组网及说明
本案例采用典型的"远程用户拨号访问内网"场景:路由器 WAN 侧通过公网(或实验网段)地址对外提供 OpenVPN 服务,远程客户端拨号成功后获得虚拟地址,并可访问路由器 LAN 侧内网,关键地址规划如下:
|
项目 |
实验值 |
说明 |
|
路由器 LAN 网关 |
192.168.1.1 |
从 LAN 侧登录设备 Web 的地址 |
|
路由器 WAN 地址 |
192.168.33.3 |
OpenVPN 监听地址;远程部署应改为公网 IP 或 DDNS 域名 |
|
OpenVPN 端口 |
UDP 1194 |
需在上游防火墙/网关放行 |
|
虚拟 IP 地址池 |
10.80.8.0/24 |
不得与 LAN、客户端本地网段重叠 |
|
下发内网路由 |
192.168.1.0/24 |
客户端拨号后自动学习访问路由器 LAN 的路由 |
|
认证方式 |
账号密码 |
便于演示;生产环境建议升级为"账号+证书" |
配置步骤
(一)登录 Web 并进入 OpenVPN 服务器配置
1. 从 LAN 侧访问 192.168.1.1,输入管理员账号登录设备 Web 管理界面。
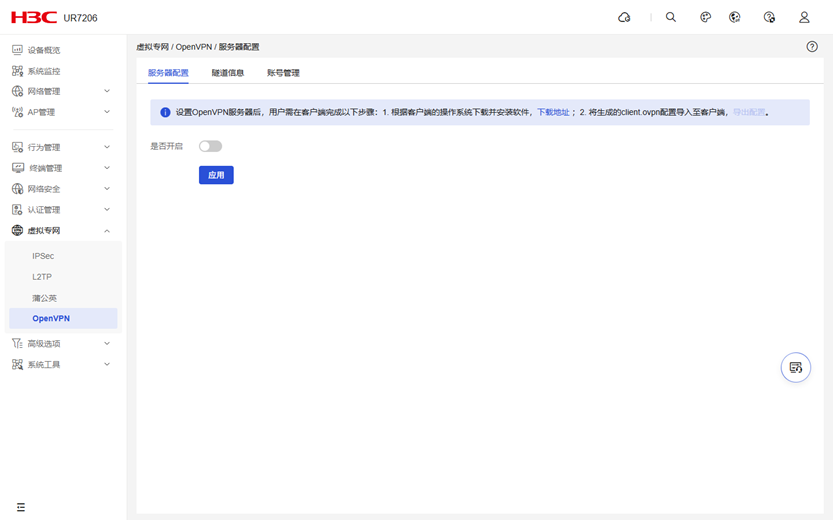
2. 在左侧导航栏依次选择"虚拟专网 → OpenVPN → 服务器配置"。
(二)开启服务并配置服务器参数
1. 在"服务器配置"页面开启 OpenVPN 总开关。
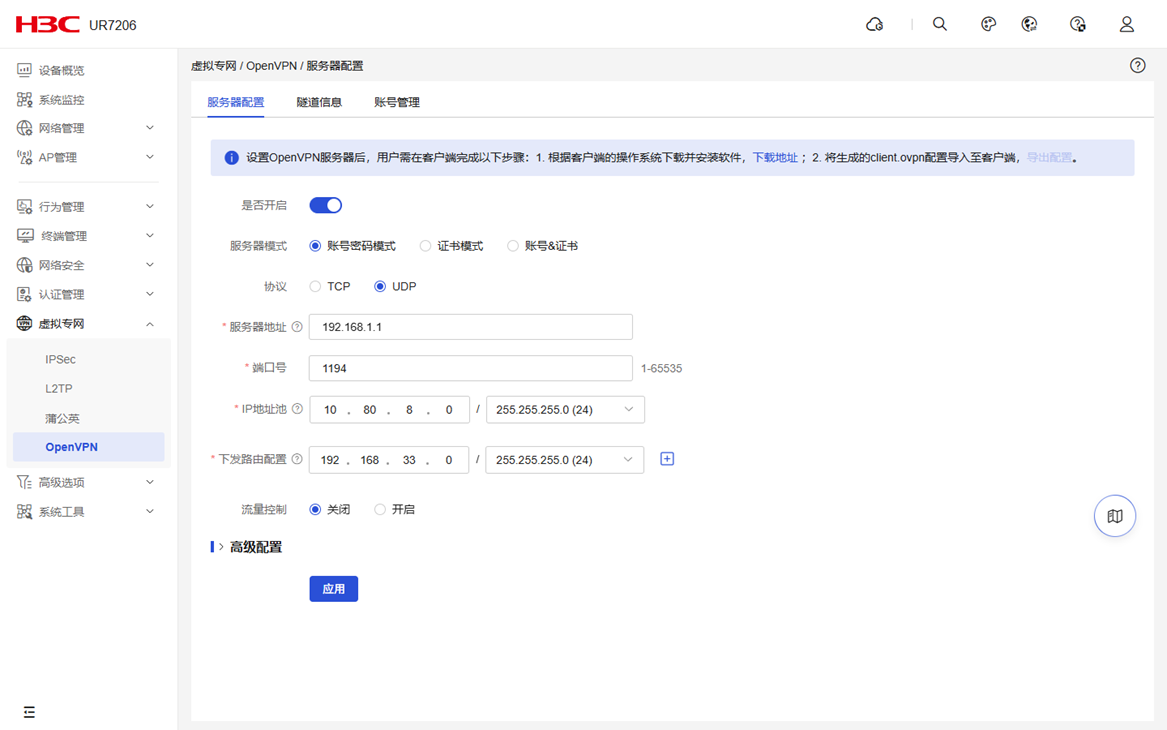
2. 服务器模式选择"账号密码模式"(该模式便于演示;生产环境建议选择"账号&证书"以增强认证强度)。
3. 协议与端口按规划填写;本实验使用 UDP 1194,UDP 开销更小,如网络存在限制可优先改用 TCP。
4. 填入 WAN 地址、虚拟地址池和需要下发的内网路由,确认地址池不与 LAN 或客户端本地网段冲突。
服务端主要配置参数表
|
配置项 |
实验值 |
说明 |
|
服务器模式 |
账号密码模式 |
便于演示;生产环境可选"账号&证书"增强认证 |
|
协议 / 端口 |
UDP / 1194 |
UDP 开销更小;端口需在上游防火墙放行,必要时改用 TCP |
|
服务器地址 |
192.168.33.3 |
本实验 WAN 地址;远程部署使用公网 IP 或 DDNS 域名 |
|
IP 地址池 |
10.80.8.0/24 |
不得与 LAN、客户端本地网段重叠 |
|
下发路由 |
192.168.1.0/24 |
让客户端学习访问路由器 LAN 的 VPN 路由 |
|
流量控制 |
关闭 |
按需开启;基础连通性测试阶段保持关闭 |

(三)创建 VPN 账号
1. 在"服务器配置"页面切换到"账号管理"标签页。
2. 点击"新增",填写用户名(1–55 位)与密码(1–63 位)。
3. 保持"管理状态"为启用,点击"确认"保存。

(四)导出客户端配置文件
1. 核对地址池、下发路由等参数,确认不与 LAN 或客户端本地网段冲突。
2. 点击"应用",设备自动生成服务器配置、证书及客户端参数。
3. 点击"导出配置",下载并解压配置包,保留其中的 client.ovpn 及相关证书/密钥文件。
说明:账号密码模式的配置包通常包含 client.ovpn 与 CA 证书;若采用证书/TLS 模式,还会额外包含客户端证书、客户端私钥或 tls.key 文件,这些文件需与 client.ovpn 放在同一目录使用。
(五)安装 OpenVPN GUI
1. 在UR路由器的OpenVPN配置页面下载Windows系统安装包
2. 在 Windows 电脑上安装官方 OpenVPN 客户端(OpenVPN GUI),安装过程按默认选项完成即可。
3. 安装完成后,建议右键以"管理员身份运行" OpenVPN GUI,以便其能够创建虚拟网卡和写入系统路由。


(六)导入 client.ovpn 配置
1. 启动 OpenVPN GUI,在任务栏托盘区的 OpenVPN 图标上单击鼠标右键。
2. 在右键菜单中选择"导入配置文件 → 导入"。
3. 在弹出的文件选择窗口中,选中从服务端导出并解压得到的 client.ovpn 文件;请确保同目录下保留了配套的证书和密钥文件。


(七)建立连接并验证
1. 在任务栏 OpenVPN 图标上右键,在已导入的配置上选择"连接",OpenVPN GUI 开始解析 client.ovpn 并与服务器发起握手。
2. 在弹出的认证窗口中,输入在路由器"账号管理"中创建的 VPN 用户名和密码。
3. 等待连接完成,当状态窗口日志中出现"Initialization Sequence Completed"时,表示隧道已建立成功。
4. 连接成功后,可在 Windows 命令行执行 ipconfig 查看是否获得 10.80.8.0/24 网段的虚拟地址,并尝试 ping 或访问 192.168.1.0/24 内网资源,验证内网连通性。
提示:若连接失败,请依次检查 1194 端口是否可达、账号密码是否正确、地址池是否冲突,以及是否以管理员权限运行了客户端。
