SecPath F5000-AI-20
- 0关注
- 0收藏,222浏览

问题描述:
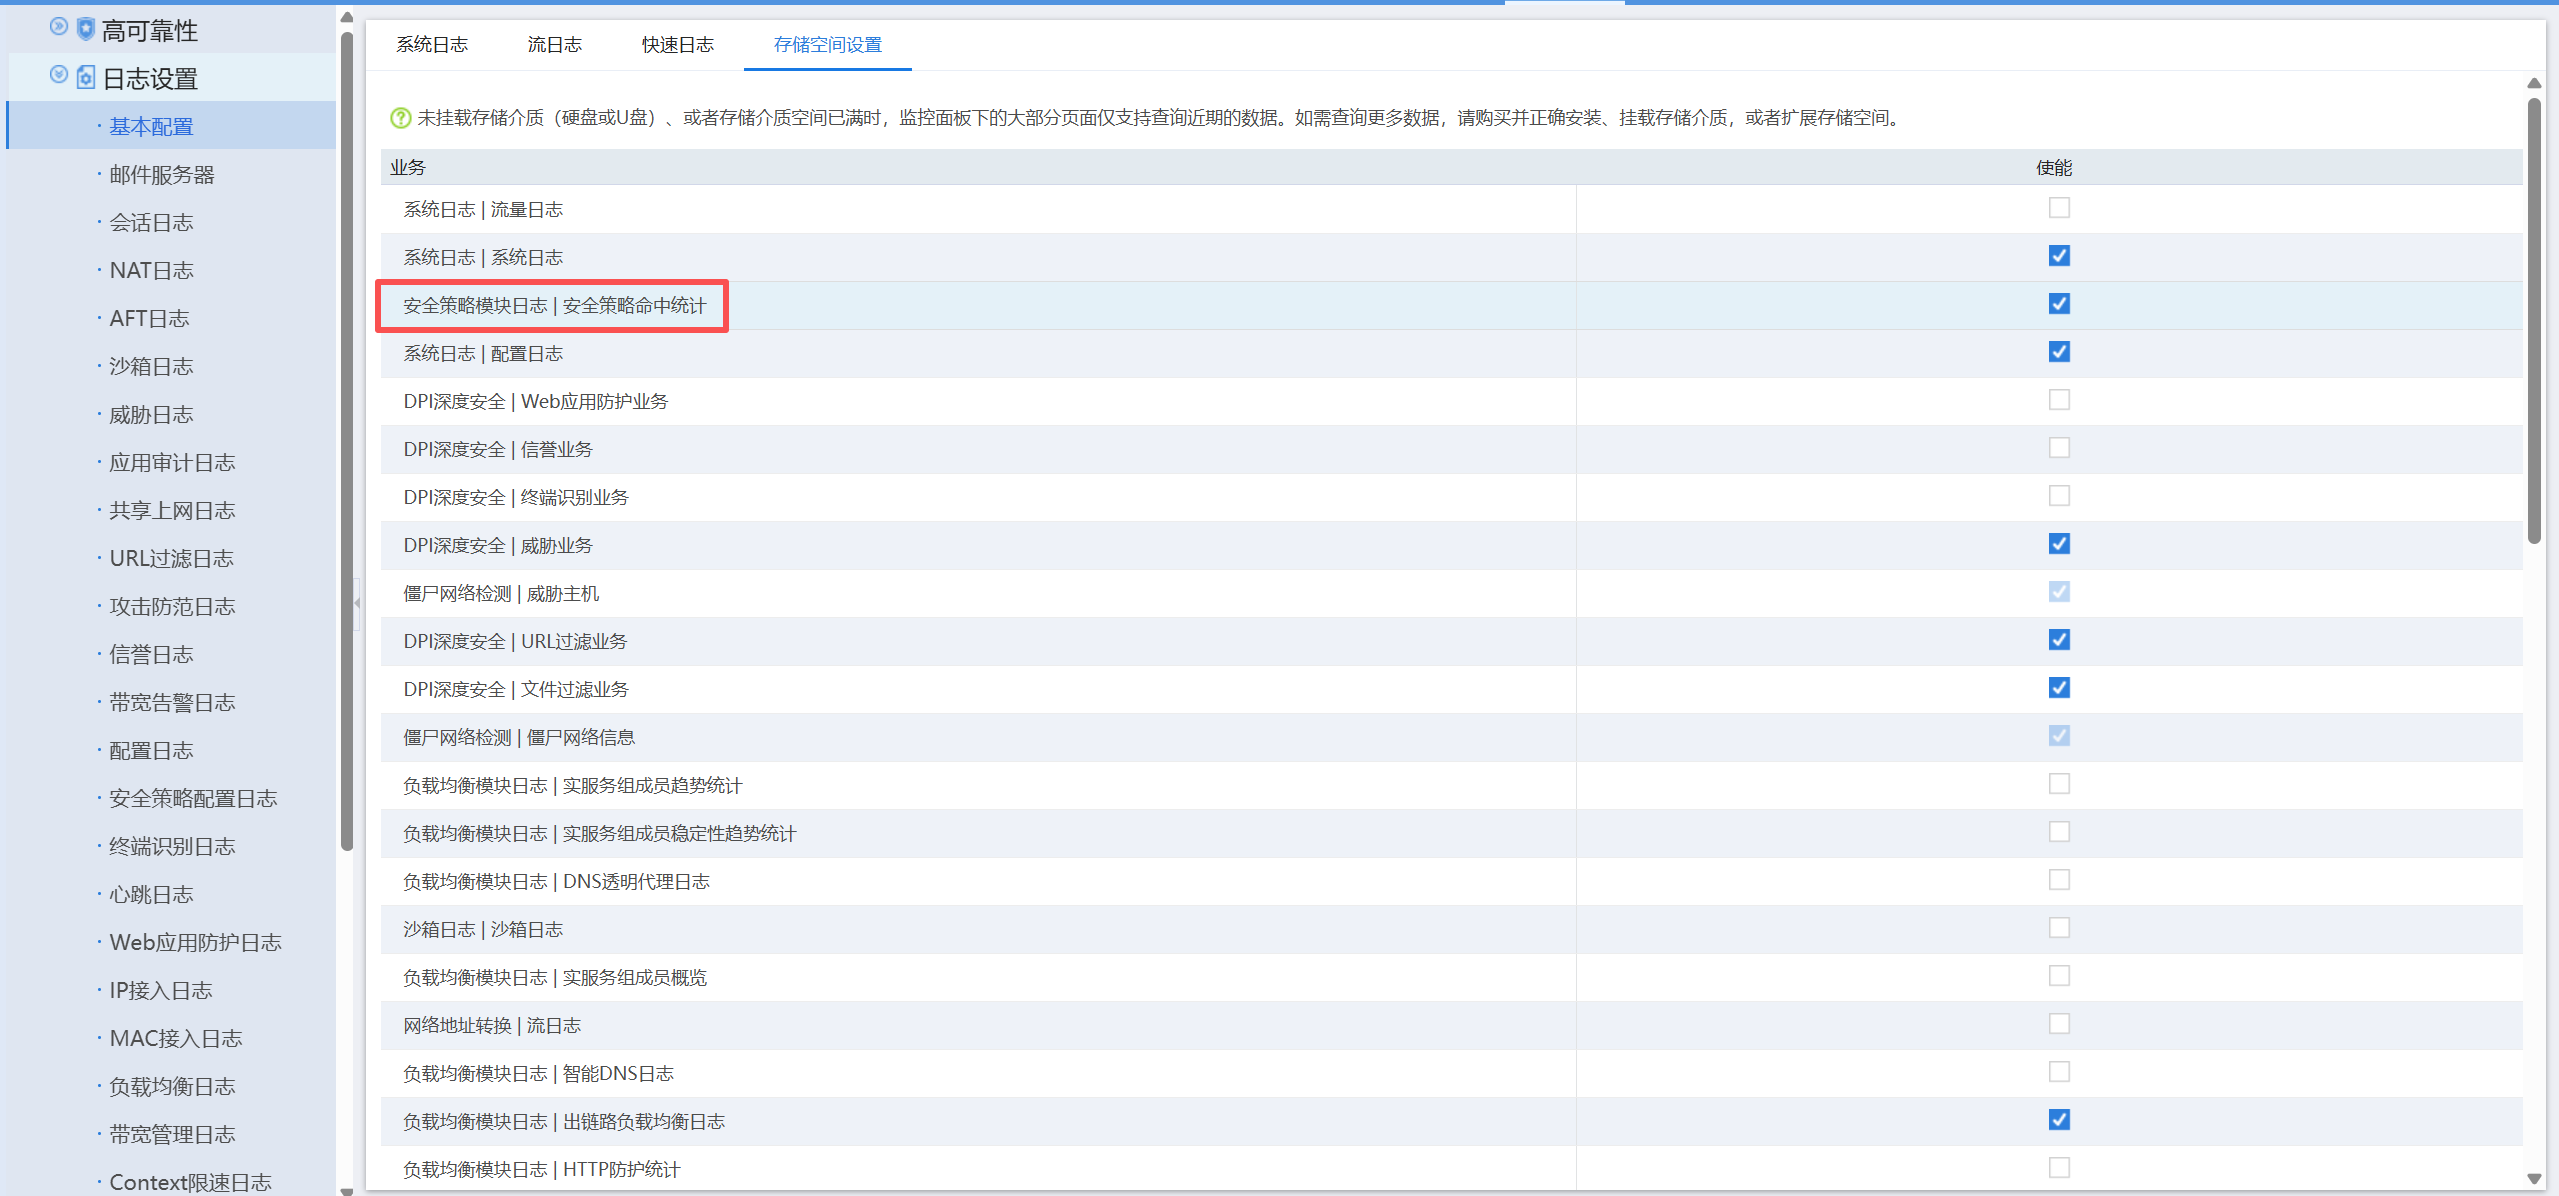
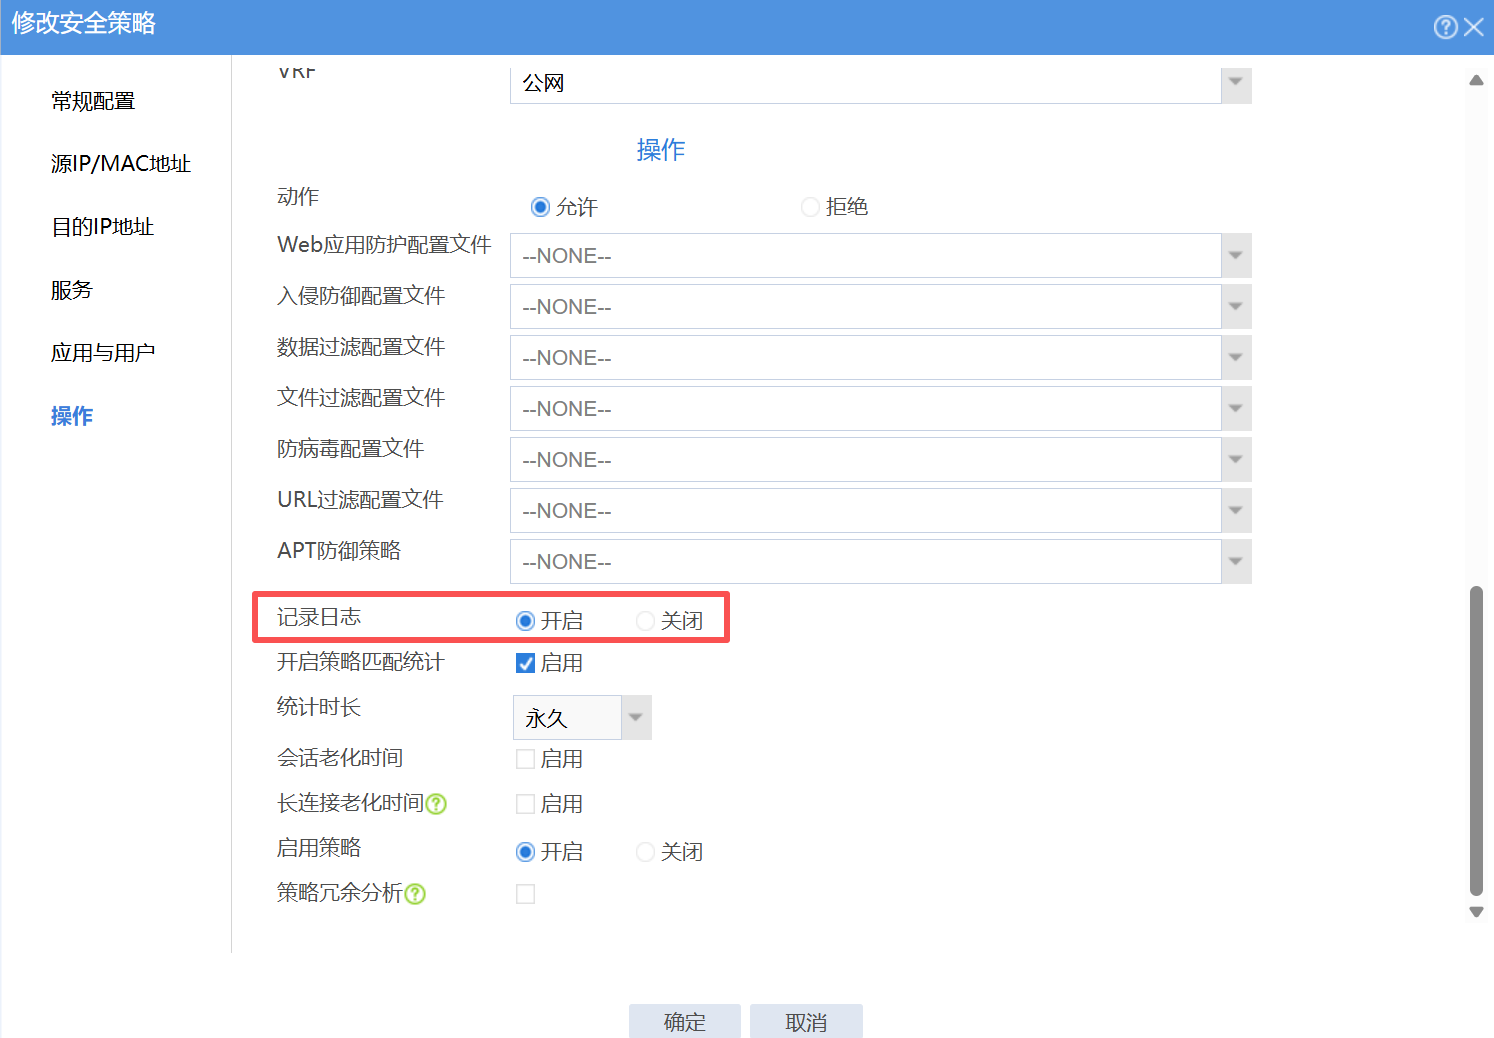
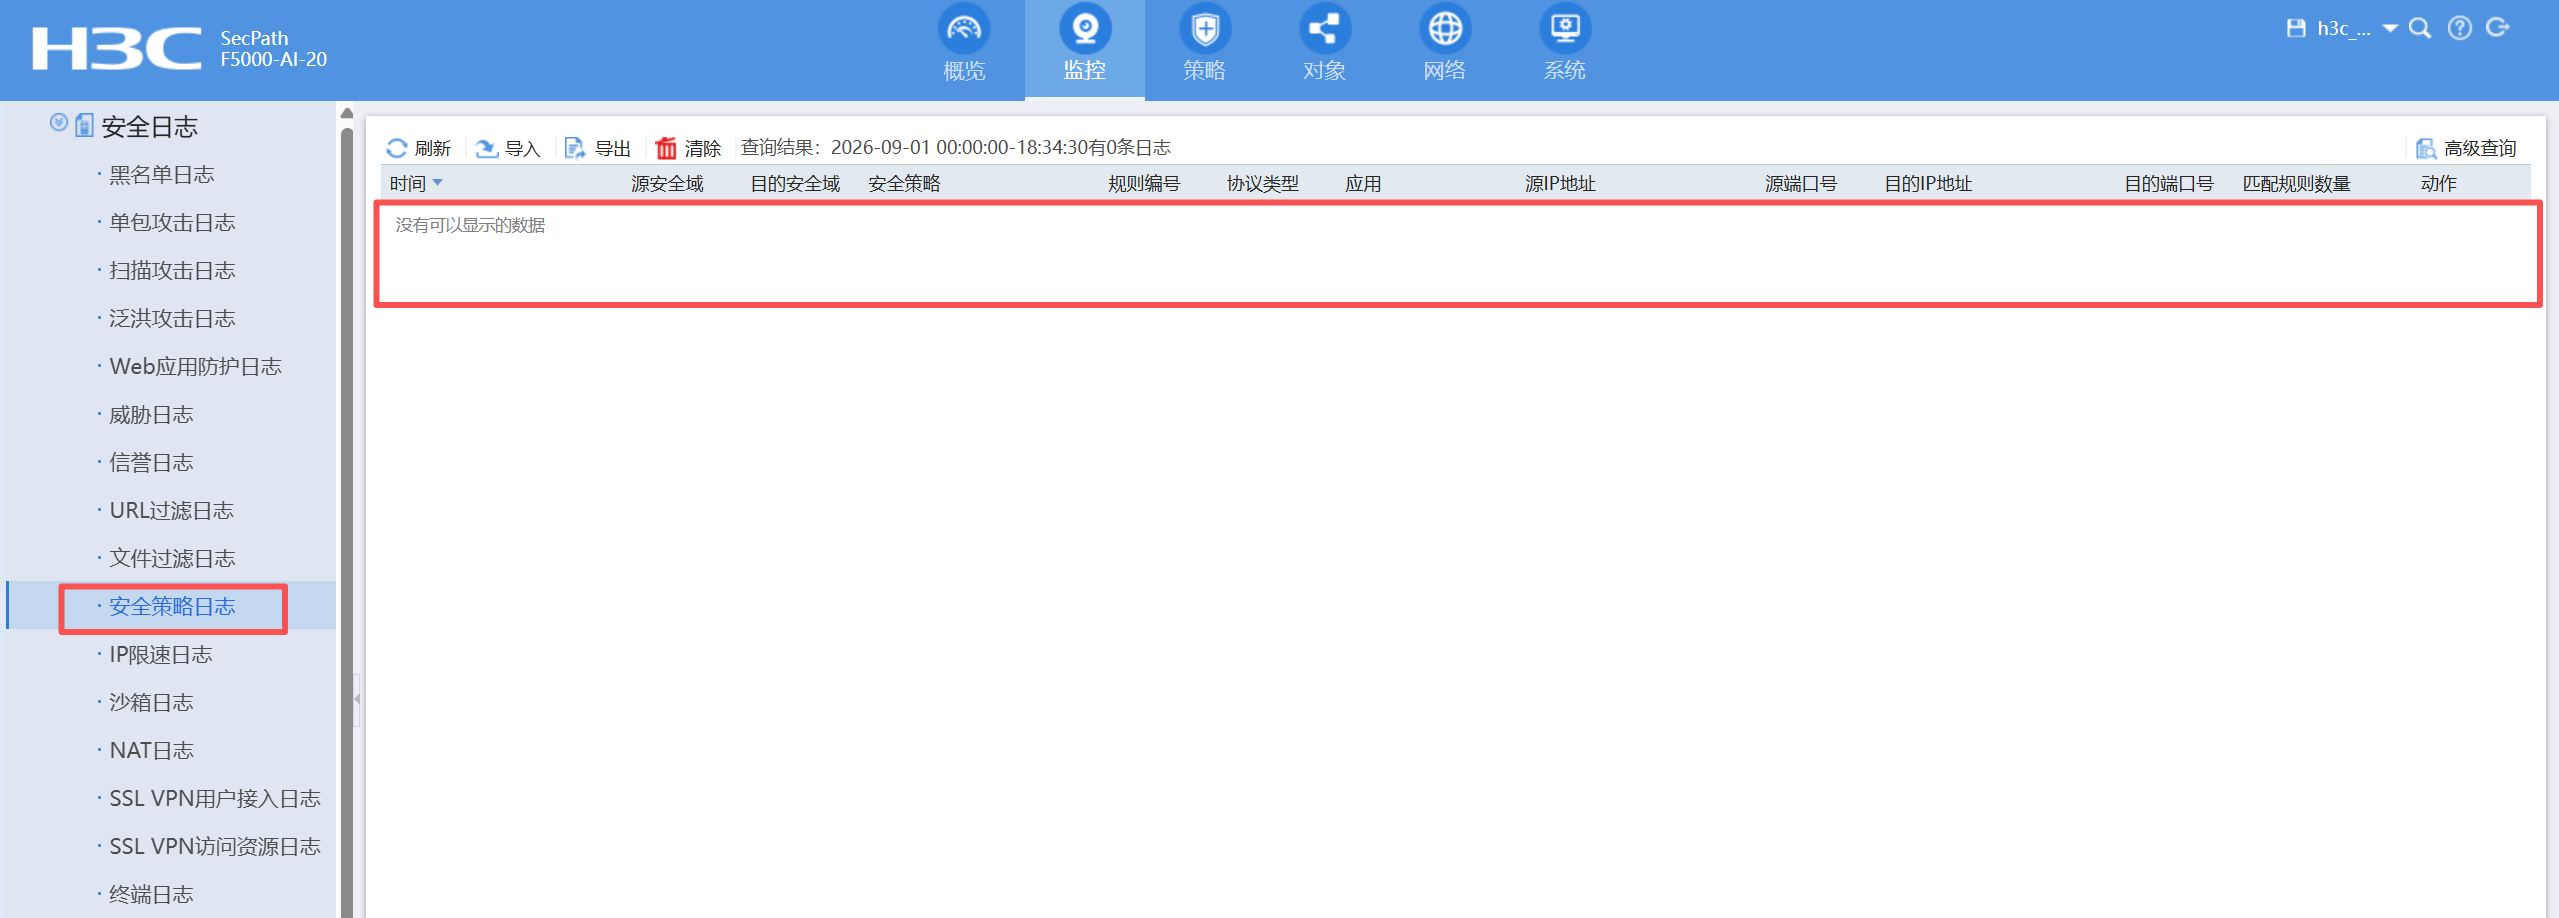
我web这样设置还没不显示安全策略日志。
设备型号:SecPath F5000-AI-20
设备版本:7.1.064,Release 9660P27
- 2026-09-01提问
- 举报
-
(0)
最佳答案

# F5000‑AI‑20 安全策略日志已开启但是页面无日志排查
>
> 现象:
>
>
> 1. 全局【日志设置‑存储空间设置】勾选:**安全策略模块日志 | 安全策略命中统计**
> 2. 单条安全策略操作页:**记录日志 = 开启**
> 3. 业务流量真实匹配该策略,监控‑安全日志‑安全策略日志页面:**没有可以显示的数据**
> 版本:7.1.064 Release 9660P27
>
> 两个概念区分(很多人混淆)
1. **记录日志**:产生安全策略会话日志(会话建立 / 拆除日志,出现在【安全策略日志】)
2. **开启策略匹配统计**:只做统计计数,**不产生日志**,用于策略命中次数统计图表,≠日志。
## 一、优先核对 4 个必开条件(Web + 命令行)
### 1、全局开启安全策略日志输出
Web 路径:高可靠性→日志设置→基本配置→**安全策略日志**,这个总开关必须勾选。
>
> 你截图勾选的是【安全策略模块日志 | 安全策略命中统计】,**这是统计功能总开关,不是策略日志总开关**!
> ❗很多现场漏勾选左侧菜单的【安全策略日志】总使能项,只开统计,不会生成策略日志。
命令行校验:
```
display log setting | include security‑policy
```
必须输出:`security‑policy log enable`
开启命令:
```
system‑view
info‑center
security‑policy log enable
quit
```
### 2、单条安全策略,日志选项
Web 策略操作页:**记录日志:开启**。
>
> 注意:分为两个日志模式
- **会话日志(默认)**:会话建立、会话拆除的时候各打印一条日志;**报文中间流量不打印**。
>
> 所以不是每一个数据包都生成日志,只有会话创建、销毁才产生日志;长连接业务可能很久才看到日志。
- 不是包日志!防火墙安全策略**不支持每包记录日志**,只记录会话级日志。
命令行查看策略是否开启日志:
```
display security‑policy rule name xxx
```
查看输出字段:`logging enable`
### 3、存储介质问题(高频坑点,第一张截图顶部告警提示)
>
> 页面提示:*未挂载存储介质 (硬盘或 U 盘),或者存储介质空间已满时,监控面板的大部分页面仅支持查询近期的数据*
1. F5000‑AI‑20 本机 Flash 容量很小,**安全策略日志默认保存到硬盘存储介质**;没有硬盘 / 硬盘未识别 / 硬盘故障,Web 页面就看不到本地安全策略日志。
2. 验证硬盘状态:
```
display storage
```
看是否识别`HardDisk`硬盘。
- 若无硬盘:Web 本地安全策略日志无法存储,**只能发送 syslog 到外置日志服务器查看**。
- 硬盘存在:检查硬盘分区是否挂载正常,空间是否占满:
```
df -h
```
>
> 重要:没有硬盘,即使全部开关打开,Web 界面【安全策略日志】页面永远为空,日志只能往外 syslog 服务器输出。
### 4、信息中心输出配置
即使有硬盘,info‑center 输出目标必须开启日志输出到本地缓冲区 / 硬盘。
```
system‑view
info‑center
#允许安全策略日志输出到本地存储
logbuffer enable
logfile enable
quit
```
## 二、业务验证测试
1. 业务流量必须真实匹配这条安全策略;
2. 新建访问会话,然后断开会话(触发会话拆除,才会输出日志);长连接不断开不会马上出日志;
>
> 测试:客户端访问业务,然后断开连接,等待 1‑3 分钟再去查看安全策略日志。
3. 不要只看历史时间范围;页面上方查询时间范围,调整为最近 30 分钟。
## 三、区分两个页面,不要找错位置
1. **监控‑安全日志‑安全策略日志**:会话建立 / 拆除日志(记录日志开关产生)
2. **监控‑报表‑安全策略命中统计**:命中次数统计(“开启策略匹配统计” 开关,不产生日志)
>
> 你第一张截图勾选的 “安全策略模块日志|安全策略命中统计” 是给报表统计用,**不控制安全策略日志输出**。
## 四、排错命令清单
```
#查看安全策略日志总开关
display log setting | include security‑policy
#查看硬盘状态
display storage
df -h
#查看安全策略规则日志是否开启
display security‑policy rule name 你的策略名
#查看信息中心日志缓冲区,看日志是否已经生成(优先看这里,如果缓冲区有日志,Web页面看不到,基本是硬盘存储问题)
display logbuffer | include SECURITY_POLICY
#查看日志文件系统状态
display logfile summary
```
### 关键判断点
1. 如果`display logbuffer`命令行里**能看到 SECURITY_POLICY 日志**,但是 Web 页面看不到:说明日志已经生成,**硬盘缺失 / 未挂载 / 空间满**,Web 本地页面无法读取存储,需要加装硬盘,或者配置 syslog 把日志发送外部日志服务器。
2. 如果 logbuffer 里面完全没有 SECURITY_POLICY 日志:代表根本没有生成日志,检查全局`security‑policy log enable`总开关、策略下 logging enable 开关,确认流量真实命中这条策略。
## 五、临时规避方案(无硬盘场景)
无硬盘情况下 Web 本地页面看不到策略日志,配置 syslog 服务器,把安全策略日志发送外置日志平台接收查看。
```
info‑center
loghost 10.x.x.x #外置syslog服务器IP
source‑ip x.x.x
quit
```
## 六、版本注意点
版本 `7.1.064,Release 9660P27`,已知该版本存在少量日志显示类 BUG;如果全部配置正确、硬盘正常、logbuffer 可以看到日志,Web 页面依旧空白,可以考虑升级到 P30 及以上稳定版本。
## 故障排查步骤总结
1. 确认全局`security‑policy log enable`打开(不是统计开关)
2. 确认策略本身【记录日志】开启;日志是会话创建销毁才输出,非每包日志
3. `display storage`确认硬盘识别;无硬盘 Web 本地页面无法保存策略日志
4. `display logbuffer`判断设备内部是否已经产生日志,定位是生成问题还是 Web 存储读取问题
5. 测试流量新建 + 断开会话,等待日志输出;调整页面查询时间范围
6. 无硬盘场景使用 syslog 输出到外部服务器。
- 2026-09-02回答
- 评论(0)
- 举报
-
(0)
检查下是输出到日志中心吗
1.13.8 开启规则记录日志功能
1. 功能简介
开启此功能后,设备对匹配规则的报文生成安全策略日志信息,此日志信息将会被交给信息中心模块处理或快速日志输出模块,信息中心模块或快速日志输出模块的配置将决定日志信息的发送规则和发送方向。有关信息中心的详细描述,请参见“网络管理和监控配置指导”中的“信息中心”。有关快速日志输出的详细描述,请参见“网络管理和监控配置指导”中的“快速日志输出”。
2. 配置步骤
(1) 进入系统视图。
system-view
(2) 进入IPv4安全策略视图。
security-policy ip
(3) 进入安全策略规则视图。
rule { rule-id | [ rule-id ] name rule-name }
(4) 开启对符合过滤条件的报文记录日志信息的功能。
logging enable
缺省情况下,对符合过滤条件的报文记录日志信息的功能处于关闭状态。
- 2026-09-01回答
- 评论(0)
- 举报
-
(0)
暂无评论

在Web上配置了“记录日志”却看不到日志,很可能是日志的“存储”或“发送”机制没配置对。根据你设备 Comware V7 平台的特点,可以按照下面几个步骤逐一排查。
检查要点与步骤
1. 确认日志存储设置
首先检查防火墙的日志存储功能是否开启。
操作路径:在Web界面导航到“系统 > 日志设置 > 基本设置”,找到“存储空间设置”。
2. 配置快速日志输出(最重要的一步)
这是解决你问题的关键。H3C官方有明确技术公告,针对F5000系列等Comware V7平台设备,当开启大量安全模块日志时,必须配置快速日志输出(customlog)将日志发送到日志主机,否则可能导致设备运行异常。
为满足将日志在本地Web界面查看的需求,你可以将防火墙自身配置为日志服务器:
通过Console或SSH登录设备命令行。
进入系统视图:
system-view配置将日志发送到本地(
127.0.0.1)的特定端口(如3301):[H3C] info-center loghost 127.0.0.1 port 3301bash- [H3C] customlog format packet-filter [H3C] customlog host 127.0.0.1 port 3301 export packet-filterbash
注意:
127.0.0.1代表防火墙自身,3301是一个示例端口,你也可以选择其他未被占用的端口。
3. 检查日志查看位置
确认你查看日志的菜单位置是否正确。
4. 检查信息中心(Info-center)设置
确保信息中心功能已全局开启:
info-center enable。可以检查是否有日志输出级别的限制:
info-center source security-policy loghost level informational。
5. 理解日志的“缓存发送”机制
这是导致日志看起来“丢失”的常见原因。
默认模式(缓存模式):为保护性能,防火墙默认不会为每条匹配策略的报文都生成日志。对于同一个会话(五元组相同),它可能只在会话建立时记录一次,之后5分钟内不再重复记录。
开启实时发送:如果你需要更及时的日志,可以尝试开启实时发送功能:
[H3C] security-policy log real-time-sending enablebash
6. 检查是否存在日志限速或抑制
限速:检查是否配置了全局日志限速,
info-center rate-limit global-threshold命令可能会限制每秒产生的日志条数。抑制:检查是否开启了重复日志抑制功能,
info-center logging suppress duplicates会合并相同的日志。
重要版本提示
你的设备版本是 Release 9660P27。根据H3C技术公告,部分旧版本存在因日志处理导致设备异常重启的风险,建议查阅官网并考虑升级到更稳定的版本(如R9345P2413)。
- 2026-09-02回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论