电脑有线能dhcp获取到地址,ping不通网关
- 0关注
- 0收藏,179浏览
问题描述:
学校电脑有线无线是进行portal认证进行上网的。现在学校电脑有线dhcp获取都地址,但是ping不通网关。无线则正常。
之前有线无线都是正常进行认证上网的,但是现在学校开学后,发现有线无法进行认证上网。核心交换机没进行配置改动,也不需要进行有线相关的portal认证配置。
认证设备是其他厂家旁挂在核心交换机的
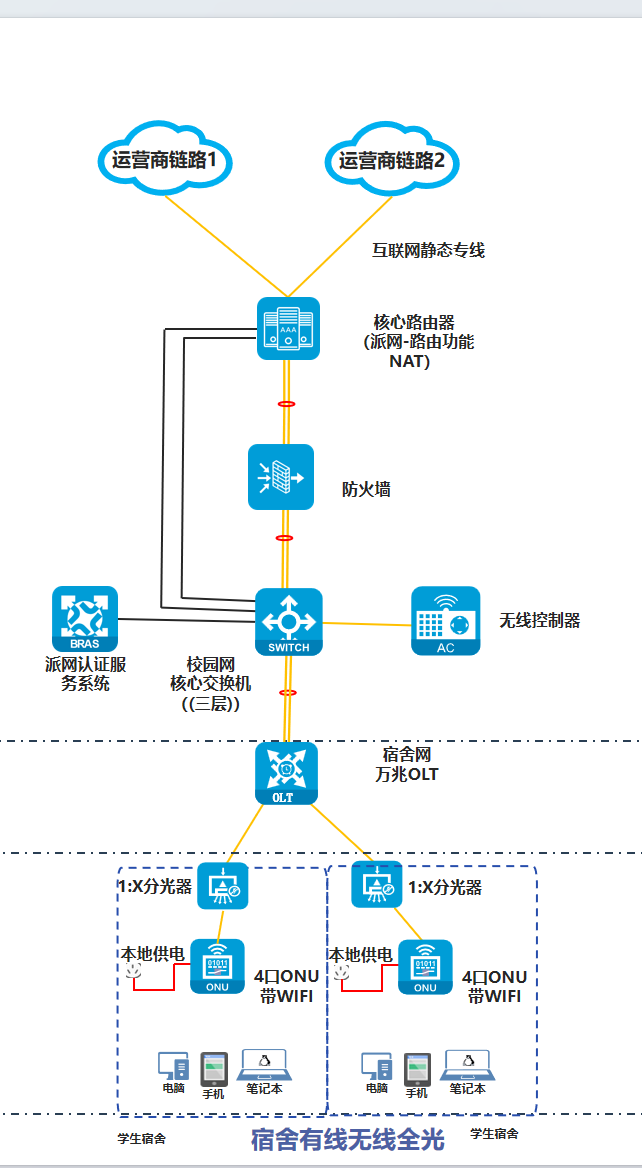
组网及组网描述:
- 2026-09-05提问
- 举报
-
(0)
最佳答案

校园宿舍全光网络:有线 DHCP 拿到 IP,但 ping 不通网关;无线完全正常
拓扑说明:宿舍 ONU 本地供电,OLT 上联校园核心三层交换机;AC 无线控制器接核心,无线终端正常 Portal 认证上网;宿舍有线(ONU LAN 口)DHCP 获取 IP / 掩码 / 网关全部正确,ping 网关完全不通;核心交换机配置没有改动,Portal‑BRAS 旁挂核心。 关键特征:无线正常,说明核心 VLANIF 网关、DHCP 服务器、旁挂 Portal 认证系统、上行路由全部没有问题;故障范围锁定在【核心交换机往下:OLT‑分光‑ONU 这条有线二层链路】。
现象拆解
- 电脑有线可以拿到正确 DHCP 地址,证明:DHCP 报文(单播 / 广播)可以从宿舍 ONU→OLT→核心,DHCP 服务器应答可以原路回传到终端,DHCP 双向通。
- ping 网关不通,电脑执行
arp -a,看不到网关 VLANIF 的 MAC 地址(ARP 解析失败),绝大多数情况是 ARP 报文无法上行到核心网关。 - 无线终端(AC 接入同一个业务 VLAN)ARP、ping 网关、Portal 全部正常,证明网关 VLANIF 本身工作正常,没有 ACL 拦截 ICMP。
核心现象:DHCP 报文通,但 ARP 请求报文无法到达网关,开学复现,典型是全光宿舍网的二层问题。
按优先级排查(从高到低,开学最容易踩的 4 类)
① OLT 业务模板 QinQ/VLAN 映射异常(最高概率)
无线流量走 AC,不经过 OLT;宿舍有线全部走 OLT 业务模板。暑假过后,部分 OLT 单板重启、业务模板被异常刷新,内层 CVLAN、外层 SVLAN 映射出错;DHCP 可以通,但是 ARP / 普通二层帧转发异常。
排查命令(OLT 设备)
#查看宿舍ONU对应的service‑port业务
display service‑port all
#核对:ONU侧CVLAN、上联核心侧SVLAN;上联口是否允许SVLAN带tag通过
display port vlan 上联口
- 现象:DHCP 广播可以透传,但是 ARP 报文 VLAN 标签处理异常,终端发的 ARP 请求到不了核心 VLANIF 网关。
- 验证测试:拿一台笔记本接核心交换机空闲同 VLAN 端口,有线接入。如果接核心端口 ping 网关正常,100% 问题在 OLT‑ONU 链路段。
② DHCP‑Snooping / ARP‑Snooping 信任端口缺失(开学高频)
核心交换机开启 dhcp‑snooping、arp‑snooping;连接 OLT 的上联端口没有配置为 trust 信任端口。 DHCP 报文会放行(DHCP‑Snooping 有表项),但是终端发出的 ARP 请求报文被 snooping 丢弃,ARP 解析失败,ping 不通网关;无线 AC 上联端口配置了 trust,所以无线完全正常。
核心交换机检查:
display dhcp‑snooping interface
display arp‑snooping interface
如果 OLT 上联核心的接口为
untrust,修改配置:
interface Ten‑GigabitEthernet 1/0/X
 dhcp‑snooping trust
 arp‑snooping trust
这是校园网开学故障经典场景:AC 上联口是 trust,OLT 上联口忘记配置 trust;无线正常,有线 ping 不通网关。
③ 宿舍大量私接路由器,引发广播风暴 / ARP 风暴,MAC 漂移,ONU‑OLT 链路受冲击
开学学生返校,大量宿舍私接家用路由器,在 ONU 下面产生二层环路,大量广播 ARP 占满 GPON 下行带宽。 表现:部分宿舍有线完全拿不到 ARP,ping 网关不通;无线不受影响(AP 隔离,不会把广播风暴传到核心)。 现象:OLT 上看 GPON 端口统计,广播包计数暴涨;MAC 地址频繁漂移。
OLT 查看:
display gpon statistics port X
display mac‑address dynamic vlan xxx
临时验证:断开几个故障宿舍 ONU,看其他宿舍有线是否恢复;同时在 OLT 配置端口广播风暴抑制。
④ ONU 端口隔离 / 端口隔离组配置错误
ONU 设备 LAN 口开启端口隔离,终端发出的二层 ARP 广播报文被隔离,无法向上转发到 OLT;DHCP 单播应答可以回来,但 ARP 广播上不去。
登录 ONU 检查 LAN 口隔离配置,宿舍有线业务 LAN 口不要启用端口隔离。
终端侧确认操作(定位根因必做)
- 故障电脑 cmd 执行
ipconfig /all          #确认获取到正确IP、子网掩码、网关
arp -d *               #清空本机ARP缓存
arp -a                 #查看是否学习到网关的MAC地址
✅如果 ARP 表里面完全没有网关的 MAC 条目,就是二层链路 ARP 请求报文没有送达核心网关,故障点在 OLT‑ONU 或者核心 snooping 策略。 如果能学到网关 MAC,但是 ping 不通,才考虑 ACL、ICMP 拦截。
- 对比测试:笔记本直接接到核心交换机同业务 VLAN 空闲端口
- 接核心端口:DHCP 获取 IP,ping 网关正常 → 问题一定出在OLT 往下的宿舍有线链路。
- 接核心端口也 ping 不通网关:才排查核心交换机 VLANIF、ACL、snooping 全局配置。
旁挂 Portal 认证补充说明
你描述 “核心交换机没有改动过有线 Portal 配置”,本故障还没有到 Portal 认证阶段:终端还 ping 不通网关、ARP 解析失败,根本还没有触发重定向 Portal 页面;无线正常证明 BRAS/Portal 系统本身无故障,不要优先去折腾认证平台。
快速定位流程小结
- 终端看 ARP:学不到网关 MAC → 二层 ARP 报文被丢弃 / 转发异常。
- 笔记本直连核心同 VLAN 端口测试,区分故障域(核心侧 or OLT‑ONU 侧)。
- 检查核心交换机:OLT 上联口是否
dhcp‑snooping trust / arp‑snooping trust(开学最高概率)。 - OLT 核对 service‑port QinQ/VLAN 映射、上联口放通 SVLAN。
- 排查私接路由器环路、广播风暴、ONU 端口隔离。
- 2026-09-07回答
- 评论(0)
- 举报
-
(0)
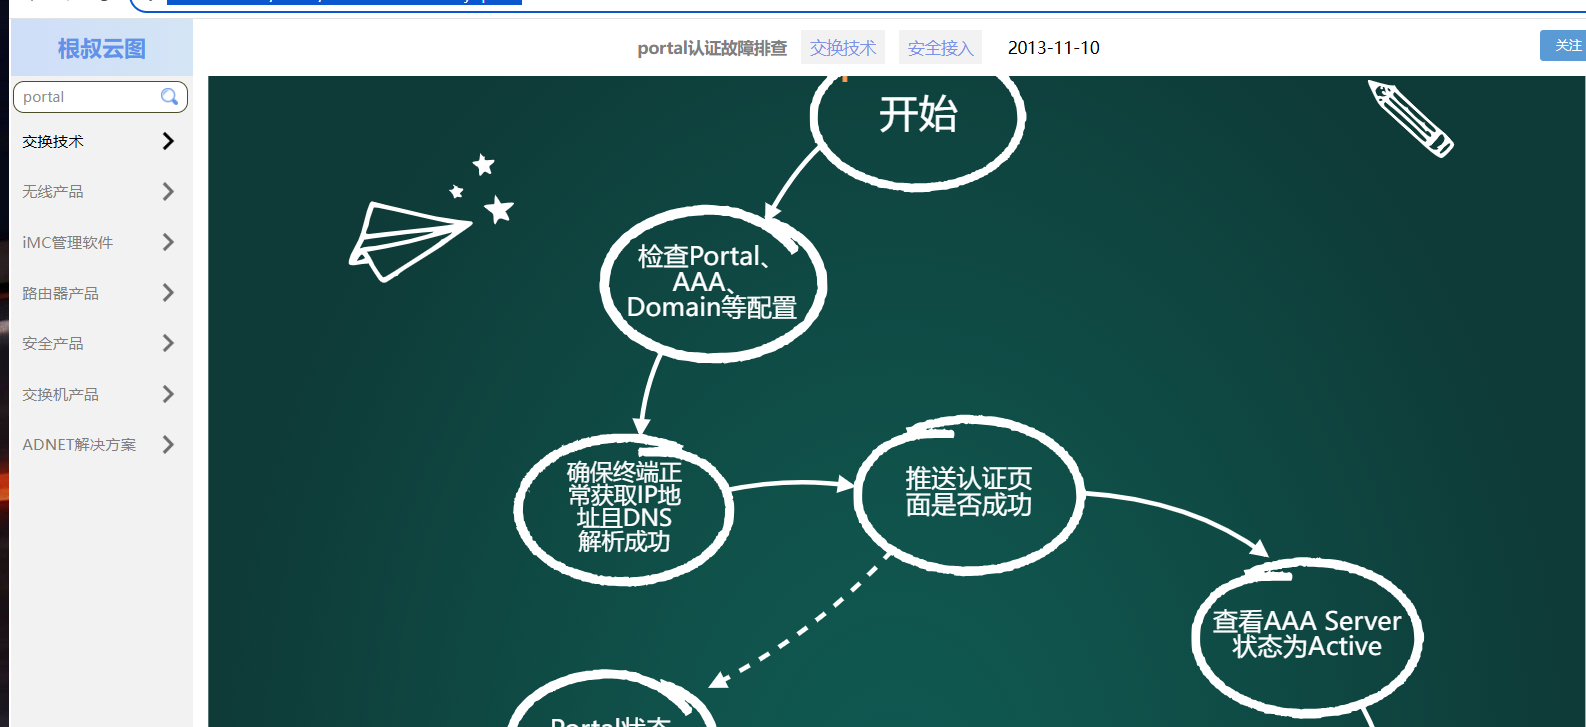
可以参观根叔云图的案例进行排查:https://zhiliao.h3c.com/theme/Chart?chartSearchKey=portal
- 2026-09-05回答
- 评论(0)
- 举报
-
(0)
暂无评论

1. 检查接入/核心有线VLAN配置
确认有线用户所属VLAN的三层接口(网关)状态、ARP学习是否正常:
display interface Vlan-interface X //X为有线用户VLAN ID,看接口物理/协议是否up
display arp vlan X //查看是否学习到终端ARP表项
若接口down,检查核心到接入的 trunk 链路是否允许该VLAN通过:display port trunk
2. 排查二层连通性
在核心上ping有线终端,同时抓包或看MAC地址表:
display mac-address vlan X //确认终端MAC是否学习到正确上行口
若MAC学习异常,检查接入交换机端口配置(是否属于正确VLAN、是否有端口隔离/环路):display current-configuration interface GigabitEthernet x/x/x
3. 验证网关ICMP权限
确认网关VLAN接口未禁ping,且无ACL拦截有线用户到网关的流量:
display current-configuration interface Vlan-interface X | include icmp/acl
display acl all //查看是否有拦截ICMP或有线网段的规则
4. 排查旁挂认证设备引流
有线portal通常需核心将有线用户流量镜像/重定向到旁挂认证设备,检查引流策略是否失效:
display traffic-policy applied-record //查看有线侧流量策略是否应用
display portal server //若核心做portal相关配置,确认服务器状态
(注:核心未改配置的话,重点排查认证设备侧有线引流规则是否异常,或接入交换机是否被改动)
5. 检查DHCP分配的网关正确性
终端获取的IP网关是否为核心对应VLAN接口IP,若DHCP服务器非核心,确认DHCP配置的网关地址无误。
- 2026-09-05回答
- 评论(0)
- 举报
-
(0)
暂无评论

“有线能获取IP但ping不通网关”这正是Portal认证生效时的典型特征。
它意味着认证流程卡住了,导致设备未能通过认证,从而被网关限制了访问。
核心原因:Portal认证拦截
在Portal认证环境中,未通过认证的终端,其流量会被严格限制。ping网关这类操作通常是被禁止的,这也是为了保护内网安全。你遇到的情况,正是有线终端认证“卡住”的表现。
有线与无线表现差异的原因
无线正常,说明无线网络的Portal认证流程是畅通的,即:AC(无线控制器)能正常与Portal服务器通信,并完成认证放行。
有线异常,则说明核心交换机与Portal服务器之间的通信出现了问题,导致有线用户的认证请求无法被正确处理。
按顺序排查这4个关键点
请按以下步骤操作,这很可能是开学后网络环境变化导致的。
1. 检查Portal服务器的“回程路由”(最常见原因)
这是排查的重中之重。问题很可能出在Portal服务器没有正确的路由将响应报文发回给客户端。
现象:终端可以发出认证请求,但Portal服务器的回应在半路“迷路”了。
操作:登录你的派网(Panabit)认证服务器,检查其路由表。确保它有一条指向有线用户所在网段的回程路由,下一跳指向核心交换机。
2. 确认终端与Portal服务器网络互通
结果分析:
能通:说明基础网络没问题,问题可能出在认证流程本身(如共享密钥错误)。
不通:说明网络层就不通,请重点排查第1步的路由问题,以及沿途交换机是否有ACL(访问控制列表)拦截。
3. 检查Portal认证配置的一致性
操作:在核心交换机上,检查Portal配置,特别是共享密钥(Secret Key) 是否与派网认证服务器上的配置完全一致(包括大小写)。
说明:这是非常常见的配置错误,密钥不一致会导致认证报文被服务器丢弃。
4. 查看交换机与服务器的日志
操作:
登录核心交换机,使用
display logbuffer命令查看是否有Portal相关的错误日志。登录派网认证服务器,查看其认证日志,寻找来自交换机IP的认证失败记录。
说明:日志通常会提供最直接的错误信息,帮助你快速定位问题。
- 2026-09-07回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论