
最佳答案

SecPath F1000‑C‑G2 PKI 证书(IPsec IKE 国密数字认证)说明
F1000‑C‑G2:可以生成本地密钥对,但是设备本身不具备【本地 CA 服务器】能力,不能设备内部自己给自己颁发(自签发 / 自签名)证书H3C。
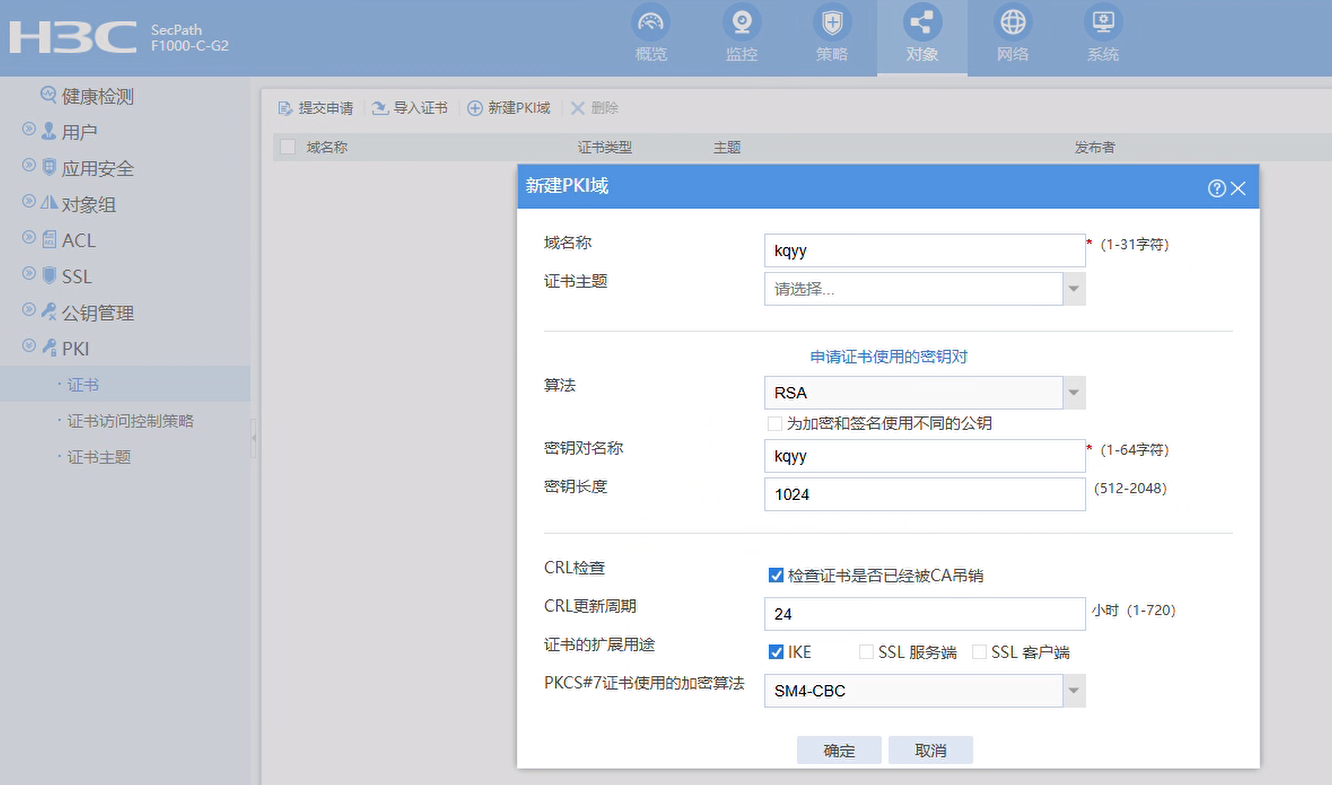
拆解你截图页面
截图是【新建 PKI 域】窗口:
- 该界面仅生成本地密钥对(RSA/SM2),只是公私钥,不会生成证书;
- PKI 域创建完成后,还必须向外部 CA 服务器(SCEP CA)提交 CSR 申请,由 CA 签发证书导入设备,IKE 才能使用该证书做国密身份认证H3C。
两个概念区分
- ✅可以:生成本地密钥对 Web/CLI 都可以生成 RSA、SM2 密钥对,这一步 F1000‑C‑G2 支持,截图里就是配置密钥对参数。
public‑key local create sm2 name kqyy
- ❌不可以:设备自身充当 CA,自签发(自己给自己发证书)
F1000‑C‑G2 没有内置本地 CA 签发服务;没有命令
pki local‑ca来生成根 CA、签发用户证书。V7 防火墙 F1000‑C‑G2 硬件平台不支持本地 CA 服务H3C。
IPsec IKE 国密证书认证两种可行方案
方案 1:外部 CA 服务器签发证书(生产推荐)
- 防火墙 PKI 域生成密钥对,导出 CSR 请求文件;
- 交给独立 CA 服务器(支持 SCEP,国密 CA)签发 SM2 证书;
- 将 CA 根证书 + 设备本地证书导入防火墙 PKI 域;
- IKE 策略选择 PKI 证书为国密身份认证,两端互信对方根 CA 证书。
方案 2:外部工具生成自签名证书(测试环境,不满足等保)
使用 GMSSL 等工具,在外网电脑生成自签名 SM2 根证书、设备本地证书; 将证书、私钥文件导入 F1000‑C‑G2 PKI;IPsec 两端互相导入对方根证书。
注意:证书是外部工具生成,不是防火墙设备自己签发。
重要坑点(国密 IKE)
- 国密 IKE 证书场景,建议勾选:为加密和签名使用不同的公钥,国密标准双证书(签名证书 + 加密证书);
- PKI 域中 “证书的扩展用途”,必须勾选 IKE,否则 IKE 协商不会调用这个 PKI 域证书;
- CRL 检查测试环境可以关闭,否则 CA 不可达时 IKE 协商失败。
快速验证命令
display pki local ca
F1000‑C‑G2 设备执行该命令,无任何本地 CA 签发配置输出,证明设备无本地 CA 签发能力。
- 2026-09-08回答
- 评论(0)
- 举报
-
(0)

- 2026-09-08回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案
➤


✖
亲~登录后才可以操作哦!
确定
✖
✖
你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
✖
举报
×
侵犯我的权益
>
对根叔社区有害的内容
>
辱骂、歧视、挑衅等(不友善)
侵犯我的权益
×
侵犯了我企业的权益
>
抄袭了我的内容
>
诽谤我
>
辱骂、歧视、挑衅等(不友善)
骚扰我
侵犯了我企业的权益
×
您好,当您发现根叔知了上有关于您企业的造谣与诽谤、商业侵权等内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到 pub.zhiliao@h3c.com 邮箱,我们会在审核后尽快给您答复。
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
抄袭了我的内容
×
原文链接或出处
诽谤我
×
您好,当您发现根叔知了上有诽谤您的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
对根叔社区有害的内容
×
垃圾广告信息
色情、暴力、血腥等违反法律法规的内容
政治敏感
不规范转载
>
辱骂、歧视、挑衅等(不友善)
骚扰我
诱导投票
不规范转载
×
举报说明
暂无评论