问题描述:
两台:MSR2600-15-X1 路由器,A和B。
B路由器充当交换机使用,以下组网配置是否可以?
所说的关闭DHCP是不是指vlan里的这个DHCP呢?
是否可以通过路由器A的公网ip8080端口访问管理路由器B?
组网及组网描述:
A、B两台路由器都是只有一个vlan,两台设备的vlan地址默认一致。
A的LAN口 ──── 网线 ──── B的LAN口(任意一个LAN口)。
路由器A:Vlan(192.168.10.1)
路由器B:Vlan(192.168.10.253)
路由器A 的 WAN 口 nat server protocol tcp global current-interface 8080 inside 192.168.10.253 80
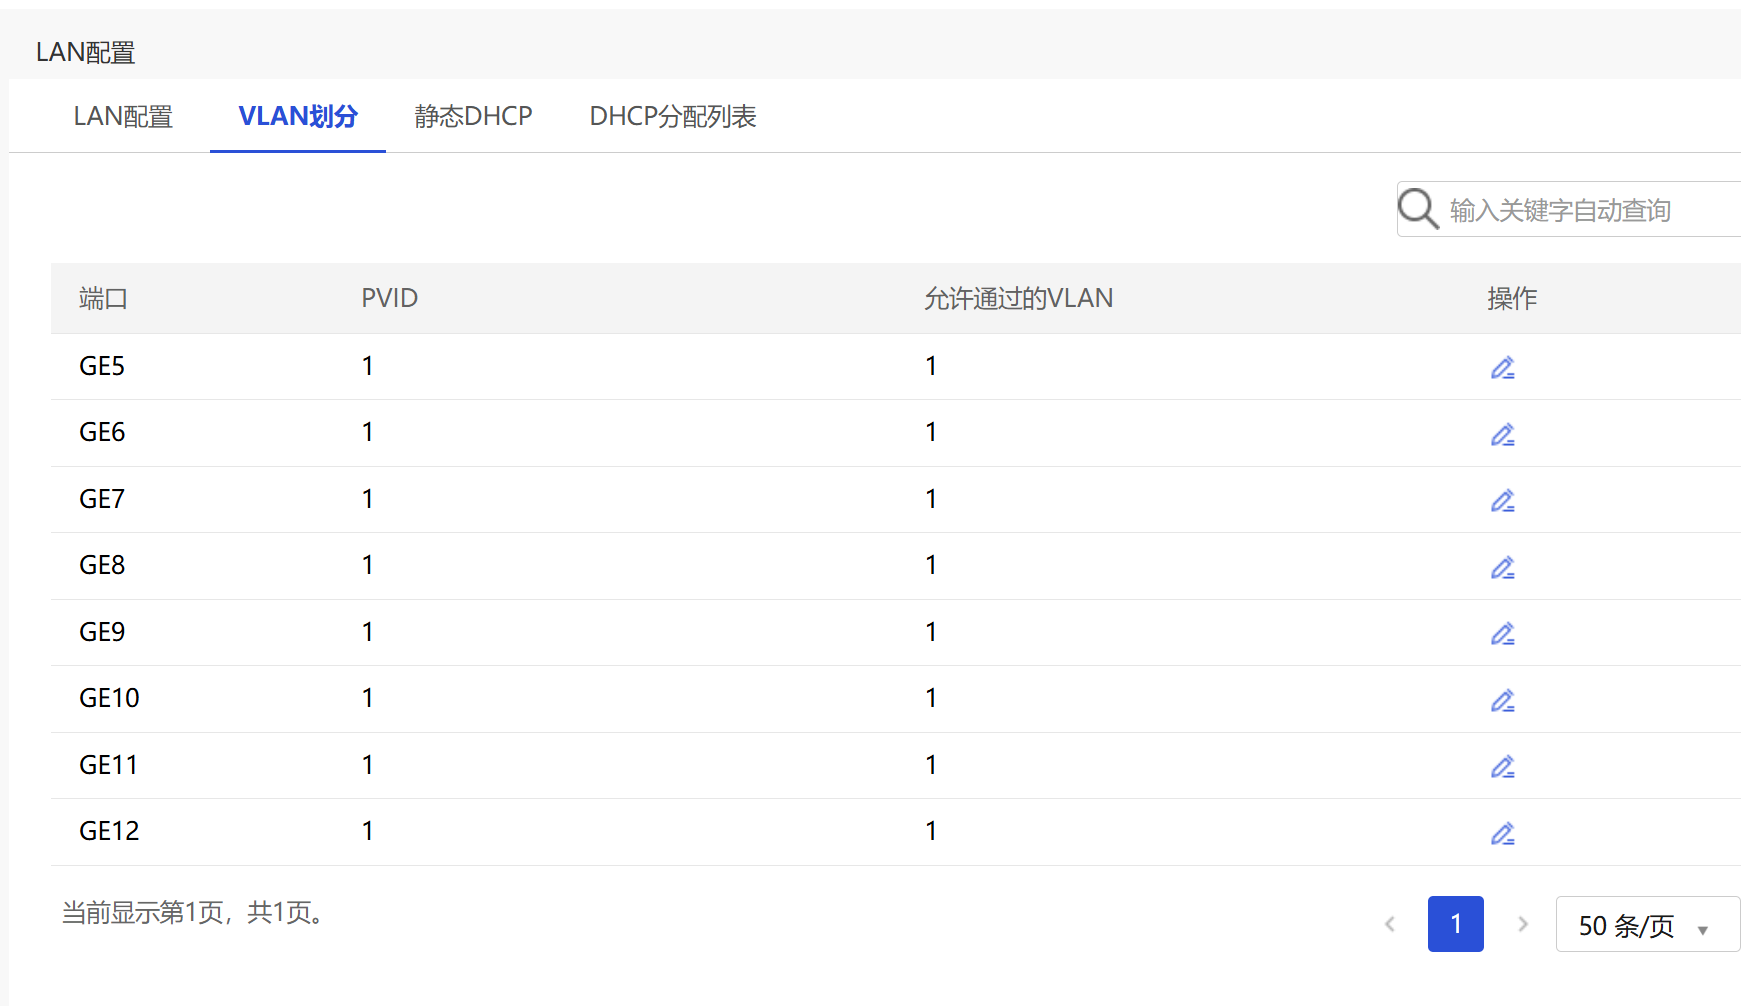
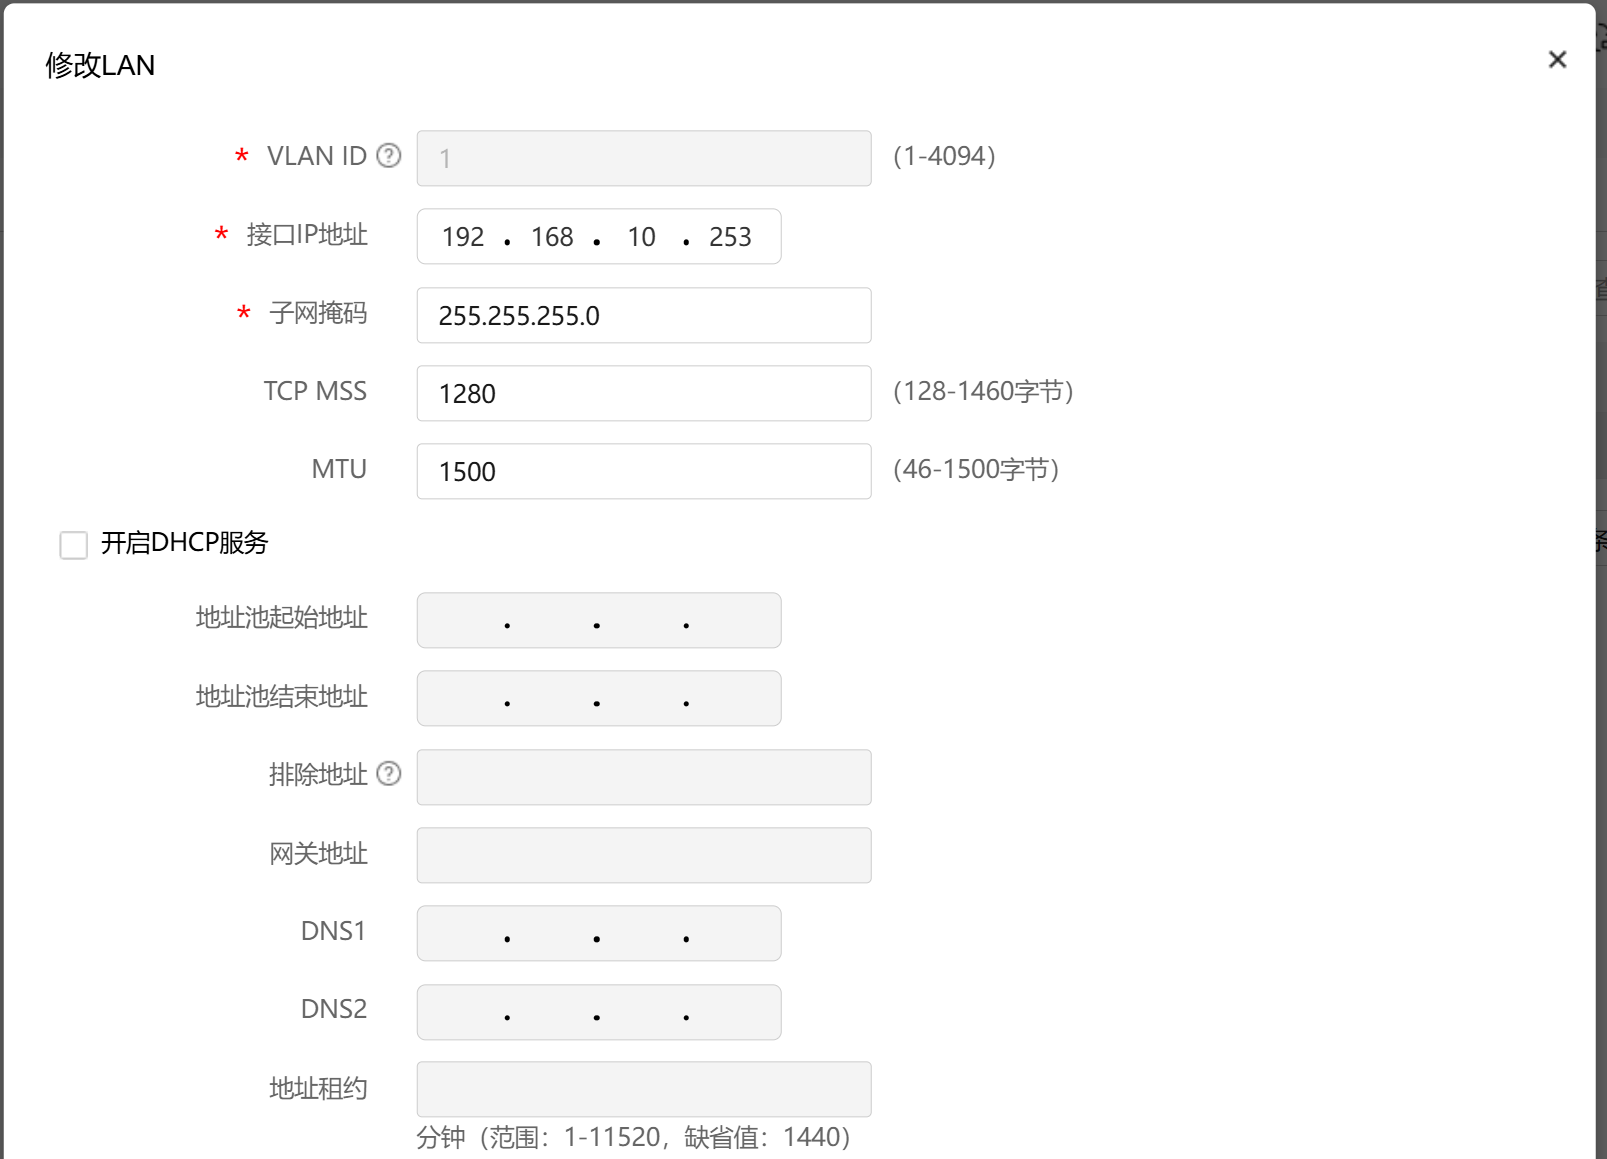
以下是路由器B的截图: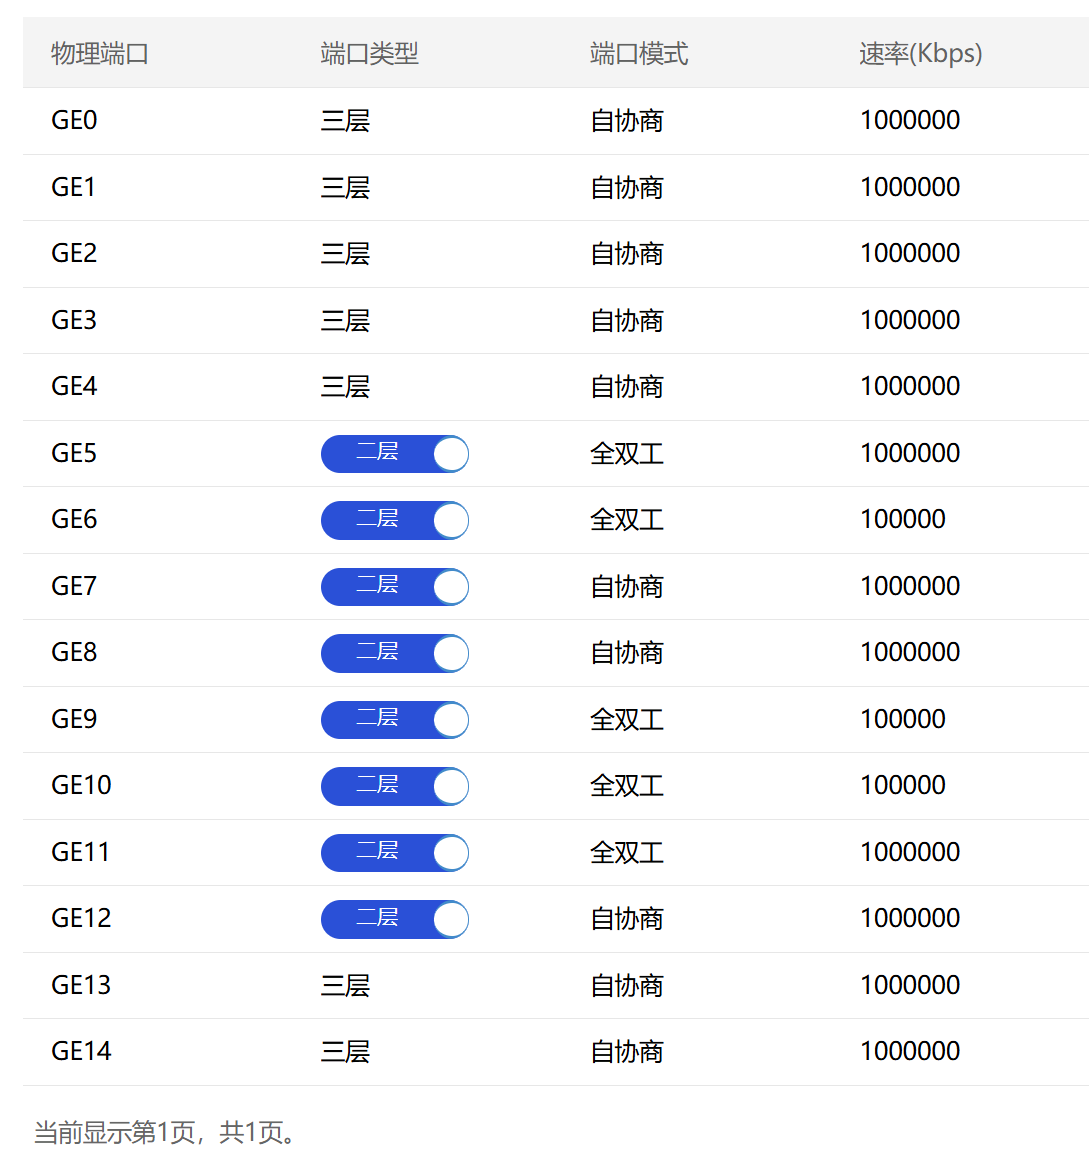


2. IP地址规划: 可行。需确保 A (10.1) 和 B (10.253) 在同一网段且 IP 不冲突。
3. DHCP 设置: 必须关闭 路由器B 的 DHCP 服务器功能,防止与路由器 A 冲突。
命令检查/配置:
display dhcp server enable (查看状态)
undo dhcp server enable (全局关闭,推荐)
或者在 Vlan 1 接口下:undo dhcp select server
4. 端口映射与远程管理:
配置修正: 你配置的是映射到 B 的 80端口 (HTTP Web)。
访问方式: 浏览器输入 http://A的公网IP:8080。
前提条件: 路由器 B 需要开启 Web 管理服务,并确保放行流量。
B 的关键配置:ip http enable 和 local-user admin 下设置 service-type http https。
安全策略: 确认路由器 A 的安全域或 ACL 未阻断外网访问 8080 端口。

你描述的组网方案在技术上是完全可行的。将路由器B作为交换机使用,并通过路由器A的NAT功能从公网访问路由器B的管理界面,这套思路很清晰,只需要注意几个关键的配置细节。
组网方案可行性
将MSR2600-15-X1路由器B作为交换机使用,核心操作是将它的LAN口从三层路由模式切换为二层交换模式,并关闭其路由功能。
根据官方规格,MSR2600-15-X1的GE0~GE4、SFP13和SFP14是纯三层口,无法切换。而LAN口(通常是GE5-GE12等)支持通过命令切换为二层口,你需要使用这些端口来连接。
“关闭DHCP”的正确操作
你截图中提到的“关闭DHCP”,准确来说是指关闭路由器B上的DHCP服务器功能,而不是删除VLAN接口的IP地址。
如果路由器B的DHCP服务不关闭,它会和路由器A的DHCP服务冲突,导致终端可能获取到错误的网关,从而无法上网。
正确操作步骤:
登录路由器B的CLI,进入系统视图。
关闭DHCP服务。在VLAN接口视图下执行:
[H3C-Vlan-interface1] undo dhcp select servertext如果设备不支持此命令,可以尝试在系统视图下执行
undo dhcp enable来全局关闭DHCP服务。为VLAN接口配置管理IP。保留你设置的
192.168.10.253,这是后续远程管理路由器B的地址。这个地址必须与路由器A的LAN口地址(192.168.10.1)在同一网段,且不能冲突。
通过公网IP访问路由器B的配置
你写的NAT配置命令 nat server protocol tcp global current-interface 8080 inside 192.168.10.253 80 语法是正确的,可以实现从公网通过 公网IP:8080 访问路由器B的Web管理页面。
需要注意的几点:
路由器A的WAN口IP:
current-interface关键字表示使用该接口当前的IP地址。如果路由器A的WAN口是通过PPPoE拨号动态获取IP,建议改用接口名称(如Dialer 1)或直接指定IP,以确保映射稳定。路由器B的Web管理端口:默认是80端口。如果你的路由器B修改过Web管理端口(比如改成了8080),那么NAT配置中的
inside端口也要相应修改。访问方式:配置完成后,在公网浏览器中输入
http://路由器A的公网IP:8080,即可打开路由器B的登录页面。
暂无评论
1、组网可行性
✅ 组网方案可行
- MSR2600-15-X1 的 GE5~GE12 可以切为二层口,B 路由器就变成一台带 VLAN1 的二层交换机,A 的 LAN 口接入 B 的二层口,同网段互通。
- A:VLAN1
192.168.10.1(网关,开启 DHCP) - B:VLAN1
192.168.10.253(仅管理 IP,关闭 VLAN 内 DHCP,就是截图这个「开启 DHCP 服务」复选框取消勾选,和你截图一致)
问题:你描述写 “两台设备的 vlan 地址默认一致”,实际规划是 A=192.168.10.1,B=192.168.10.253,这个是正确的,不能相同。
2、关闭 DHCP 的位置
是的,关闭 DHCP 就是截图 LAN 配置里【开启 DHCP 服务】这个勾选框取消。 B 作为二层交换机使用,不能启用 DHCP 服务器,否则网络内会出现两个 DHCP 服务器,终端随机获取 IP 造成网络混乱。 B 仅保留 VLAN1 接口 IP
192.168.10.253作为设备管理地址。
3、端口映射需求:A 公网 8080 访问 B 的管理页面
你配置:
nat server protocol tcp global current-interface 8080 inside 192.168.10.253 80⚠️ 存在两个坑
- MSR 路由器 Web 管理默认端口是80,这条 NAT 规则含义:访问 A 公网 IP:8080 → 转发给 B 的 192.168.10.253:80,逻辑本身没问题。
- 必须额外保证两点:
- A 的防火墙策略放行外网 TCP 8080;
- B 路由器本身的Web 管理服务开启,B 的本地访问控制策略允许来自 192.168.10.0 网段访问 Web 页面。
额外风险提醒
- 直接把管理页面暴露公网有安全风险,建议改成 VPN 接入内网管理,不建议公网直接映射管理端口。
- 两台 MSR 之间互联的端口:A 侧是三层 LAN 口,B 侧是二层 Access VLAN1 口,连线方式没问题。
4、B 设备(充当交换机)关键配置核对(对照截图)
- GE5~GE12 端口类型:二层 ✔
- VLAN 划分:PVID=1,允许 VLAN1 通过(access 口)✔
- VLAN1 接口 IP:192.168.10.253/24 ✔
- ❌取消勾选【开启 DHCP 服务】(截图里已经未勾选,正确)
5、简短总结
- 组网可行;关闭 DHCP 就是截图 VLAN 配置里的 “开启 DHCP 服务” 复选框取消。
- NAT server 映射语法本身没问题,公网访问 A:8080 转发到 B 的 80 管理页面,但需要在 A 放通 8080 端口策略,B 开启 Web 管理并放行内网访问。
- 安全提醒:不推荐公网直接暴露设备管理页面。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论