H3C WX2560H 无线控制器,无法登陆web
- 0关注
- 0收藏,135浏览
问题描述:
H3C WX2560H 无线控制器,硬件 Ver.A,当前版本为 Comware 7.1.064 R5226。 目前设备 HTTP/HTTPS 服务均已开启,但新版 Edge 无法通过 HTTPS 访问。经测试,TLS 1.0 可以正常返回 HTTP 200,强制 TLS 1.2 则出现 SEC_E_ALGORITHM_MISMATCH。 我在官网查询到 WX2560H-CMW710-R5480 版本,请大佬帮忙确认: 1. R5480 是否支持 HTTPS TLS 1.2 及现代浏览器兼容的加密套件? 2. 当前 R5226 是否可以直接升级 R5480,还是需要中间版本? 3. 是否支持现有 AP 型号,升级是否需要同步升级 AP 固件? 4. R5480 是否兼容我这台 Ver.A 硬件及现有配置、License? 目前已完成原生 .cfg、.mdb 文件备份
WX2560H版本链接:H3C WX2560H无线控制器
对于AC升级需要在下载页面Ctrl + F搜索AP的型号,如果配套FITAP表zhon页面显示为”否“,则需要上传ap的ipe文件(这个文件在下载的AC升级包里)。
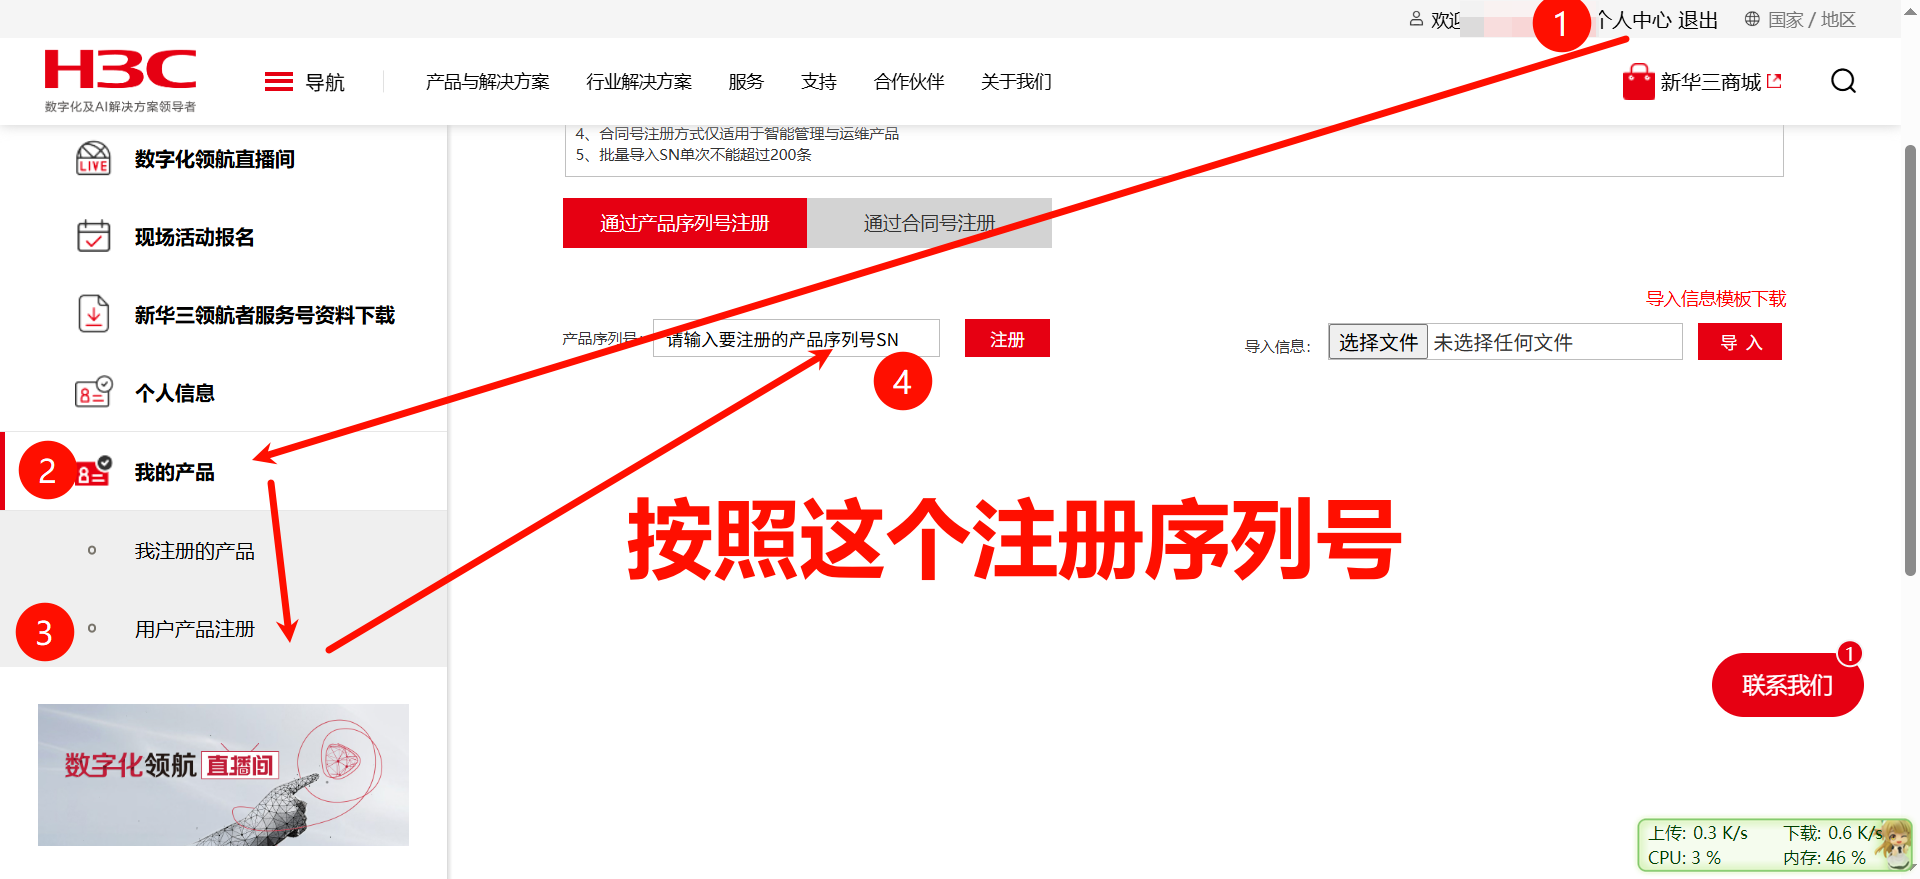
打开你的电脑,在浏览器输入知了社区,找到这个帖子,要么在别人下面评论,要么点我名字。
注册账号,绑定设备SN,就可以下载了。
暂无评论
:R5480 是否支持 HTTPS TLS1.2 以及现代浏览器加密套件
✅ R5480 支持 TLS1.2,补齐现代浏览器兼容 AES‑GCM 等加密套件,可以解决当前 SEC_E_ALGORITHM_MISMATCH 握手失败问题H3C。
- 根因:老版本 R5226 的 OpenSSL 组件仅提供 TLS1.0 可用套件,现代 Edge/Chrome 已经彻底禁用 TLS1.0,握手直接失败。
- 升级 R5480 之后,HTTPS 服务支持 TLS1.2,适配新版 Edge、Chrome;注意:设备 Web 不支持 TLS1.3。
升级完成后,可通过命令查看 ssl‑server‑policy:
display ssl server‑policy
如后续套件不满足,可手动修改 ssl‑server‑policy ciphersuite,移除弱加密套件,重启 https 服务生效。
问题 2:R5226 是否可以直接升级 R5480,是否需要中间过渡版本
✅ WX2560H R5226 → R5480 支持直接跳转升级,不需要中间版本,属于跨 Release 直接升级路径,不需要逐级过渡H3C。 ⚠️升级前置检查:
- 确认 Flash 存储空间足够,dir 查看剩余空间;
- 检查 BootWare 版本,升级镜像过程中会自动同步更新 BootWare,升级过程禁止断电;
- 优先 Console 控制台操作升级,不要 Web 界面升级,防止升级过程 Web 断开无法观察输出;
- 升级操作:上传
.bin主镜像,boot‑loader file main xxx.bin,reboot 重启。
⚠️重要:升级前已经完成
.cfg和.mdb备份,是正确操作;升级启动完成后优先检查配置是否完整。
问题 3:是否支持现有 AP,升级 AC 后是否必须同步升级 AP 固件
- R5480 向下兼容老 Fit‑AP;不强制立刻升级 AP 固件,旧版本 Fit AP 可以正常注册上线。
- 但是有两点约束:
- 如果你的 AP 是较新型号(WA65XX 系列),R5480 内置 AP 镜像包为新版本,AP 上线会提示版本不一致,会触发自动下载新版本 AP 镜像,AP 会自动重启;
- 老旧 AP 型号(WA43XX/WA53XX),只要在 R5480 适配清单,可继续运行原有 AP 版本,不会强制更新。
实操建议: 升级 AC 完成后,使用
display wlan ap all verbose查看 AP 运行版本; 如果业务窗口允许,可以开启 AP 预下载,业务低峰完成 AP 固件升级,获取漏洞修复和新特性;业务繁忙可以暂缓,不影响基础业务运行H3C。
问题 4:R5480 是否兼容 Ver.A 硬件、现有配置、License
- 硬件 Ver.A 完全兼容 R5480 版本,WX2560H‑CMW710‑R5480 发布说明支持 WX2560H 全硬件批次(Ver.A/Ver.B),没有硬件版本限制H3C。
- 配置.cfg:升级重启后配置自动保留;极少数老版本私有命令会被自动过滤,升级后 Console 登录务必检查 wlan 服务模板、AP 模板、安全策略等关键业务配置。
- License 授权完全兼容:License 绑定设备 SN,升级软件版本不会失效,升级后
display license可以直接识别原有授权,不需要重新导入 License 文件。
升级前后补充操作(现场实操)
升级前
- 保存配置:
save force;确认本地已经备份 cfg、mdb 文件; - Console 连接,记录
display version、display license、display wlan ap all输出留档。
升级完成之后验证
- 检查版本:
display version确认已经运行 R5480; - 检查 License:
display license; - 测试 HTTPS 网页,新版 Edge 访问;
- 检查 AP 全部正常上线,无线业务测试;
- 如 SSL 套件还存在兼容问题,调整 ssl‑server‑policy:
system‑view
ssl server‑policy default‑policy
 ciphersuite aes‑256‑gcm‑sha384 aes‑128‑gcm‑sha256
undo https server‑enable
https server‑enable
备选临时规避(不升级版本,仅应急临时登录)
如果暂时不能升级版本,可以使用老旧浏览器(开启兼容 TLS1.0)或者 curl/Postman 强制指定 TLS1.0 临时登录 Web,这只是临时应急手段,不能长期使用,TLS1.0 存在安全漏洞。
风险提醒:虽然支持直接跨版本升级,生产环境强烈建议维护窗口操作,设备会整机重启,无线业务会短暂中断。
暂无评论
编辑答案

亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论