H3C防火墙: SecPath F1000-E-SI
- 0关注
- 0收藏,87浏览
支持的
配置步骤
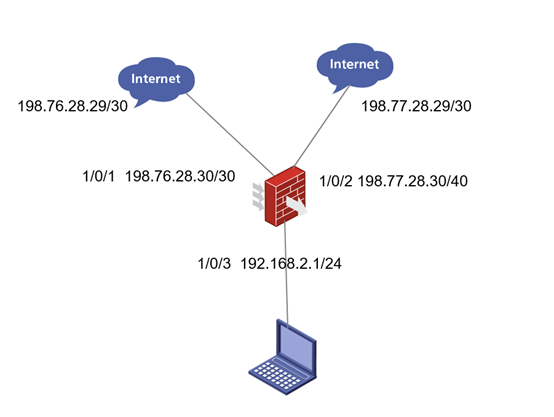
3.1配置防火墙基本上网
# 外网接口G1/0/1配置运营商给的静态ip地址
interface GigabitEthernet1/0/1
ip address 198.76.28.30 255.255.255.252
nat outbound
# 外网接口G1/0/2配置运营商给的静态ip地址
interface GigabitEthernet1/0/2
ip address 198.77.28.30 255.255.255.252
nat outbound
# 内网接口G1/0/3配置自定义的内网静态ip地址
interface GigabitEthernet1/0/2
ip address 192.168.2.1 255.255.255.0
#将内网接口加入trust域
security-zone name trust
import interface GigabitEthernet1/0/3
#将外网接口加入untrust域
security-zone name Untrust
import interface GigabitEthernet1/0/1
import interface GigabitEthernet1/0/2
#配置安全策略
security-policy ip
rule 0 name trust-untrust (放通内网到外网的访问)
action pass
source-zone trust
destination-zone untrust
rule 1 name per-nqa (放通local安全域到外网探测地址114.114.114.114的访问,如不配置则无法正常使用nqa探测外网地址)
action pass
source-zone local
destination-zone untrust
destination-ip-host 114.114.114.114
3.2 配置链路检测
#创建管理员名为admin、操作标签为test的NQA测试组
[H3C]nqa entry admin test
#配置测试类型为ICMP-echo,ICMP-echo测试利用ICMP协议,根据是否接收到应答报文判断目的端设备的可达性。ICMP-echo测试的功能与ping命令类似,但ICMP-echo测试中可以指定测试的下一跳设备。在源端和目的端设备之间存在多条路径时,通过配置下一跳设备可以指定测试的路径
[H3C-nqa-admin-test-icmp-echo] type icmp-echo
配置监测公网的任意地址如114.114.114.114等,这样就可以规避掉运营商本身出现网络故障的风险
[H3C-nqa-admin-test-icmp-echo] destination ip 114.114.114.114
#配置测试组连续两次测试的时间间隔为3000ms
[H3C-nqa-admin-test-icmp-echo] frequency 3000
#配置探测报文的下一跳IP地址,这个一般在探测的目的地址不是网关地址的时候建议配置,本案例探测的目的地址是直连网关地址,可以不配置下一跳地址
[H3C-nqa-admin-test-icmp-echo] next-hop 198.76.28.29
#配置联动项1(连续失败3次触发联动)
[H3C-nqa-admin-test-icmp-echo] reaction 1 checked-element probe-fail threshold-type consecutive 3 action-type trigger-only
[H3C-nqa-admin-test-icmp-echo]quit
#启动探测
[H3C] nqa schedule admin test start-time now lifetime forever
#配置Track项1,关联NQA测试组(管理员为admin,操作标签为test)的联动项1
[H3C] track 1 nqa entry admin test reaction 1
3.3配置静态路由
# 进入系统视图,配置两条默认路由,并且修改G1.0.2线路的默认路由优先级为80(默认路由优先级为60,值越大优先级越低)。设备固定IP上网路由与Track项1关联,作为主用路由。实现正常情况下流量全部从WAN1出去,链路出现故障时可切换到WAN2。
[H3C]ip route-static 0.0.0.0 0 198.76.28.29 track 1
[H3C]ip route-static 0.0.0.0 0 198.77.28.29 preference 80
配置思路:
1. 将两条宽带分别接入不同接口,配置IP
2. 配置默认路由或策略路由
3. 按需做NAT
关键配置示例:
接口配置
interface GigabitEthernet1/0/1
ip address 1.1.1.2 24 # 宽带1
interface GigabitEthernet1/0/2
ip address 2.2.2.2 24 # 宽带2
默认路由(两条等价)
ip route-static 0.0.0.0 0 1.1.1.1
ip route-static 0.0.0.0 0 2.2.2.1
NAT
nat address-group 1
address 1.1.1.2 1.1.1.2
nat address-group 2
address 2.2.2.2 2.2.2.2
负载均衡配置:
策略路由按源IP分流
acl advanced 3000
rule 0 permit ip source 192.168.1.0 0.0.0.255
policy-based-route pbr permit node 10
if-match acl 3000
apply next-hop 1.1.1.1
教程获取:
官网文档中心:www.h3c.com → 技术支持 → 文档中心 → 安全产品 → SecPath F1000-E-SI
搜索"多出口负载均衡配置案例"
新华三论坛有详细配置案例可参考
暂无评论
设备支持两条宽带同时上线,硬件支持多出口,区分两种实现方案:等价静态路由(会话粒度负载分担 + 链路备份)、智能链路负载均衡 LLB;F1000‑E‑SI 内置基础 LLB 链路负载均衡功能H3C。 ⚠️官方没有公开配套视频教程,只有 Web / 命令行配置手册,下面提供完整配置思路与关键配置。
组网:
- 接口 G0/0:宽带 A(ISP‑A,PPPoE / 静态 IP/DHCP)
- 接口 G0/1:宽带 B(ISP‑B,PPPoE / 静态 IP/DHCP)
- 接口 G0/2:内网接核心交换机,安全域 Trust;两条外网接口属于 Untrust 域。
方案一:等价静态默认路由(简单,适合初步双活 + 故障备份)
优点:配置简单;缺点:基于源‑目的五元组会话做负载分担,不能按带宽权重调度,无法探测运营商链路质量,只能探测接口物理状态;单条链路断开自动全部切到另外一条H3C。
- 完成两条宽带接口配置(PPPoE 拨号 / 静态 IP),接口加入 untrust 安全域。
- 配置两条优先级完全一样的默认静态路由(等价路由),分别指向两条宽带下一跳。
ip route‑static 0.0.0.0 0 ISP‑A‑下‑跳
ip route‑static 0.0.0.0 0 ISP‑B‑下‑跳
如果是 PPPoE 拨号接口,出接口写 Dialer 接口。
- NAT 策略:两条外网接口都配置源 NAT,内网访问互联网做地址转换;
- 域间安全策略:trust‑>untrust 放通内网访问互联网;
- 缺陷:接口 UP 但运营商断网(拨号在线但是外网不通),路由不会自动切换,流量依旧往故障链路转发。
方案二:LLB 智能链路负载均衡(推荐,真正双宽带同时使用)
内置链路负载均衡 LLB,可以配置链路探测(NQA)、带宽权重、链路故障自动切换、按带宽比例分担流量;可以 Web 图形界面配置,也可以命令行配置H3C。
Web 界面配置简要步骤(F1000‑E‑SI V7)
1.【网络】‑【接口】配置两条宽带接口,分别加入 Untrust 安全域,保证接口拨号 / IP 获取正常。 2.【LLB】‑【链路】,把两个外网接口添加为 ISP 链路,填写每条宽带实际上下行带宽,配置NQA 链路探测(探测运营商 DNS 或者公网 IP,识别 “接口 UP 但是外网断” 的场景)。 3.【LLB】‑【策略】新建出站策略;内网 Trust 流量匹配,选按带宽比例负载分担;配置链路故障探测,链路失效自动把流量迁移至正常链路。 4.【NAT】配置源 NAT,内网访问互联网,出接口选择 “LLB 出链路”。 5.【安全策略】Trust 域到 Untrust 域放行业务。
验证:【LLB】‑链路状态页面,可以查看两条链路实时流量占比。
重要注意点
- 会话一致性:同一个 TCP 会话全程走同一条宽带,不会一个包走宽带 A,下一个包走宽带 B,避免会话异常;新会话按策略分配不同出口。
- 公网访问回源问题:内网服务器对外提供业务,双宽带环境,需要做 DNS 智能解析,否则访问服务器的流量进和回路径不一致。
- 该设备官方没有配套操作视频;配置参考来源于新华三官网《链路负载均衡配置指导》,可在官网文档中心下载。
常见踩坑
- 只配置接口 IP,没有 NAT 策略,内网无法访问外网;
- 等价路由没有做 NQA 探测,接口 UP 但运营商断网,流量继续往故障链路转发;
- 安全域没有把外网接口放入 untrust,域间策略未放行 trust‑untrust;
- PPPoE 拨号场景,等价路由的出接口必须填写 Dialer 虚拟接口,不能写物理 G0/0。
暂无评论
编辑答案

亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论