
组网及说明
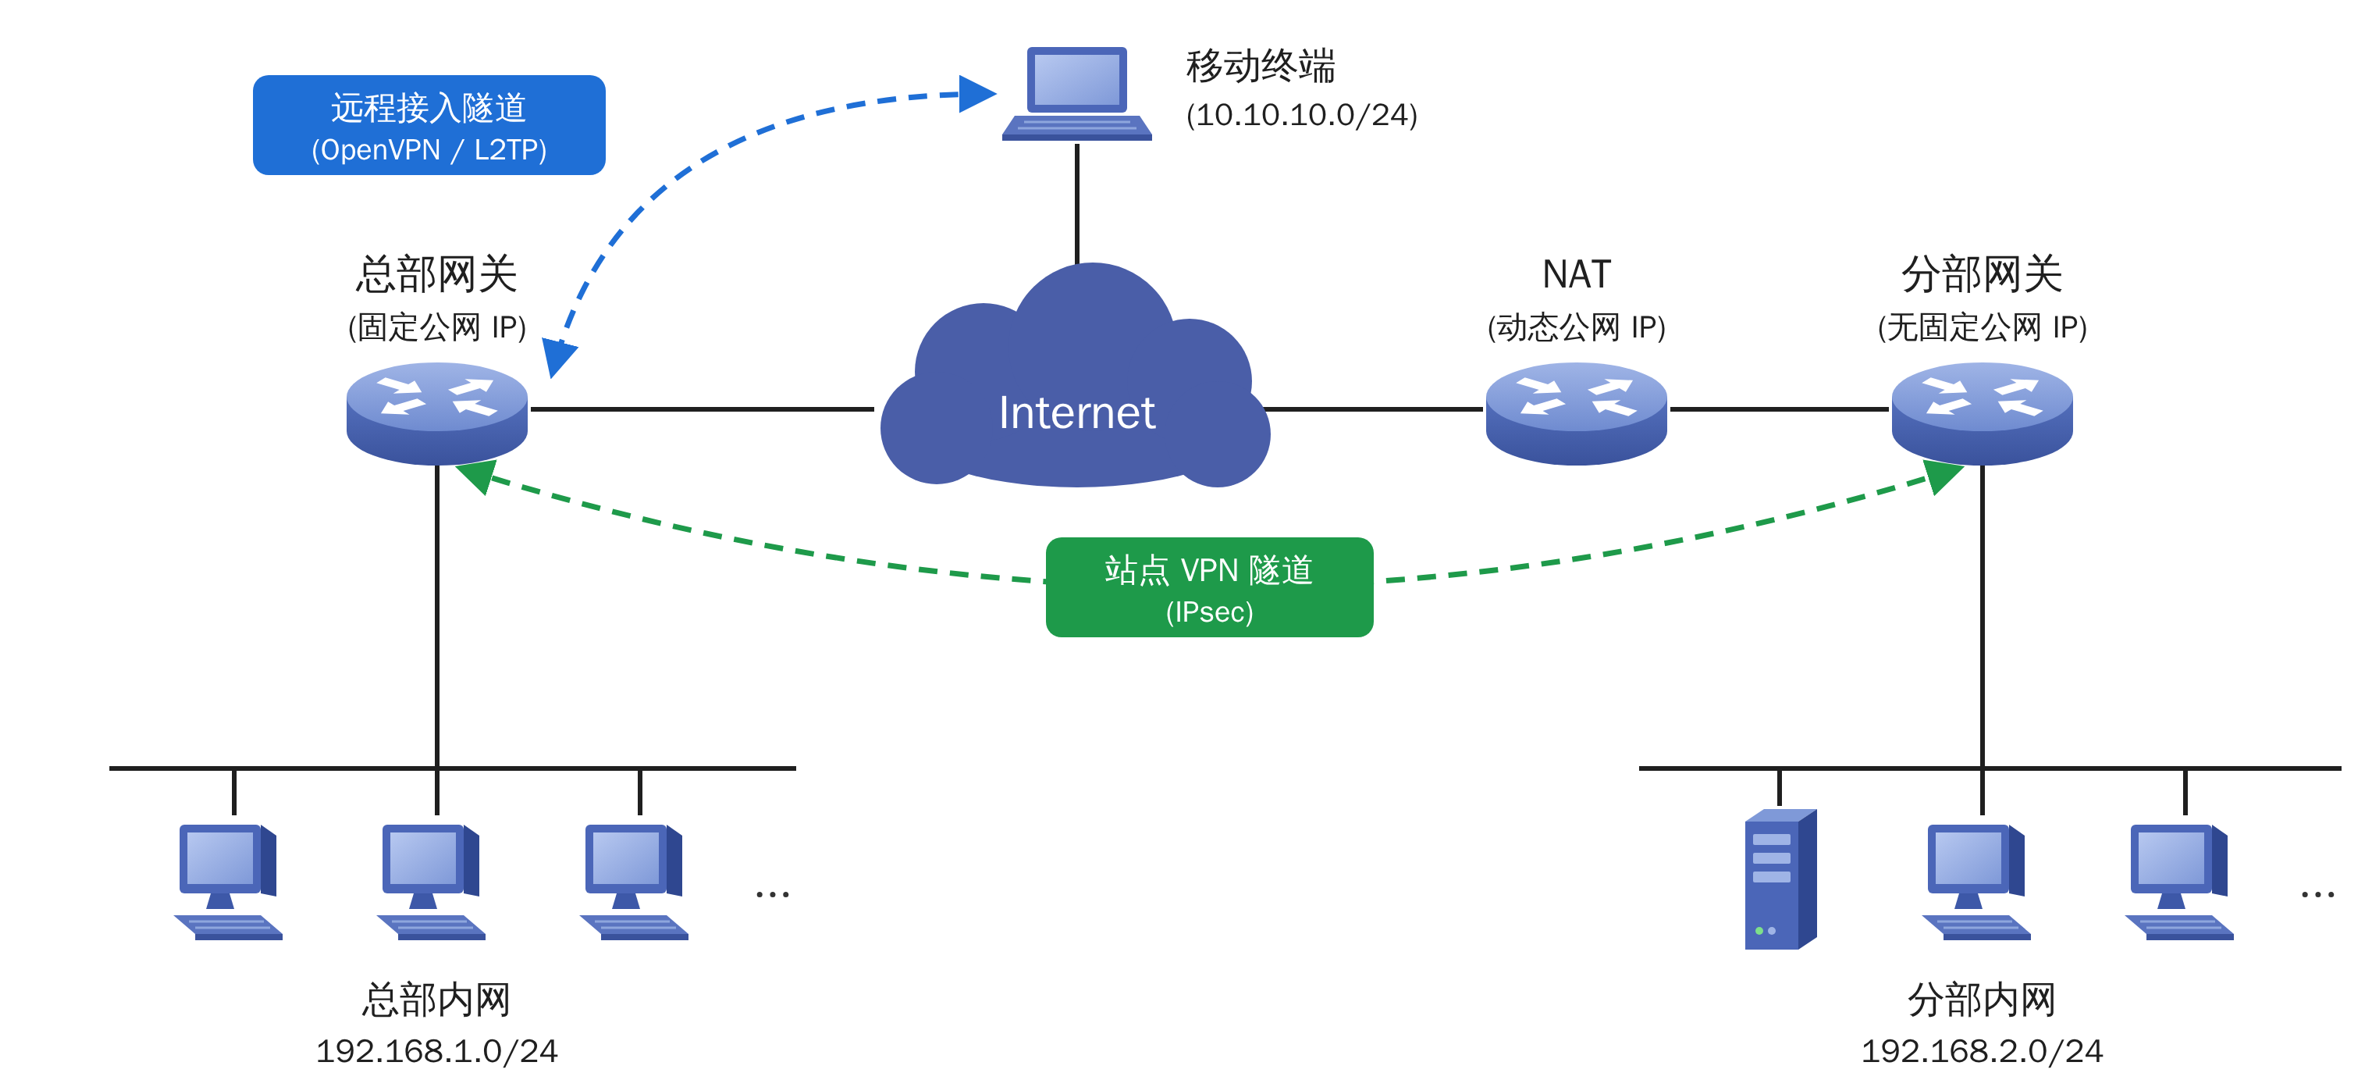
在企业网络部署中,总部通常具备固定公网 IP,而分部站点可能位于 NAT 设备之后,没有固定公网 IP。移动办公人员需要在外网环境下访问分部内网业务资源。
本案例由总部网关统一承担移动终端 VPN 接入及分部站点 VPN 汇聚功能。移动终端通过 OpenVPN 或 L2TP 接入总部,再由总部网关将访问分部内网的流量通过已建立的 IPsec 站点隧道转发至分部,实现移动终端经总部访问分部内网。
配置步骤
步骤 1:配置总部移动终端 VPN 接入
配置总部网关的 OpenVPN 服务端或 L2TP 服务端,确保移动终端能够正常接入总部。
OpenVPN 配置参考:小贝优选-UR路由器OpenVPN典型配置案例(Windows客户端) - 知了社区
L2TP配置参考:UR路由器配置L2TP VPN配置案例 - 知了社区
步骤 2:配置总部与分部之间的 IPsec 站点隧道
配置总部与分部之间的 IPsec VPN,保护流添加移动终端网段至分部网段。
IPSec配置参考:UR系列路由器 IPSEC VPN 配置(野蛮模式) - 知了社区
配置关键点
IPsec 保护流量除配置总部内网 192.168.1.0/24 与分部内网 192.168.2.0/24 之间的流量外,还需根据实际组网将移动终端 VPN 地址池 10.10.10.0/24 到分部内网 192.168.2.0/24 的流量纳入保护范围,确保移动终端访问分部内网的业务流量能够通过 IPsec 隧道转发。
同时,需检查总部路由、分部回程路由及相关安全策略,确保访问流量和返回流量均能正常转发。
0
个评论
该案例暂时没有网友评论
编辑评论
✖
案例意见反馈
➤


✖
亲~登录后才可以操作哦!
确定
✖
✖
你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
✖