• 全部
  • 经验案例
  • 典型配置
  • 技术公告
  • FAQ
  • 漏洞说明
  • 全部
  • 是
  • 否
  • 全部
  • 是
  • 否
  • 大数据引擎
  • 知了引擎
产品线
搜索
取消
案例类型
发布者
是否解决
是否官方
时间
搜索引擎
匹配模式
高级搜索
知

小贝优选云AP配置802.1x认证典型案例

1天前 发表
  • 0关注
  • 0收藏 50浏览
粉丝:0人 关注:0人

组网及说明

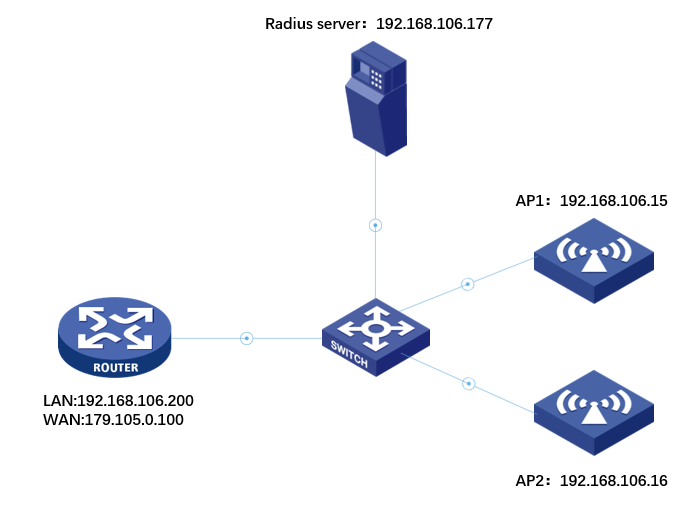
一、组网拓扑(案例采用:AP与Radius服务器内网互通)

二、组网说明:

  • 802.1x 认证仅在 UWEB 组网下支持,且必须搭配 UWEB 路由器;集中管理、上云等其他组网形态均不支持。
  • 802.1x 的接入认证点(NAS 点)是各个 AP 本身,因此组网必须保证 AP 所在网段与 Radius 认证服务器路由可达(二层或三层互通均可,若组网是AP-路由器过NAT-radius认证服务器,则在认证服务器上添加接入设备IP时仅需要添加路由器WAN口IP即可,因AP的IP均NAT转换成路由器WAN口IP与认证服务器通信)。
  • Radius 侧添加接入设备(NAS)的规则:当 AP 与 Radius 服务器内网二层/三层直接互通时(本案例拓扑),在认证服务器上添加接入设备 IP 需要包含所有 AP 的 IP 网段(如 192.168.106.0/24),正常认证服务器都支持按网段或按 IP 范围添加。当组网为 AP ——(LAN)路由器(WAN-NAT)—— Radius 服务器时,AP 的源 IP 会被 NAT 转换成路由器 WAN 口 IP 与认证服务器通信,此时在认证服务器上仅需添加路由器 WAN 口 IP即可。
  • AP与路由器型号需满足要求:(支持的AP款型:UAP662E系列、UAP672系列、UAP752/773系列;支持的路由器款型:仅AP管理规格大于32个的UR路由器才支持,AP管理规格数为32个的不支持,如UR7104W/UR-3000AX/UR7103/UR7103S/UR7104S-P/UR7108L-P等款型均不支持)

配置步骤

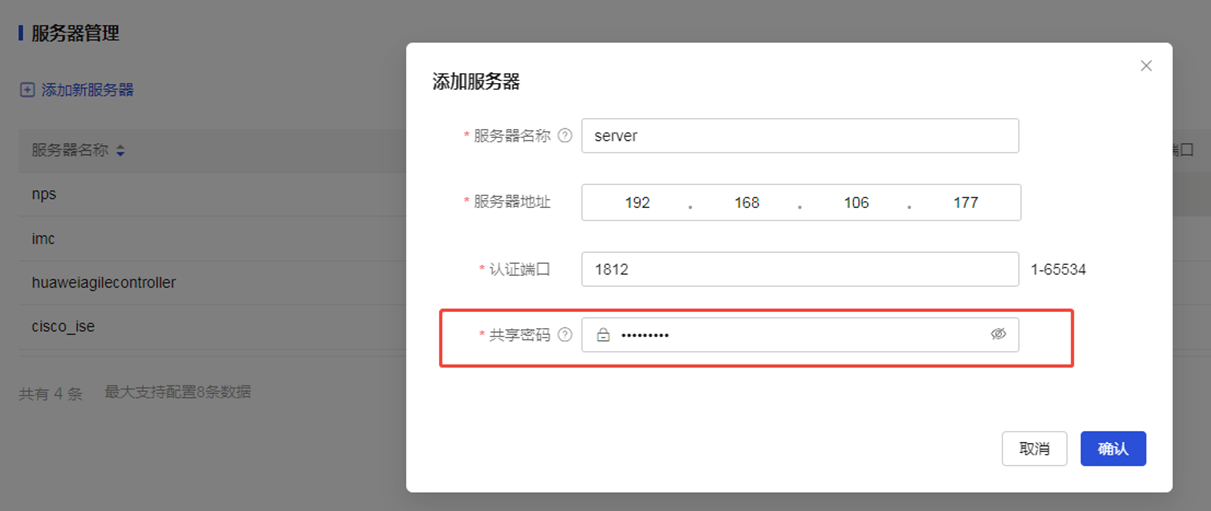
一、在 UWEB 添加 Radius 服务器

路径:UWEB → 无线管理 → 802.1x 认证 → 服务器管理 → 添加服务器(最多可配置 8 台 Radius 服务器,但每个无线服务 SSID 下仅支持绑定 1 台,不支持主备服务器)
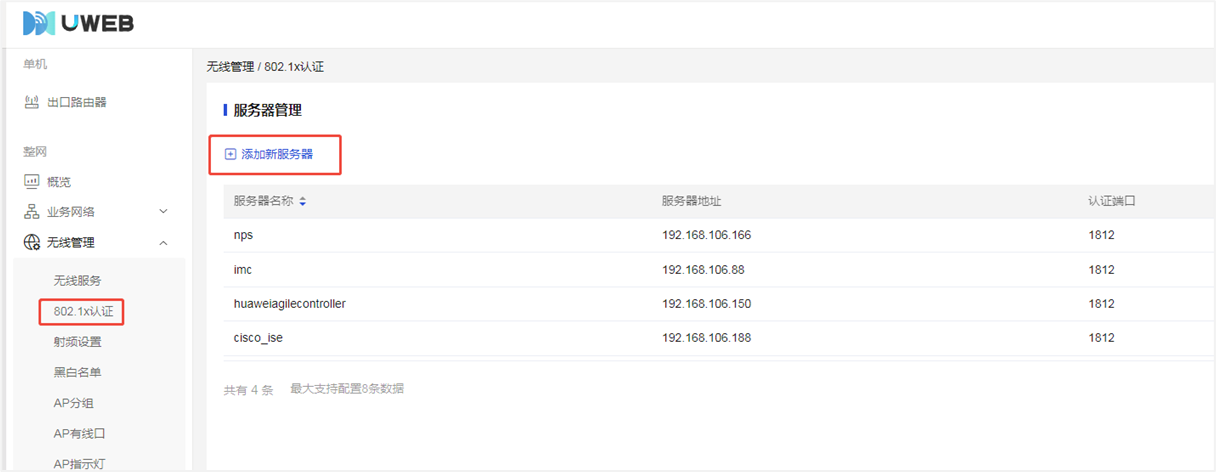
二、配置Radius 服务器


  • 输入服务器名称,服务器地址IP
  • 认证端口默认1812,正常不需要更改,若服务器侧有修改,此处则需要按照服务器配置端口配置
  • 共享密码:需要跟服务器侧添加接入设备时配置的密码


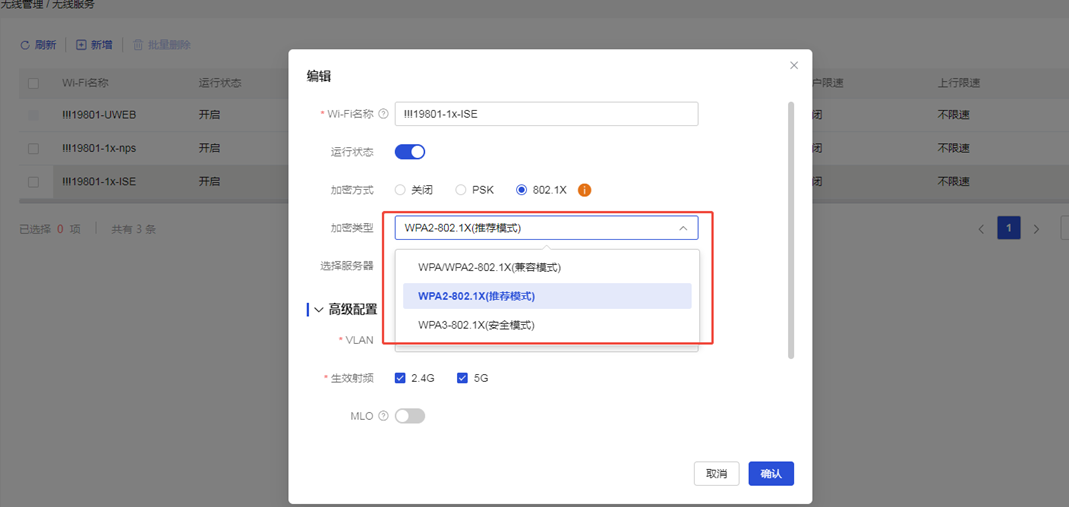
三、创建 802.1x 认证无线服务


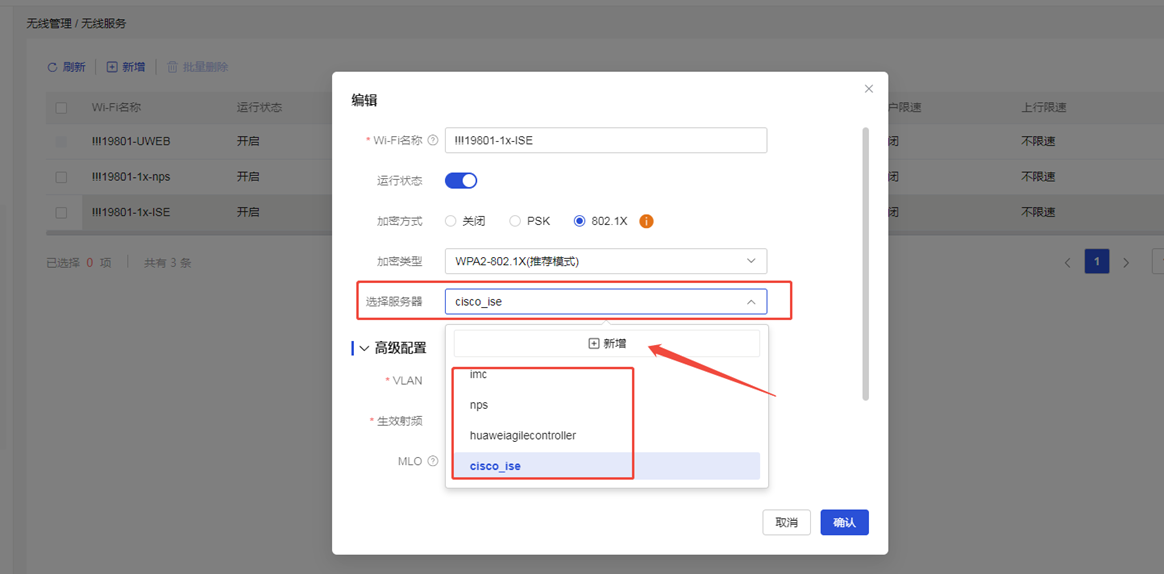
路径:UWEB → 无线管理 → 无线服务 → 创建(或编辑)无线服务

  • 填写无线网络名称(SSID)
  • 加密方式选择 802.1x
  • 加密类型可选:WPA2-802.1x(推荐)/WPA/WPA2-802.1x/WPA3-802.1x
  • 下拉选择步骤 2 已配置的 Radius 服务器(如 cisco_ie / server),也可在此页面直接新增认证服务器配置。
  • 其余参数(频段、SSID 数量等)按实际需求配置,保存并下发到 AP

四、认证提示


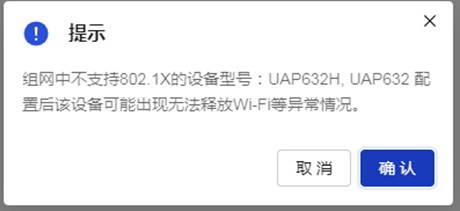
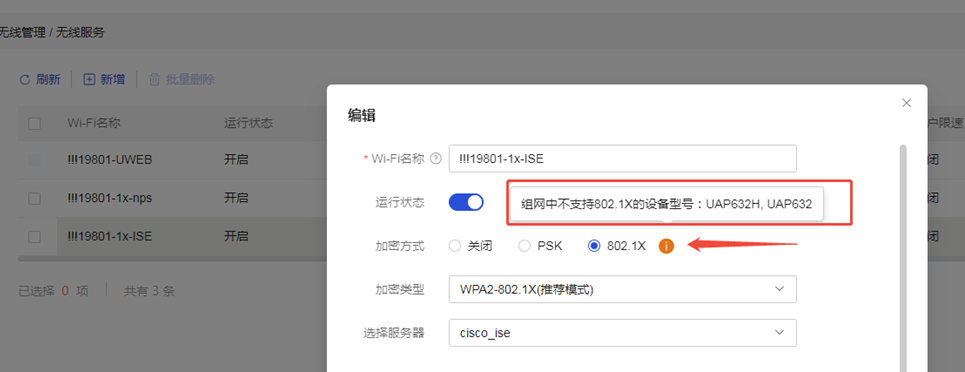
  • 组网中存在不支持802.1x认证的AP款型时,在配置802.1x认证无线服务时,页面会黄色感叹号提示。下发时也会有明显提示
  • 若802.1x认证的无线服务下发到不支持的AP款型时,AP侧无法生效,会变为非加密的无线WiFi
五、认证用户页面

1. 802.1x认证用户页面(UWEB端):在UWEB-终端管理-终端列表-无线终端页面下,可以查看802.1x认证用户的信息。主要特征增加了802.1x认证用户名的显示

2. 802.1x认证用户页面(AP本地WEB端):在AP本地WEB-终端-终端列表页面下,可以查看802.1x认证用户的信息。同时也会在无线终端列表下显示无线用户

配置关键点

  1. 1. 组网形态限制:802.1x 认证只有 UWEB 组网支持,且必须搭配 UWEB 路由器;集中管理、上云等组网不支持。
  2. 2. 功能范围限制:小贝优选 AP 的 802.1x 仅支持单纯的认证(EAP 中继方式),不支持授权(ACL/VLAN/限速等)和计费;行业常见的逃生、DAE(COA 动态授权,用于强制用户下线、重认证、更改授权等)、radius 探测等功能均不支持。
  3. 3. NAS 点与互通要求:认证接入点在各 AP 上,必须保证 AP 网段与 Radius 服务器互通。Radius 添加接入设备时:内网互通场景填所有 AP 的 IP 网段;经路由器 WAN-NAT 访问 Radius 的场景只填路由器 WAN 口 IP。
  4. 4. AP 型号:支持 UAP662E(吸顶/面板)、UAP752、UAP672、UAP752H 等系列;不支持 UAP622、UAP662、UAP632 等系列。
  5. 5. 路由器型号:仅 AP 管理规格数 大于32 的 UR 路由器支持;AP 管理规格数为 32 的款型不支持,如 UR7014-W、UR3000AX、UR3103、UR7103S、UR7104S、UR7108LP 等。
  6. 6. 加密模式:802.1x 认证支持 WPA2、WPA/WPA2、WPA3 三种加密类型(均带 -802.1x 后缀)。
  7. 7. 服务器绑定规则:最多配置 8 台 Radius 服务器,但每个 SSID 只能绑定 1 台,不支持主备;端口默认 1812,服务器侧变更需同步;共享密钥两端必须一致,不一致会直接导致认证失败。

该案例对您是否有帮助:

您的评价:1

若您有关于案例的建议,请反馈:

作者在1天前对此案例进行了修订
0 个评论

该案例暂时没有网友评论

编辑评论

举报

×

侵犯我的权益 >
对根叔知了社区有害的内容 >
辱骂、歧视、挑衅等(不友善)

侵犯我的权益

×

泄露了我的隐私 >
侵犯了我企业的权益 >
抄袭了我的内容 >
诽谤我 >
辱骂、歧视、挑衅等(不友善)
骚扰我

泄露了我的隐私

×

您好,当您发现根叔知了上有泄漏您隐私的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
  • 1. 您认为哪些内容泄露了您的隐私?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
  • 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)

侵犯了我企业的权益

×

您好,当您发现根叔知了上有关于您企业的造谣与诽谤、商业侵权等内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到 pub.zhiliao@h3c.com 邮箱,我们会在审核后尽快给您答复。
  • 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
  • 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
  • 3. 是哪家企业?(营业执照,单位登记证明等证件)
  • 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。

抄袭了我的内容

×

原文链接或出处

诽谤我

×

您好,当您发现根叔知了上有诽谤您的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
  • 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
  • 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。

对根叔知了社区有害的内容

×

垃圾广告信息
色情、暴力、血腥等违反法律法规的内容
政治敏感
不规范转载 >
辱骂、歧视、挑衅等(不友善)
骚扰我
诱导投票

不规范转载

×

举报说明

✖

➤

提出建议

✖

    +
✖

亲~登录后才可以操作哦!

确定
✖

亲~检测到您登陆的账号未在http://hclhub.h3c.com进行注册

注册后可访问此模块

跳转hclhub
✖

你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作

✖