
问题描述:
防火墙作为出口,内到到外,外到内访问。
组网及组网描述:
防火墙作为出口,内到到外,外到内访问。
- 2026-09-01提问
- 举报
-
(0)

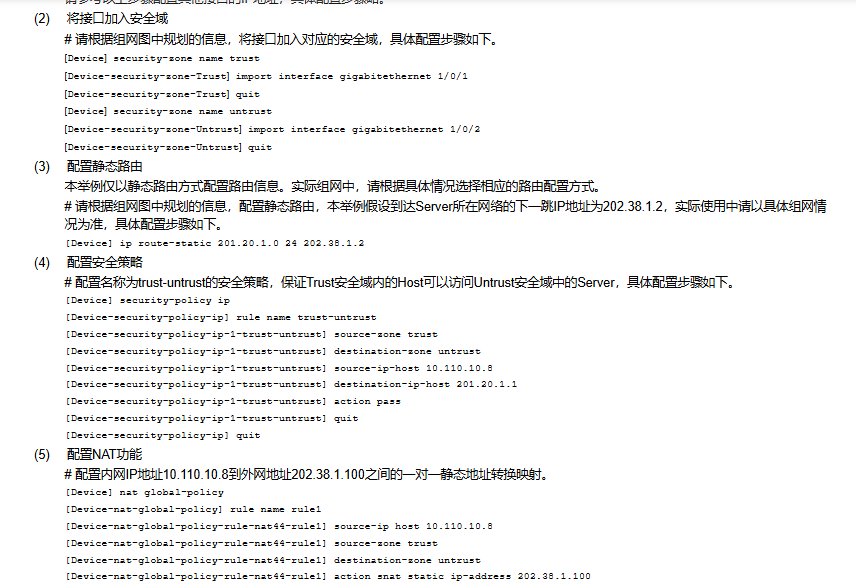
2.15.1 内网用户通过NAT地址访问外网配置举例(静态地址转换)
1. 组网需求
内部网络用户10.110.10.8/24使用外网地址202.38.1.100访问Internet中的地址为201.20.1.1/24的 Server。
2. 组网图
图2-3 内网用户通过NAT地址访问外网配置组网图(静态地址转换)

表2-2 组网图示例接口与设备实际接口对应关系
组网图示例接口 | 设备实际接口 |
Interface1 | GigabitEthernet1/0/1 |
Interface2 | GigabitEthernet1/0/2 |
- 2026-09-01回答
- 评论(0)
- 举报
-
(0)
1. 组网及角色规划
- 内网接口 (GE1/0/4):IP 为
192.168.10.1/24,加入Trust安全域。 - 外网接口 (GE1/0/3):IP 为
198.76.28.30/30,网关198.76.28.29,加入Untrust安全域。 - 内网服务器:假设有一台 Web 服务器,私网 IP 为
192.168.10.10,需通过公网 IP198.76.28.30对外提供服务。
2. 基础网络与安全域配置
# 进入系统视图
<H3C> system-view

# 配置外网接口并加入 Untrust 域
[H3C] interface GigabitEthernet 1/0/3
[H3C-GigabitEthernet1/0/3] ip address 198.76.28.30 255.255.255.252
[H3C-GigabitEthernet1/0/3] quit
[H3C] security-zone name Untrust
[H3C-security-zone-Untrust] import interface GigabitEthernet 1/0/3
[H3C-security-zone-Untrust] quit

# 配置内网接口并加入 Trust 域
[H3C] interface GigabitEthernet 1/0/4
[H3C-GigabitEthernet1/0/4] ip address 192.168.10.1 255.255.255.0
[H3C-GigabitEthernet1/0/4] quit
[H3C] security-zone name Trust
[H3C-security-zone-Trust] import interface GigabitEthernet 1/0/4
[H3C-security-zone-Trust] quit
3. 配置默认路由
[H3C] ip route-static 0.0.0.0 0 198.76.28.294. 配置安全策略(关键步骤)
# 允许内网访问外网
[H3C] security-policy ip
[H3C-policy-ip] rule name Trust_to_Untrust
[H3C-policy-ip-rule-Trust_to_Untrust] source-zone Trust
[H3C-policy-ip-rule-Trust_to_Untrust] destination-zone Untrust
[H3C-policy-ip-rule-Trust_to_Untrust] action pass
[H3C-policy-ip-rule-Trust_to_Untrust] quit

# 允许外网访问内网服务器(目的地址为内网服务器私网IP)
[H3C-policy-ip] rule name Untrust_to_Trust_Server
[H3C-policy-ip-rule-Untrust_to_Trust_Server] source-zone Untrust
[H3C-policy-ip-rule-Untrust_to_Trust_Server] destination-zone Trust
[H3C-policy-ip-rule-Untrust_to_Trust_Server] destination-address 192.168.10.10 32
[H3C-policy-ip-rule-Untrust_to_Trust_Server] service http https
[H3C-policy-ip-rule-Untrust_to_Trust_Server] action pass
[H3C-policy-ip-rule-Untrust_to_Trust_Server] quit
[H3C-policy-ip] quit
5. 配置全局 NAT 策略
5.1 内网到外网:源 NAT (Easy-IP)
[H3C] nat global-policy
[H3C-nat-global-policy] rule name SNAT_EasyIP
[H3C-nat-global-policy-rule-nat44-SNAT_EasyIP] source-zone Trust
[H3C-nat-global-policy-rule-nat44-SNAT_EasyIP] destination-zone Untrust
[H3C-nat-global-policy-rule-nat44-SNAT_EasyIP] action snat easy-ip
[H3C-nat-global-policy-rule-nat44-SNAT_EasyIP] quit
[H3C-nat-global-policy] quit
5.2 外网到内网:目的 NAT (NAT Server)
# 配置 NAT Server 映射(将公网IP的80端口映射到内网服务器的80端口)
[H3C] nat server protocol tcp global 198.76.28.30 80 inside 192.168.10.10 80
⚠️ 防环路由提示:如果 NAT Server 的 Global 地址与公网接口地址不在同一网段,必须在防火墙上配置指向NULL0的黑洞路由以防止路由环路。若在同一网段(如本例),则无需配置。
6. 验证与排障命令
- 查看安全策略命中情况:
display security-policy ip rule(查看Hit Count是否增加) - 查看 NAT 转换表项:
display nat session all(内网用户上网时,观察源地址是否被转换为198.76.28.30) - 查看 NAT Server 映射:
display nat server(确认映射状态为 Active) - 保存配置:
save force
- 2026-09-02回答
- 评论(0)
- 举报
-
(0)
暂无评论

# H3C SecPath V7 防火墙|全局 NAT 策略(nat global‑policy)+ 安全策略完整配置
>
> 组网说明:防火墙做出口;内网安全域`Trust`,外网安全域`Untrust`;
> 需求:①内网 Trust→Untrust 上网 SNAT;②外网 Untrust→Trust 访问内网服务器 DNAT 端口映射;**全部使用全局 NAT 策略实现,不使用接口下`nat outbound`/`nat server`**H3C。
>
> ⚠️重要机制:**全局 NAT 策略是先做 NAT 转换,再匹配安全策略;安全策略匹配转换之后的 IP 地址**;不要和接口 NAT 混用,二者不要同时配置。
## 基础环境
- Trust 域内网网段:`192.168.1.0/24`
- Untrust 外网公网地址池:`202.1.1.10‑202.1.1.20`
- 内网服务器:`192.168.1.100`,公网映射`202.1.1.10`,TCP80 对外提供 Web 服务
- 内网接口 GE1/0/1 加入 Trust;外网接口 GE1/0/0 加入 Untrust
### 1、接口 & 安全域配置
```
#接口配置
interface GigabitEthernet1/0/1
port link‑mode route
ip address 192.168.1.1 255.255.255.0
quit
interface GigabitEthernet1/0/0
port link‑mode route
ip address 202.1.1.1 255.255.255.0
quit
#安全域绑定接口
security‑zone name Trust
import interface GigabitEthernet1/0/1
quit
security‑zone name Untrust
import interface GigabitEthernet1/0/0
quit
```
### 2、NAT 地址组
```
#上网SNAT地址组,用于内网上网PAT转换
nat address‑group 1 202.1.1.10 202.1.1.20
quit
```
### 3、全局 NAT 策略(nat global‑policy)
>
> 规则顺序:**DNAT 放前面,SNAT 放后面**;规则从上往下匹配,匹配即停止H3C。
```
nat global‑policy
#规则1:外网访问公网202.1.1.10:80,目的NAT转换到内网192.168.1.100:80
rule name Untrust‑To‑Server
source‑zone Untrust
destination‑ip host 202.1.1.10
service object tcp‑80
action destination‑nat host 192.168.1.100 80
quit
#规则2:内网Trust访问外网Untrust,源NAT做PAT上网
rule name Trust‑To‑Internet
source‑zone Trust
destination‑zone Untrust
source‑ip subnet 192.168.1.0 24
action snat address‑group 1
quit
quit
```
### 4、安全策略配置(关键点:全局 NAT 是**先 NAT,后安全策略**,匹配转换之后的 IP)
```
security‑policy
#策略1:内网上网,源是内网原始192.168.1.0/24;NAT之后源为公网地址;安全策略匹配转换前源IP
rule name Trust_To_Untrust
source‑zone Trust
destination‑zone Untrust
source‑ip subnet 192.168.1.0 24
action pass
quit
#策略2:外网访问内网服务器,目的已经被DNAT转换成内网192.168.1.100,安全策略目的写内网真实服务器IP!
rule name Untrust_To_Server
source‑zone Untrust
destination‑zone Trust
destination‑ip host 192.168.1.100
service object tcp‑80
action pass
quit
quit
```
>
> ✔️重点区分:
>
>
> - 接口`nat server`:先 NAT,安全策略目的写**公网 IP**
> - **全局策略 NAT destination‑nat**:先 NAT,安全策略目的写**转换之后内网真实 IP**,这点极易踩坑配置不通H3C。
### 5、路由配置
```
#内网回包路由(内网服务器网关指向防火墙Trust接口192.168.1.1)
#防火墙默认路由指向外网下一跳,示例外网网关202.1.1.2
ip route‑static 0.0.0.0 0 202.1.1.2
```
## 常用查看排错命令
```
display nat global‑policy #查看全局NAT策略
display nat session table #查看NAT会话表
display security‑policy rule #查看安全策略
display nat address‑group #查看NAT地址组
debugging nat packet #调试NAT报文(业务低峰开启)
```
## 关键注意事项
1. **禁止同时配置接口 nat outbound/nat server 与 nat global‑policy**,全局 NAT 优先级更高,接口 NAT 会失效。
2. 全局 NAT 处理顺序:报文入接口 → 匹配全局 NAT 做地址转换 → 匹配安全策略;和接口 NAT(先策略后 NAT)顺序不一样,安全策略目的地址一定要写转换后 IP,否则直接丢包。
3. 全局 DNAT 不会自动生成 server‑map 静态表项;内网如果需要用公网 IP 访问内部服务器,需要单独配置`nat hairpin enable`内网口开启回流,再补充对应策略。
4. 规则顺序:DNAT 目的转换规则放在 SNAT 源转换规则的上方,否则匹配顺序错误业务不通。
5. 多出口场景,全局 NAT 不受物理接口约束,配合策略路由实现多出口上网更灵活。
## Web 界面对应路径
策略→NAT→**全局 NAT 策略**,新建规则:
- SNAT:匹配源 / 目的安全域、源网段,动作选择源 NAT,选择地址组;
- DNAT:匹配源域、目的公网 IP、服务,动作选择目的 NAT,填写内网真实 IP 端口;
>
> Web 新建策略时,**不要勾选自动生成安全策略,手动配置安全策略,避免自动生成策略地址匹配错误**H3C。
- 2026-09-02回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论