防火墙黑名单日志问题
- 0关注
- 0收藏,31浏览


日志核心内容:
包含IP地址、加入/删除原因、发生时间、老化时间(手动添加则为永久)、丢弃报文数等。
常见触发场景:
1. 手工通过命令添加/删除黑名单。
2. 自动关联触发(如攻击检测、扫描攻击防御、流量限速超过阈值后联动拉黑)。
配置命令参考:
1. 开启黑名单功能:
[FW] blacklist enable
2. 开启信息中心并指定日志输出方向(以输出到控制台为例):
[FW] info-center enable
[FW] info-center console channel monitor
[FW] info-center source BLACKLIST channel monitor level informational
暂无评论
截图日志类型:
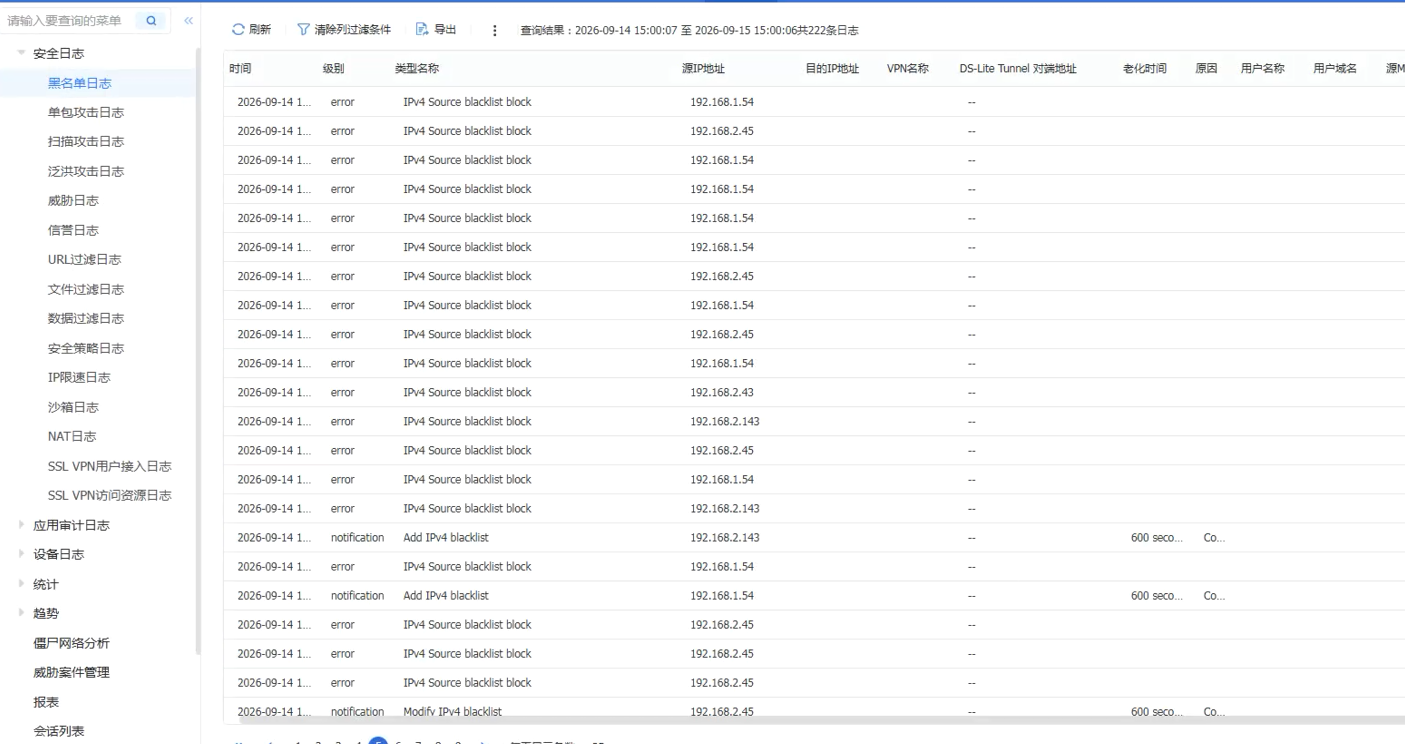
IPv4 Source blacklist block(源 IP 黑名单阻断),还有Add IPv4 blacklist(新增 IP 加入黑名单),老化时间 600 秒,是 H3C SecPath 防火墙动态黑名单日志。
一、黑名单日志是什么
H3C 防火墙黑名单分为手动静态黑名单和动态自动黑名单(IPS / 攻击检测自动触发,你截图里属于动态黑名单):
- Add IPv4 blacklist:通知类日志,防火墙检测到此 IP 触发攻击行为,自动把源 IP 加入黑名单;截图老化时间 600s=10 分钟,10 分钟内该 IP 被封禁。
- IPv4 Source blacklist block(error 级别):黑名单生效日志,防火墙丢弃该源 IP 所有报文,并记录这条阻断日志。
原理:IPS 特征库识别到源 IP 有扫描、泛洪、恶意报文等攻击行为,自动将 IP 加入黑名单,在老化时间内拦截该 IP 全部流量,到期自动解除封禁。
二、结合你截图现象(内网 IP 192.168.x.x 被拉黑)
日志里源都是内网地址192.168.1.54 / 192.168.2.45 / 192.168.2.143,说明内网终端行为触发防火墙 IPS 检测,被防火墙自动拉黑,10 分钟内该终端无法上网,老化时间到自动释放。
常见触发原因:
- 终端中毒 / 木马,向外大量发包、端口扫描、泛洪行为;
- 终端软件异常(运维工具、扫描工具、批量 ping、漏洞扫描脚本);
- 误报:部分业务流量被 IPS 特征误识别为攻击。
三、排查步骤
- 定位被拉黑终端:根据日志源 IP,找到对应内网 PC / 服务器。
- 登录防火墙 Web,进入【IPS 策略】,查看动态黑名单配置,确认黑名单老化时间(截图是 600 秒),查看触发黑名单的具体攻击类型(可去威胁日志看对应事件)。
- 对终端排查:查杀病毒、检查是否有人在做端口扫描、压测工具。
- 处置方案
- 真实攻击:终端杀毒 / 隔离,加固主机;
- 误报:在 IPS 策略中,把该 IP 加入白名单,或者调整对应特征的动作为告警不阻断;
- 临时手动解除黑名单:防火墙命令行
undo blacklist ip x.x.x.x。
四、区分两个日志含义
Add IPv4 blacklist:加入黑名单事件(notification 通知日志)IPv4 Source blacklist block:报文被黑名单拦截(error 阻断日志,大量重复这条就是 IP 持续被拦截)
暂无评论

防火墙的黑名单日志,是设备在将某个IP地址加入黑名单、或该IP的流量被黑名单规则拦截时,生成的一种安全审计记录。它的核心作用是帮你追溯“谁在什么时候,因为什么原因被防火墙拉黑了”。
日志是如何产生的?
动态添加:防火墙的IPS(入侵防御系统)或攻击防范模块检测到某个IP存在扫描、泛洪等攻击行为,自动将其加入动态黑名单。
手动添加/删除:管理员手动在Web界面或命令行中,将一个IP地址加入或移出黑名单。
黑名单老化:动态加入的黑名单条目,在超过预设的老化时间(Aging Time) 后自动失效时,也会生成日志记录该事件。
一条黑名单日志里有什么?
一条典型的黑名单日志通常包含以下关键字段,你可以根据这些信息快速定位问题:
| 字段 | 说明 |
|---|---|
| 源IP地址 (Source IP) | 被加入黑名单的那个IP地址。 |
| VRF名称 | 该IP所属的VPN实例(如果网络中有多VPN环境)。 |
| 加入/删除原因 (Reason) | 触发日志的事件类型,例如“手动添加”、“动态添加(扫描攻击)”、“老化删除”等。 |
| 老化时间 (Aging Time) | 该黑名单条目的存活时间。例如,86400秒代表24小时。 |
动态 vs. 静态黑名单:为什么日志里有时看不到IP?
这是实际运维中一个常见的困惑点。H3C防火墙的黑名单分为两类,它们的生成和查看方式不同:
静态黑名单:由管理员手动添加,可以在Web界面的 “对象” → “IP黑名单” 中直接查看和管理。
动态黑名单:由IPS/攻击防范功能自动生成,默认不会显示在Web的静态黑名单列表中。这也是为什么有时你在Web界面看不到某个被拦截的IP,但它确实已经在“暗处”生效了。
要查看被自动拉黑的动态IP,需要通过命令行:
📌
重要特性:黑名单优先级最高
请特别注意,黑名单的优先级高于安全策略和白名单。这意味着,一旦一个IP被加入了动态黑名单,即使你随后在安全策略中将其放通,或在IP白名单中添加了它,流量依然会被黑名单模块提前丢弃。只有先将其从动态黑名单中移除,后续的放通策略才会生效。
如何查看和管理?
Web界面查看:在 “监控” → “安全日志” → “黑名单日志” 中,可以查看所有黑名单相关的日志记录。部分设备型号需确保已开启“攻击防范日志”中的黑名单日志记录功能。
命令行查看:
查看动态黑名单:
display ip blacklist dynamic查看所有黑名单(静态+动态)的统计信息:
display blacklist ip
解除动态黑名单:
防止IP被再次自动拉黑:可以为信任的IP配置“动态黑名单豁免”。例如,在IPS全局设置中,创建一个地址对象并将其加入
blacklist-exempt列表。
暂无评论

H3C SecPath(V7 平台,你的 F100-S-G5)黑名单日志
黑名单日志(BLS 模块日志):记录【黑名单条目本身发生变更】的事件,不是 “IP 命中黑名单被拦截的流量日志”(很多人会混淆这两类)H3C
1. 什么时候产生黑名单日志(BLS 日志)
开启 blacklist logging enable 之后,4 种场景生成日志,默认该功能关闭H3C
- 管理员手动添加 IP 黑名单
- 攻击防范(扫描探测)动态自动添加黑名单(比如端口扫描触发)
- 管理员手动删除黑名单条目
- 黑名单表项超时老化自动删除
日志关键字样:BLS/5/BLS_ENTRY_ADD、BLS/5/BLS_ENTRY_DEL
日志包含字段:源 IP、VPN 实例、添加 / 删除原因、老化 TTL 时间
原因字段常见值:
Configuration手工配置;Scan扫描攻击自动加入黑名单H3C
示例日志:
%Mar 13 03:47:49:736 2013 Sysname BLS/5/BLS_ENTRY_ADD:SrcIPAddr=192.168.100.12; RcvVPNInstance=--; TTL=300; Reason=Configuration.
2. 区分两个容易混淆日志(重点,排查 SSL VPN 很有用)
- 黑名单日志(BLS):记录黑名单表增删事件,代表某个 IP 被加入 / 移出黑名单这个动作;不记录每一条被丢弃的报文。
- 黑名单拦截流量日志(会话丢弃日志):IP 已经在黑名单里,发起访问,防火墙丢包、阻断 SSL VPN 登录 / 报文,这是会话 / 安全策略日志,不是 BLS 黑名单日志。
你排查 SSL VPN 客户端无法登录:
- 如果看到 BLS 日志:说明该 IP 被防火墙加入黑名单(扫描、暴力认证等触发)
- 如果只是会话丢弃日志:代表报文匹配黑名单策略被拦截。
3. 相关配置命令(V7 Comware)
# 开启黑名单日志(系统视图,默认关闭)
system-view
blacklist logging enable

# 全局黑名单功能总开关(必须开启,黑名单才会拦截流量)
blacklist global enable

# 查看当前黑名单表项
display blacklist ip

# 查看黑名单日志
display logbuffer | include BLS
Web 路径:Web 管理页 → 攻击防范 → 黑名单;日志设置里开启黑名单日志输出。
4. 和你 SSL VPN 场景的关联(F100-S-G5)
SSL VPN 场景下,客户端 IP 会被自动加入黑名单常见原因:
- 多次密码错误,暴力认证防护
- 短时间大量端口探测、频繁重试 SSL VPN 连接,触发扫描防范,源 IP 自动打入黑名单
- 手工添加的黑名单,直接阻断该 IP 访问 SSL VPN 门户 / 隧道
现象:Windows/Mac 能打开门户,但认证失败、或者 iNode 隧道一直连不上,查日志发现客户端 IP 被加入黑名单,就是典型场景。
5. 查看与导出
- 设备本地缓冲区:
display logbuffer - 推荐配置 syslog,把黑名单日志、SSL VPN 日志统一发送到日志服务器。
- 注意:BLS 日志默认不会直接输出到 console,只能在日志缓冲区或者 syslog 接收端查看H3C
6. 清除黑名单
# 删除单条黑名单
undo blacklist ip x.x.x.x
# 清空全部黑名单
reset blacklist暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论