inode握手失败,一直显示网关参数失败
- 0关注
- 0收藏,36浏览

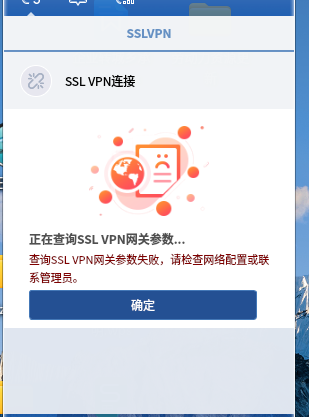
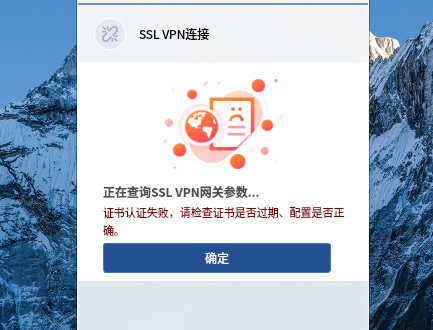


根据你的描述,问题核心很可能出在后台账号策略或网络设备上,而不是客户端本身。你提到“关闭防火墙后从网关参数失败变成了证书认证失败”,这说明TLS握手已经推进,但卡在了证书验证阶段。
问题定位:为什么怀疑是后台策略?
你的描述中有几个关键信息,都指向了后台:
账号问题复现:你的账号在其他乡镇网络也登录失败,说明问题跟你的账号绑定,与客户端电脑无关。
网络隔离确认:其他乡镇的账号在他们本地能正常登录,排除了所有乡镇网络整体故障的可能。
客户端排除:在你本地网络,用别的电脑登你的账号也失败,再次印证了问题不在特定客户端。
综合来看,问题高度集中在你的账号状态或iMC后台的策略配置上。
排查步骤与解决方案
建议按以下顺序排查,从最可能的原因开始:
1. 检查账号状态与“防爆”策略(最高优先级)
这是最可能的原因。多次失败的登录尝试可能触发了iMC的账号锁定机制。
在iMC后台查看认证失败日志:
登录iMC管理平台,进入
用户->接入策略管理->日志管理->认证失败日志。搜索你的账号,查看具体的失败原因。常见的提示包括“密码错误”、“用户状态异常”或“绑定检查失败”等。
如果日志显示账号被锁定,管理员可以执行解锁命令:
undo state block。
检查“防爆策略”:
“防爆策略”是iMC中用于防止暴力破解的机制。连续多次认证失败后,账号会被自动锁定一段时间。
请后台管理员检查针对你账号的“防爆策略”配置,确认是否因触发策略而被锁定。
2. 排查证书问题
关闭防火墙后错误变为“证书认证失败”,说明TLS握手已到达证书验证环节。
检查客户端时间:确保你的电脑系统时间与网络时间(NTP)同步,误差不要超过5分钟。时间偏差会导致证书校验失败。
检查客户端根证书:确认你的电脑上是否正确安装了签发VPN网关证书的根CA证书,并且被标记为“始终信任”。
3. 检查TLS协议版本兼容性
虽然你提到TLS 1.0和1.2都失败了,但仍需确认配置。
检查iNode客户端设置:在iNode的SSL VPN连接属性中,找到“高级”或“更多属性”设置,确认客户端认证协议版本与网关支持的版本一致。可以尝试手动设置为 TLS 1.2。
检查网关支持的协议:联系管理员确认VPN网关当前启用的TLS协议版本(如TLS 1.1/1.2/1.3)。如果客户端使用TLS 1.0,而网关只支持更高版本,就会导致握手失败。
4. 检查网络设备干扰
网络中的安全设备可能干扰了TLS握手。
5. 排查客户端与系统兼容性
你的电脑是华为麒麟ARM架构,需确认iNode客户端兼容性。
确认iNode版本:确保你使用的iNode客户端版本是专门为麒麟ARM架构定制的。通用Linux包可能无法正常工作。
重置客户端服务:尝试重启iNode的认证服务。在Linux终端中,可以尝试:
sudo systemctl restart inodeclientbash或者查找iNode的安装目录,手动重启
AuthenMngService进程。
就是因为找不到管理员是谁,无奈

现象:麒麟 ARM 华为电脑,正常使用 2 个月,昨日突然断连; ✅他人账号在异地网络正常; ❌你的账号,无论换网络、换电脑,全部握手失败;TCP 端口可达,TLS1.0/1.2 协商失败;关闭本地防火墙后,报错从【网关参数查询失败】变为【证书认证失败】。 结论:故障点不在本地电脑、不在出口网络,基本确定是账号侧 / 网关侧账号策略、防爆锁定、终端绑定、证书校验策略限制。
一、管理员后台可核查内容(你需要运维执行)
- 账号防爆策略(暴力破解锁定) SSLVPN 网关 /iMC EIA 内置登录失败防爆机制:连续多次密码错误,会锁定账号 / 源 IP,拒绝后续 TLS 握手。
现象特征:该账号在任意电脑、任意外网都无法发起 SSL 握手,其他账号不受影响,和你当前现象完全吻合。 管理员查看命令:
#查看SSL VPN用户登录拒绝日志
display sslvpn log user-login | include 你的账号名
#查看账号锁定状态
display local-user 你的账号名
iMC EIA 平台:【接入用户管理】查看用户状态,是否标记锁定;安全日志查看登录失败审计记录。
- 账号绑定策略(EIA 终端绑定 / 硬件特征码绑定) 如果开启了硬件特征码绑定(DAM 终端绑定):账号绑定原有麒麟 ARM 设备硬件信息。
- 一旦绑定,换其他电脑登录该账号直接 TLS 握手失败;就算在原电脑,特征码校验异常也会证书校验失败。
就算你是账号密码登录模式,iNode 会携带终端硬件特征码上送给网关做安全校验,校验失败直接在网关参数查询阶段拒绝,提示证书认证失败。
- 网关服务器证书校验策略 虽然是账号密码登录,iNode 客户端在第一步拉取网关参数时,会校验网关证书;
- 网关证书过期、吊销、证书链不完整,会报证书认证失败;但该故障会影响全部账号,其他乡镇账号正常,因此排除单纯网关证书过期。
所以不是网关全局证书问题,是账号安全策略层面拦截。
- 在线会话抢占 / 会话残留 账号设置单用户单会话,之前会话异常僵死未释放,新连接握手被拒绝。管理员可强制踢下线,清除旧会话。
display sslvpn session user 你的账号名
reset sslvpn session user 你的账号名
二、区分两个报错变化逻辑
- 有本地防火墙时:正在查询 SSL VPN 网关参数,握手失败。本地防火墙拦截部分 TLS 报文,停留在网关参数获取阶段。
- 关闭本机防火墙后:证书认证失败。TCP 链路完全通,TLS 握手到达防火墙网关,网关安全策略校验你的账号 / 终端特征码不通过,直接拒绝 TLS 协商,返回证书认证失败提示。
重点:他人账号正常,唯独你的账号跨网络跨设备都失败,排除公网链路、端口、客户端版本、麒麟 ARM 系统本身问题。
三、临时自测验证(提交给管理员佐证)
- 使用浏览器访问 SSLVPN 网关地址(https:// 网关 IP: 端口),看网页是否能打开;网页能打开说明网关证书 TCP/TLS 基础服务正常。
- 核对 iNode 版本:麒麟 ARM 平台 iNode 客户端版本,版本过低会存在 TLS 密码套件适配 bug,可尝试重装同架构 iNode。
四、管理员处理建议
- 查看用户登录审计日志,确认是否因为多次登录失败触发防爆账号锁定;如果锁定,执行账号解锁。
- 检查该账号是否开启硬件特征码绑定(DAM 终端绑定),如绑定,清除旧终端绑定记录。
- 查看该账号是否存在残留在线会话,强制 reset 会话。
- 核查账号权限,确认账号没有被停用、过期。
- 核对 SSLVPN 实例的安全策略,该账号是否有额外 TLS / 终端准入限制。
简短总结
该故障特征:账号跨网络、跨电脑全部握手失败,其他账号正常,说明问题不在终端和外网,优先由管理员后台核查:①账号是否触发防爆策略锁定;②账号是否绑定硬件特征码(DAM 终端绑定);③账号是否存在僵死未释放会话;查看 sslvpn 用户登录拒绝日志。关闭本地防火墙后转为证书认证失败,代表 TCP 连通正常,TLS 握手到达防火墙网关,在账号 / 终端准入安全校验阶段被网关拒绝。

编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
就是因为找不到管理员是谁,无奈