问
inode连接网关参数失败,握手失败问题
3小时前提问
- 0关注
- 0收藏,47浏览

问题描述:
VPN 网关收到了你发的 TLS 握手请求,但是服务器主动返回握手失败
重点:数据包成功到达 VPN 服务器,是服务器端直接拒绝本次 TLS 协商,不是中途网络丢包。
结合全部现象汇总结论
- TCP 端口可达,但是 VPN 网关直接拒绝 TLS 握手
- 在你乡镇这条网络:任何账号、任何电脑,连接这个 VPN 网关全部握手失败
- 别的乡镇网络,用他们账号访问同一台 VPN 服务器,正常可以完成 TLS 握手、登录 VPN
- 你的账号拿到别的乡镇网络测试,同样失败
- 平时一直都是通过账号密码登录连接
- 在关闭电脑所有防火墙再连接后就从网关参数失败变成了证书认证失败
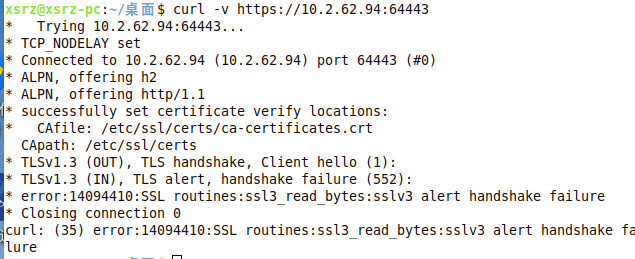
通过终端测试:
VPN 网关识别到我们乡镇的出口 IP,直接拒绝 TLS 握手 不是本地电脑证书问题,也不是账号密码问题,是 VPN 网关针对【我乡镇的出口公网 IP】做了策略拦截。 网关看到连接来源 IP 是你们乡镇,直接回复handshake failure,不让继续 TLS 协商。
补充:虽然抓包显示支持 TLS1.3,但是网关侧针对你这个源 IP,不接受 TLS1.3 握手;就算客户端改成 TLS1.2,网关照样拒绝。
深信服 inode VPN 故障,已完成 curl 测试: 目标 VPN 地址:10.2.62.94:64443 curl 测试结果:TCP 可以连通到 VPN 网关,但是服务器主动返回 TLS handshake failure,TLS 握手被服务器拒绝。 故障现象:
- 在本乡镇网络内,任何账号、任何电脑尝试连接 VPN,都会出现 TLS 握手失败,提示证书认证失败;
- 其他乡镇网络,使用他们自己账号,连接同一 VPN 网关可正常登录;
- 将我的账号拿到其他乡镇网络测试,同样连接失败;
- 备用华为电脑无无线网卡,无法手机热点测试。 分析:请求数据包成功抵达 VPN 网关,网关识别我乡镇出口公网 IP 后拒绝 TLS 协商。 麻烦核查 VPN 网关策略: ① 是否将我乡镇出口公网 IP 加入黑名单 / 访问控制限制; ② 针对该源 IP,TLS 版本、密码套件的策略是否有特殊拦截规则; ③ 查看 VPN 网关连接日志,看来自本乡镇出口 IP 的连接拒绝记录。



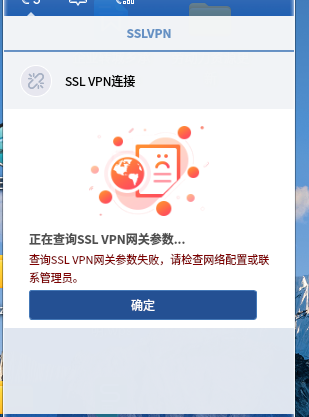
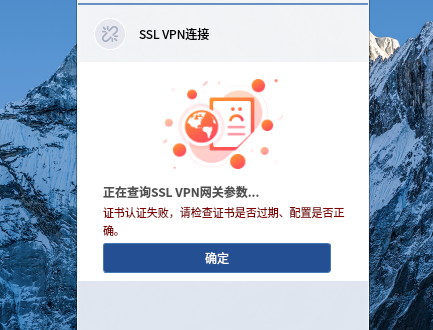 关闭电脑防火墙前和关闭后
➤


✖
亲~登录后才可以操作哦!
确定
✖
✖
你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
✖
举报
×
侵犯我的权益
>
对根叔社区有害的内容
>
辱骂、歧视、挑衅等(不友善)
侵犯我的权益
×
侵犯了我企业的权益
>
抄袭了我的内容
>
诽谤我
>
辱骂、歧视、挑衅等(不友善)
骚扰我
侵犯了我企业的权益
×
您好,当您发现根叔知了上有关于您企业的造谣与诽谤、商业侵权等内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到 pub.zhiliao@h3c.com 邮箱,我们会在审核后尽快给您答复。
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
抄袭了我的内容
×
原文链接或出处
诽谤我
×
您好,当您发现根叔知了上有诽谤您的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
对根叔社区有害的内容
×
垃圾广告信息
色情、暴力、血腥等违反法律法规的内容
政治敏感
不规范转载
>
辱骂、歧视、挑衅等(不友善)
骚扰我
诱导投票
不规范转载
×
举报说明
暂无评论