

1. 确认基础功能开启
开启攻击检测:attack-defense enable
开启IPS功能(针对CVE漏洞):ips enable
2. 确认日志配置
开启信息中心:info-center enable
指定日志输出方向(以日志主机为例):
info-center loghost X.X.X.X
info-center source attack-defense channel loghost level informational
info-center source ips channel loghost level informational
确认威胁日志/攻击日志在Web界面的“日志设置”中已勾选实时显示。
3. 确认安全策略引用
确保域间或域内安全策略中已关联ipsprofile。
4. 确认CVE特征库
查看特征库版本:display ips signature-version
升级特征库至最新。
关键提示:CVE-2007-1036为旧漏洞,需确认IPS License有效且特征库已正确加载并激活。

系统,日志存储那块,把对应模块开启了
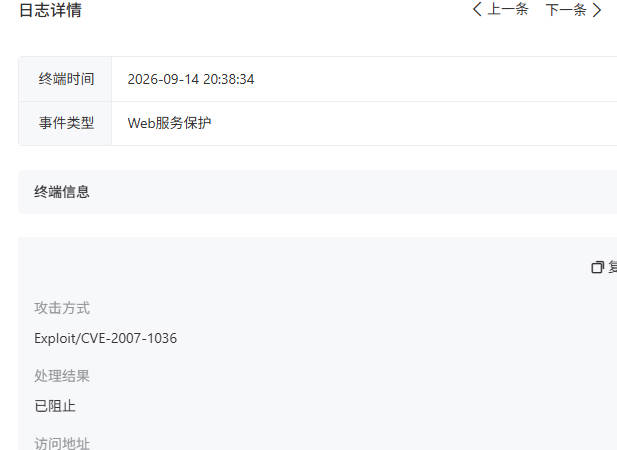
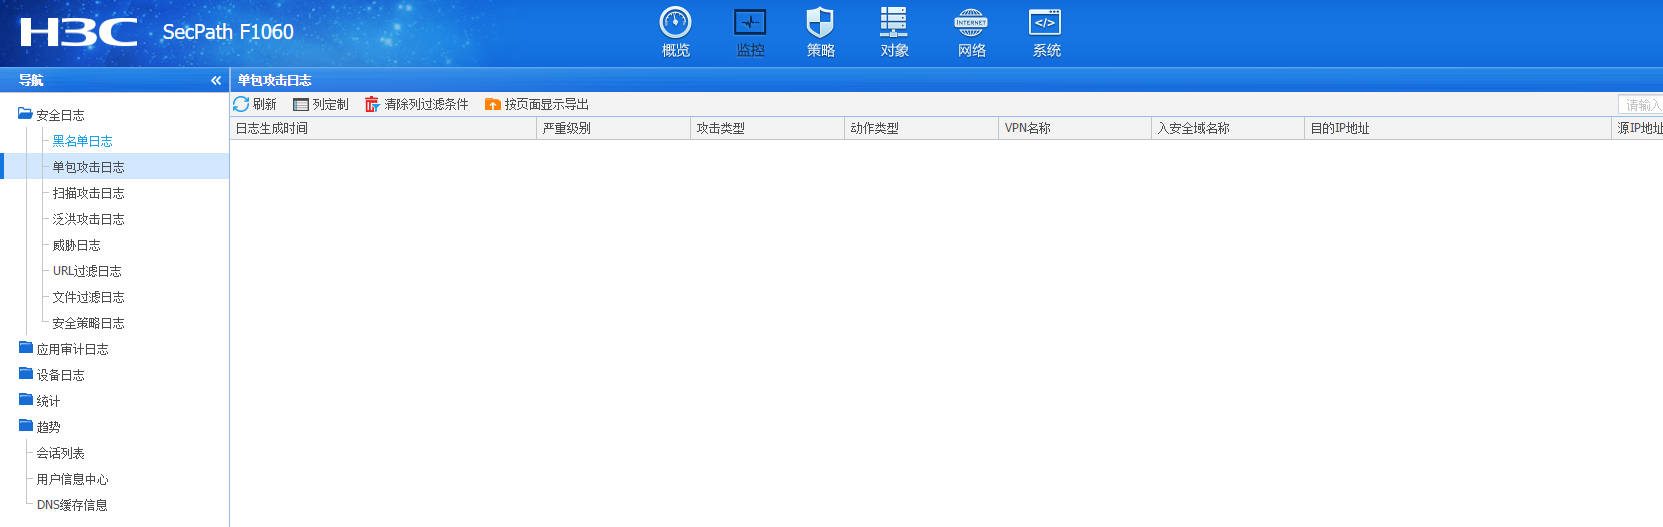
根据您提供的信息,F1060防火墙安全策略已配置,但单包攻击、扫描攻击、威胁日志等无内容,而火绒企业版杀毒软件有记录阻止了Web攻击(Exploit/CVE-2007-1036),建议从以下三个层面排查:
确认日志存储与输出开关是否开启
确认攻击防范策略是否已生效并正确应用
确认攻击日志是否被其他机制拦截或过滤
是的,看你的版本比较老了。可以升级版本
F1060 配置安全策略,策略引用 IPS/AV 内容安全配置;但是单包攻击日志、扫描攻击日志、威胁日志全部为空。内网主机火绒企业版捕获 Web 保护事件:Exploit/CVE-2007-1036(JBoss JMXInvokerServlet 漏洞利用攻击,已被火绒拦截)。
核心结论:这个攻击报文已经穿过 F1060 防火墙,到达内网终端,由终端杀毒软件拦截。防火墙没有识别 / 没有记录这条攻击流量,所以防火墙安全日志为空。 CVE-2007-1036:JBoss 未授权访问漏洞,HTTP 协议的应用层漏洞,属于 IPS 应用层特征,不属于单包攻击,所以不会出现在【单包攻击日志】页面,应该在【威胁日志】。
一、先区分日志页面误区(非常关键)
- 单包攻击日志:只针对 IP/TCP/UDP 层畸形报文、扫描、泛洪这类网络层攻击;CVE 漏洞利用属于应用层 IPS 特征,不会在这里产生日志,你在这个页面查不到属于正常现象。
- 威胁日志:IPS、WAF 的漏洞利用、Web 攻击日志,应该出现在这个页面。
你现在的现象:攻击流量抵达内网主机,火绒拦截,说明防火墙 IPS 没有识别这条攻击特征,或者 IPS 策略没有生效,或者没有开启日志记录。
二、逐项排查步骤(按顺序)
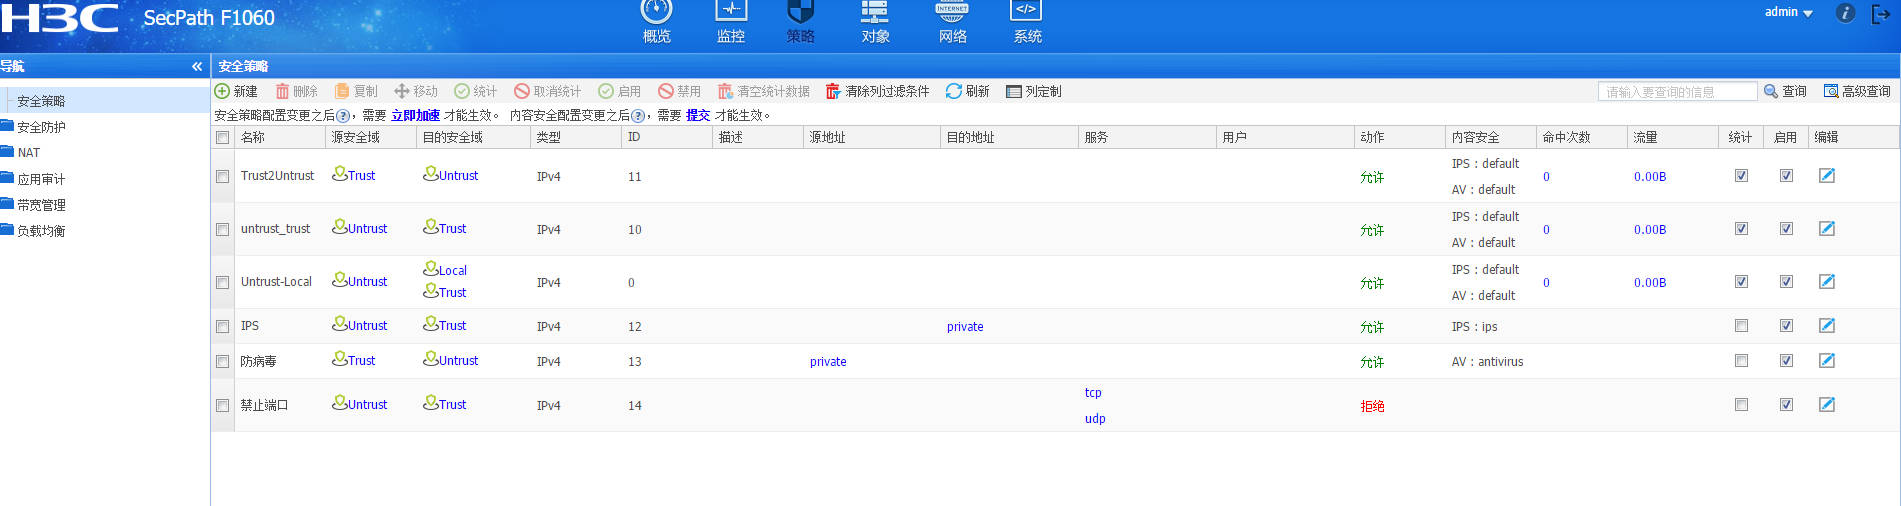
1、安全策略与内容安全是否真正生效(看截图)
截图策略:untrust_trust策略,Untrust→Trust,动作允许,内容安全IPS:default、AV:default。
注意 F1060 V7 Web 提示:内容安全配置变更之后,需要【提交】才能生效;安全策略修改需要【立即加速】。 ✅检查点:
- 修改 IPS 策略后,有没有点击【提交】;
- 安全策略页面,点击【立即加速】;
不提交 / 不加速,IPS 配置只是保存在页面,DPI 引擎不加载,IPS 不检测流量,自然不会产生威胁日志。
2、IPS 策略内,CVE-2007-1036 特征是否开启、动作是否带日志
- Web 进入【对象】→【IPS】,编辑
ips策略(你策略里引用的 IPS:ips) - 检索特征 ID / 名称:
CVE-2007-1036- 特征状态:启用
- 动作:必须勾选【记录日志】(logging);如果只选丢弃 / 告警,不勾选日志,不会写入威胁日志。
很多默认 IPS 模板部分特征只告警不记录日志。
3、特征库版本检查
- 查看 F1060 的 IPS 特征库版本,是否为旧版本;如果特征库老旧,没有收录 CVE-2007-1036 这个特征,防火墙识别不到攻击,不会产生日志。
火绒终端特征库更新更快,所以终端识别到,防火墙识别不到。 命令行查看:
display ips signature-version
4、DPI 深度检测前提:流量必须经过防火墙 DPI 引擎
- 确认流量是从 Untrust 域进、Trust 域出,匹配 untrust_trust 策略;
- 如果是内网横向流量(Trust→Trust),不会匹配这条策略,IPS 不检测;
- 如果是 HTTPS 攻击流量:F1060 没有配置 SSL 解密,无法解析 HTTPS 里面的 HTTP 攻击载荷,IPS 无法识别应用层漏洞,直接放行,无日志。
CVE-2007-1036 是 HTTP 载荷漏洞,如果是 HTTPS 传输,不开 SSL 解密,防火墙看不到报文内容,IPS 无法检测。
5、防火墙本地日志缓存、信息中心配置
- 命令行查看缓冲区日志:
display logbuffer level warning
如果
display logbuffer里面能看到 IPS 威胁日志,但是 Web【威胁日志】页面空白:是 Web 页面展示 / 日志缓存条数限制。
- 信息中心检查:确认信息中心没有关闭安全日志输出,默认日志缓冲区有容量上限,日志过多会覆盖旧日志。
info-center enable
info-center logbuffer enable
6、会话统计开关(报表 / 日志统计依赖)
V7 防火墙 DPI 威胁日志统计,需要开启会话统计:
session statistics enable
未开启时,Web 页面威胁日志、流量统计可能空白,CLI logbuffer 还能看到原始日志。
三、两种根因判断
场景 A:IPS 策略没有匹配 / 特征库缺失(最可能)
防火墙没有识别 CVE 攻击,流量直接放行到内网主机,火绒拦截。防火墙不会产生任何威胁日志。 ✅验证:升级 IPS 特征库,在 IPS 策略手动开启 CVE-2007-1036 特征,动作设置为丢弃 + 记录日志,复现攻击,观察威胁日志。
场景 B:IPS 识别攻击,但是日志没有写入 Web 页面
display logbuffer命令行能抓到这条 IPS 日志,Web 威胁日志页面看不到。
原因:Web 页面日志展示过滤、日志缓冲区满覆盖、日志输出目标配置问题。
四、临时验证操作
- 找测试环境,使用 CVE-2007-1036 的 POC 测试访问内网服务器;
- 同时在防火墙执行
display session table确认会话匹配 untrust_trust 这条策略; - CLI 执行
display logbuffer实时看是否输出 IPS 告警; - 如果 CLI 能看到,Web 看不到:日志展示问题;CLI 也看不到:IPS 没有检测到攻击。
五、补充建议
- 火绒终端拦截属于主机层面防护,防火墙是边界防护;边界 IPS 和终端杀毒是两套特征库,检测结果不一定同步。
- CVE-2007-1036 是老旧 JBoss 漏洞,如果内网已经没有 JBoss 服务,可以在安全策略上直接禁止外网访问内网服务器的 80/8080 端口,直接在网络层阻断,不依赖 IPS。
- 威胁日志在 Web 菜单【安全日志】→【威胁日志】,不是单包攻击日志,不要继续在单包攻击页面查找 Web 漏洞利用事件。
六、排查命令清单
display ips policy
display ips signature-version
display security-policy hit-count
display session statistics
display logbuffer
display dpi engine status入侵防御规则里搜索了CVE-2007,显示出来很多东西,动作:重置/允许,状态绿色圈中间对号/红色圈中间斜杠,这是什么意思呢,也没法更改
入侵防御规则里搜索了CVE-2007,显示出来很多东西,动作:重置/允许,状态绿色圈中间对号/红色圈中间斜杠,这是什么意思呢,也没法更改
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
系统里有日志功能的相关设置