
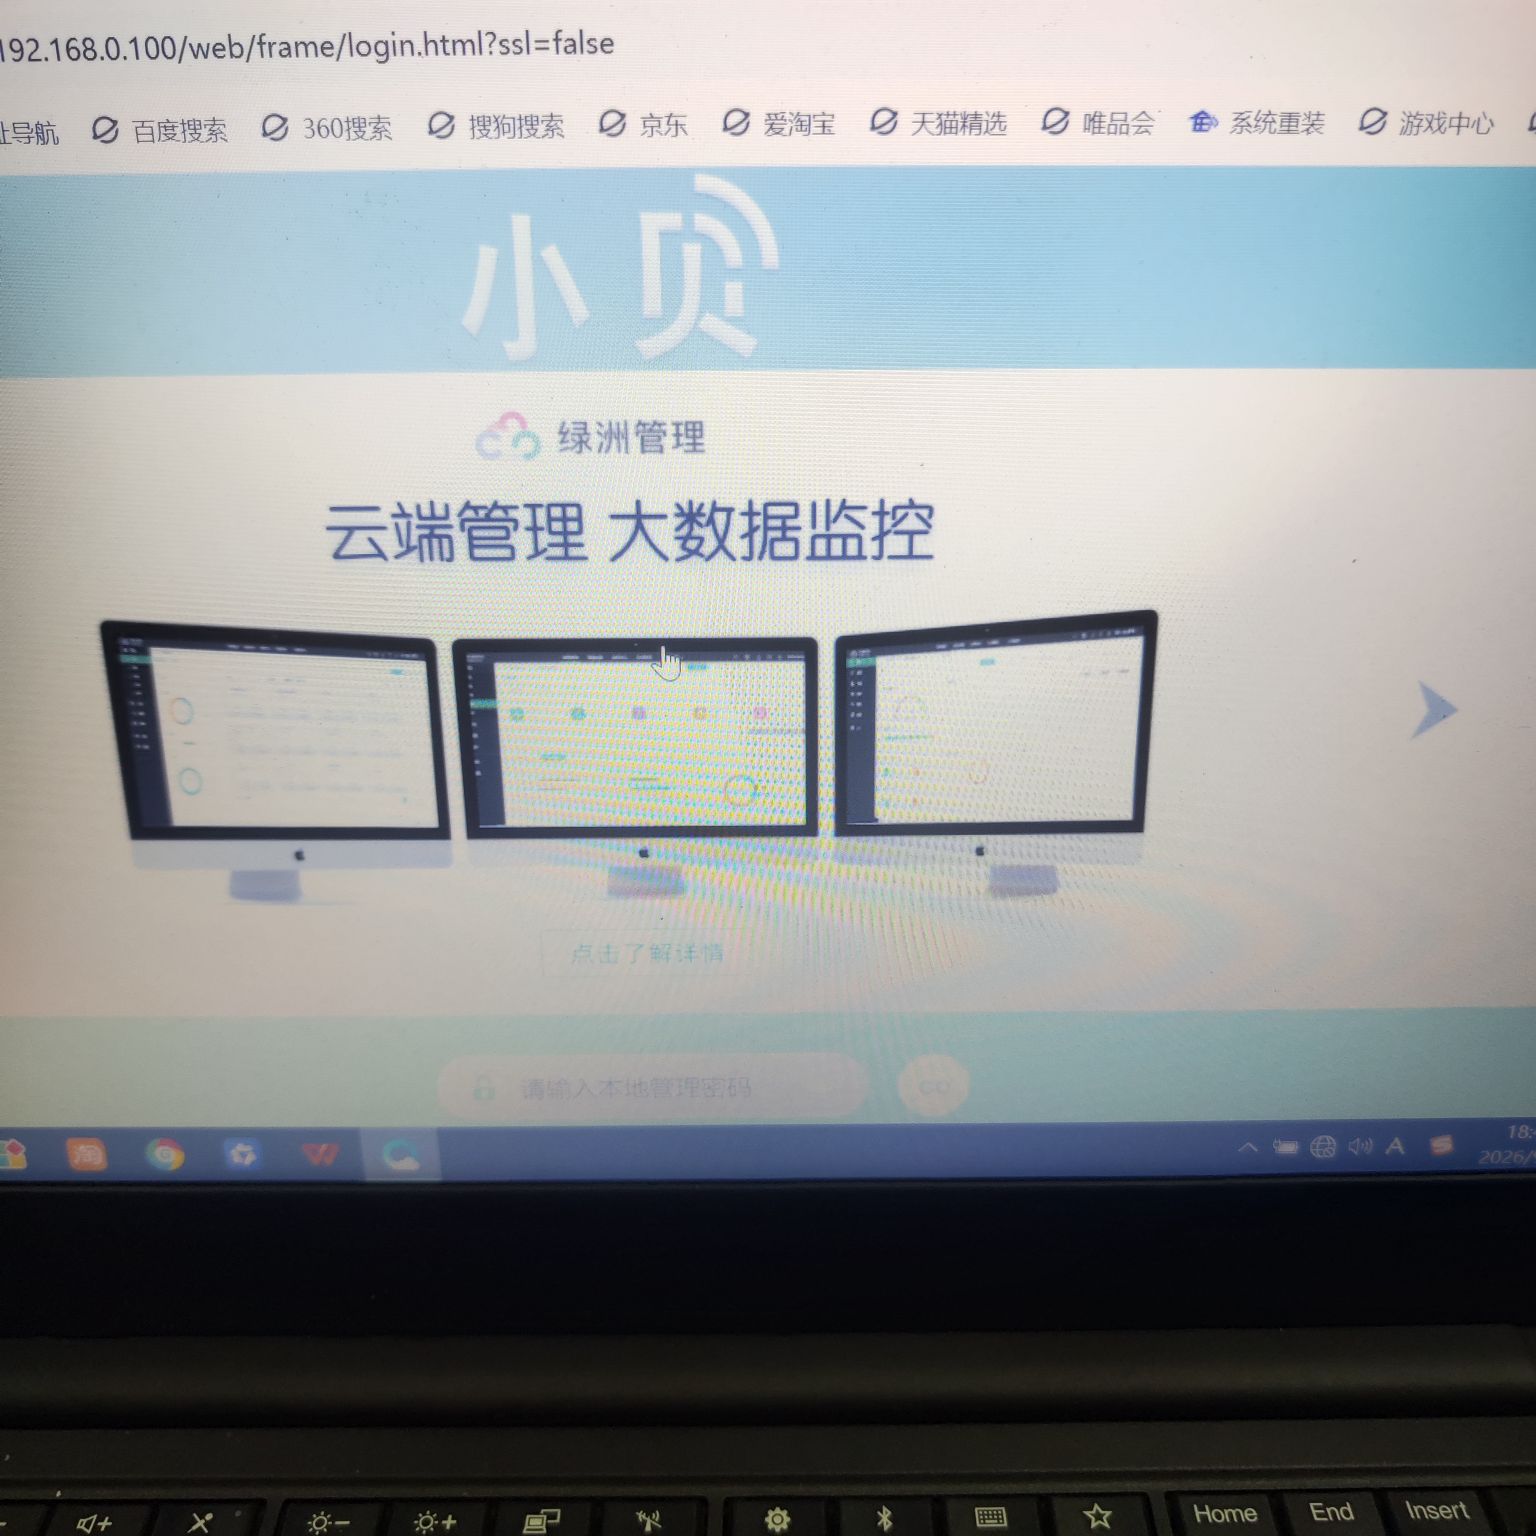
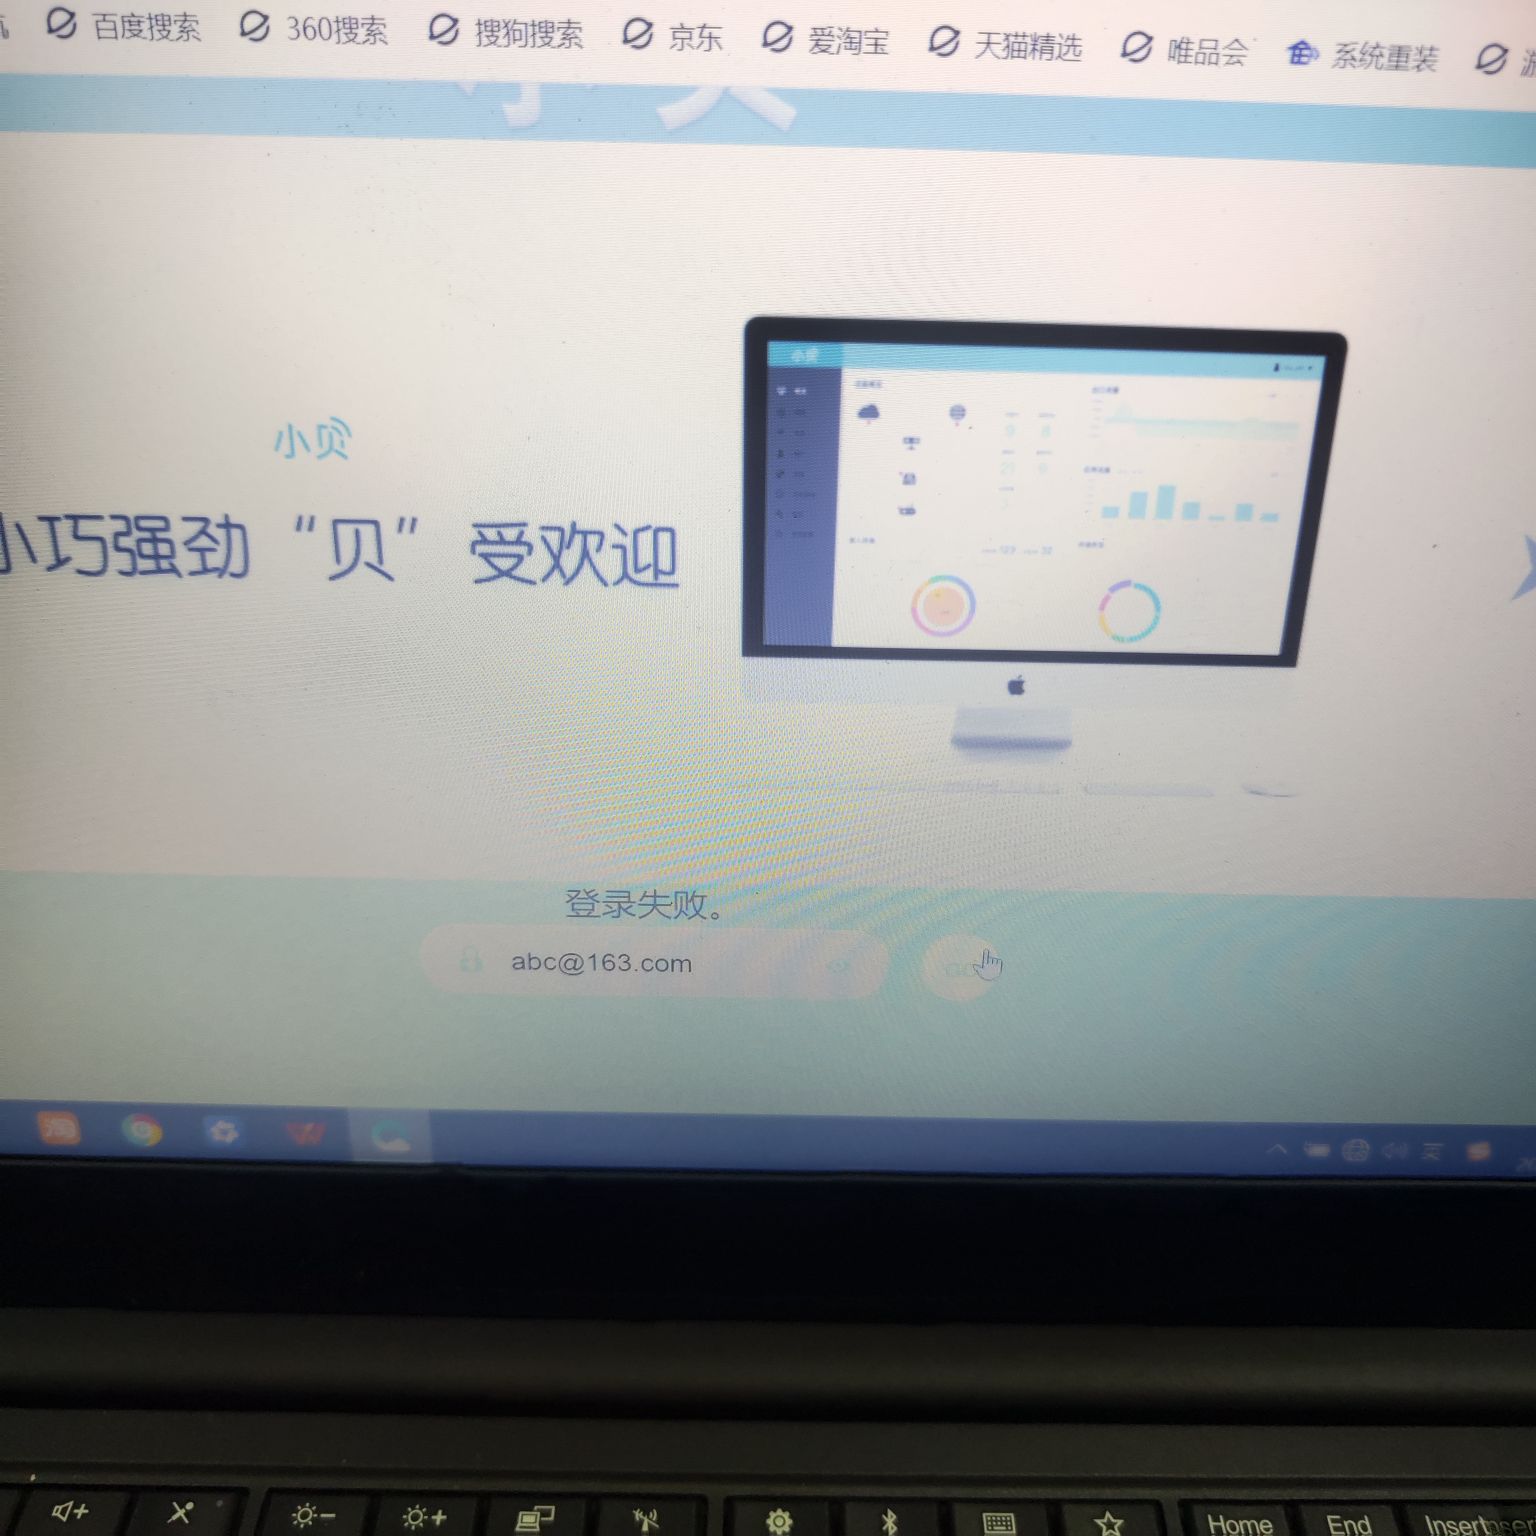
 是什么原因,怎么切换到原先的登录模式

AI 生成可能有误 请核实
问wac360 无法上网https://zhiliao.h3c.com/questions/catesDis/4412 小时前提问关注 0 关注收藏 0 收藏,25 浏览https://zhiliao.h3c.com/user/other/582225 https://zhiliao.h3c.com/user/other/582225问题描述:wac360 配置完后,可以 ping 通外网,lan 下设备能 ping 通 wac 360. 但是 ping 不通外网Javascript:void (0)Javascript:void (0)(1)
展开全部
WAC360 故障:AC 自身可 ping 外网;内网无线终端能 ping 通 AC,但终端 ping 不通外网
现象解读:AC 本机转发正常;无线终端可以到达 AC,但是 AC 不会把终端的流量转发到外网,典型为路由、NAT、转发模式、安全策略四类问题。
第一步:先确认组网与转发模式(最常见根因)
WAC360 有两种转发模式:集中转发 / 本地转发
- 集中转发(流量全部回 AC 处理)无线业务 VLAN 的三层网关必须建在 WAC360 上(interface Vlan‑if XX)。
- 如果网关在别的三层交换机,用集中转发会出现:终端能通 AC,但出不了外网。
- 本地转发(AP 本地直接转发流量)
- 业务 VLAN 网关不在 AC,在下游三层交换机;AC 只做无线控制,不处理用户数据报文。
⚠️ 故障高发坑:配置为本地转发,但业务 VLAN 网关配置写在了 WAC360 上;或者反过来集中转发,网关在外部交换机。
查看命令:
bash
display wlan service-template name xxx
看里面
forward-mode,确认是 local-forward(本地)还是 central-forward(集中)。第二步:集中转发场景排查(网关在 WAC360)
1)检查 Vlan‑if 三层接口是否 UP、有 IP
bash
display ip interface brief
业务 VLAN 对应的 Vlan‑if 状态必须是
Up,不能 Down。2)确认 WAC360 存在默认路由(0.0.0.0)
bash
display ip routing-table
必须有一条 0.0.0.0/0 指向出口网关。
AC 本机 ping 外网通,说明默认路由本身 AC 本机可用;重点看:业务网段是否被策略 / ACL/NAT 拦截。
3)NAT 配置检查(AC 作为出口网关时)
如果 WAC360 是互联网出口,内网业务网段必须配置源 NAT:
- Web 页面:网络‑外网‑NAT,内网业务网段做 Easy‑IP,调用外网出接口。
- 命令行:
nat address-group+acl+ 在出接口下应用nat outbound。
现象特征:AC 自己能 ping 外网;无线终端可达 AC,但是终端报文没有做源 NAT 转换,回程路由回来找不到内网网段,直接丢包。
4)安全策略 / ACL 是否放通内网到外网
WAC360 V7 小贝系统:检查域间策略。
- 内网业务安全域 → 外网安全域,是否允许 IP 全部放行。如果 deny,终端流量被 AC 防火墙丢弃;AC 本机流量不受域间策略限制,所以 AC 自己 ping 外网正常。👉 这是该现象非常高频原因。
第三步:本地转发场景排查(网关在下游交换机,AC 只管无线)
本地转发时,用户流量不经过 WAC360 转发。AC 能被终端 ping 通只是控制层面可达。
- AP 上行交换机端口必须放通业务 VLAN(tag),不能只放管理 VLAN。
- 下游三层交换机有业务 VLANIF 网关,配置默认路由指向出口。
- WAC360 上不要配置业务 VLAN 的 Vlan‑if 接口;如果配置会造成 ARP 混乱。
现象:终端可以和 AC 互通(管理 VLAN),业务 VLAN 流量在 AP‑交换机之间不通,无法到达真正网关,终端 ping 外网失败。
第四步:终端侧小验证
- 在无线终端执行
ipconfig,确认:- 获取到正确业务网段 IP、子网掩码;
- 默认网关是业务网段真正网关 IP(集中转发就是 WAC360 的 Vlan‑if 地址,本地转发是交换机 Vlan‑if)。
如果终端网关指向错误(例如指向 AC 管理 IP,而不是业务 VLAN 网关),就会出现:能 ping 通 AC,但是无法访问外网。
- 终端执行:
cmd
tracert 114.114.114.114
- 如果第一跳就失败:终端网关配置错误 / 网关设备没有收到用户报文;
- 如果第一跳通,第二跳及以后失败:出口路由 / NAT 问题。
快速排障检查清单(现场可以逐项核对)
- ✅确认 wlan 服务模板的 forward‑mode 转发模式,网关位置与转发模式匹配;
- ✅集中转发:业务 Vlan‑if 接口 UP,内网到外网域间策略允许;内网网段 NAT 配置完整;存在默认路由;
- ✅本地转发:AP 上行交换机放通业务 VLAN;业务网关在交换机,WAC360 删除业务 VLANIF;
- ✅无线终端 DHCP 下发的默认网关是业务网关,不是 AC 管理地址;
- ✅无二层隔离、端口隔离阻断业务 VLAN 转发。
常用收集信息,便于进一步定位
bash
display wlan service-template name xxxx
display ip interface brief
display ip routing‑table
display acl resource
display security‑policy rule
display wlan client verbose
如果你告诉我:1)是集中转发还是本地转发;2)网关是做在 WAC360 还是下游交换机;我可以给出对应最简修正配置片段。
问交换机接收到的 Rx-pause 帧数大于高门限告警什么意思https://zhiliao.h3c.com/questions/catesDis/88612 小时前提问关注 0 关注收藏 0 收藏,35 浏览https://zhiliao.h3c.com/user/other/445175 https://zhiliao.h3c.com/user/other/445175问题描述:
这个怎么排查和优化
Rx‑pause 帧数大于高门限告警含义、排查与优化(H3C 交换机)
告警含义
Rx‑pause:本端口收到对端设备发来的 PAUSE(802.3x 流控)帧
- PAUSE 帧:全双工链路的链路层流控报文;对端设备接收缓存打满、发生拥塞,于是发送 PAUSE 帧,命令我方交换机端口暂时停止发送数据,避免对端缓存溢出丢包。
- 告警触发:统计周期内收到 PAUSE 帧数量超过告警高门限(默认高门限 500 帧,统计间隔 10 秒),输出告警;代表:对端设备出现拥塞压力,不是本交换机端口拥塞。
区分:
- Rx‑pause(接收 pause):对端拥塞,对端发给我,让我慢点发(当前告警就是这个)
- Tx‑pause(发送 pause):我本机端口拥塞,我发给对端,让对端慢点发
第一步:采集现场信息
1)查看接口统计,确认 pause 计数、错包、速率
bash
display interface GigabitEthernet x/x/x
重点看:
Receive pause frames、发送 / 接收带宽速率、CRC 错包、输入 / 输出丢包。bash
display ifmonitor interface GigabitEthernet x/x/x
查看接口监控的 pause 统计与告警阈值配置。
2)查看端口流控配置
bash
display this interface GigabitEthernet x/x/x
看是否存在
flow‑control / flow‑control receive enable。flow‑control:收发流控全开;flow‑control receive enable:仅接收 pause 帧(响应对端流控请求)。
第二步:根因定位(Rx‑pause 告警 = 对端设备拥塞)
产生大量 Rx‑pause 的常见场景:
- 带宽不匹配(最常见):我方端口速率 > 对端处理能力。例如交换机万兆口直连服务器千兆网卡;交换机大带宽往服务器猛打流量,服务器网卡缓冲区打满,服务器向交换机发 PAUSE,让交换机暂停发送报文。
- 对端设备过载:服务器 CPU / 磁盘 IO 瓶颈;存储设备读写压力大;下游交换机转发队列拥塞。
- 链路层问题:光模块、光纤、网线不稳定,偶发拥塞;两端流控配置不一致(一端开流控,一端关闭)。
- 大流量突发:备份、数据库同步、存储业务,瞬时大流量冲击下游设备缓存。
- 告警门限本身设置过低,属于误告警,业务实际无异常,默认高门限 500 帧 / 10 秒。
⚠️注意:PAUSE 是整条端口全部流量暂停,一旦触发,该链路上所有流量(包括高优先级业务)全部暂停发送,会带来业务延迟、抖动、吞吐量下降,普通办公网络不建议开启 802.3x 全局 PAUSE 流控,仅存储无损业务场景才建议启用。
第三步:分场景排查 & 优化方案
场景 1:服务器直连交换机(大量 Rx‑pause)
- 优先检查服务器网卡速率双工是否和交换机端口协商一致;强制速率避免自动协商异常。
- 普通办公业务:建议关闭两端 flow‑control,依靠 TCP 上层协议做拥塞控制,不要依赖链路层 PAUSE 流控。
bash
interface GigabitEthernet x/x/x
undo flow‑control
只有 RoCE、FC‑over‑Ethernet 这类存储无损业务才需要开启 802.3x 流控。
- 如果业务确实是大流量备份,评估业务时间窗口,避开业务高峰;做流量限速,交换机出方向对去往服务器的流量限速,不要打满服务器网卡缓存。
bash
qos carl + qos car 出方向限速
场景 2:交换机‑交换机互联 Trunk 口出现 Rx‑pause
- 确认对端交换机是否队列拥塞,查看对端端口 output‑drop 输出丢包。
- 检查链路带宽是否成为瓶颈,上行带宽小于下行接入总流量,造成对端拥塞;考虑链路聚合增加带宽。
- 普通二层互联,建议关闭 flow‑control;开启 QoS 队列调度,区分业务优先级,用队列调度代替端口全局 pause 流控。
场景 3:业务完全正常,只是告警频繁弹出(门限太低)
调高告警高门限,不修改实际流控功能,仅调整监控告警阈值(接口视图):
bash
interface GigabitEthernet x/x/x
port ifmonitor rx‑pause high‑threshold 5000 low‑threshold 200 interval 10
high‑threshold:告警上限;low‑threshold:告警恢复下限;interval 统计周期秒。不建议直接关闭告警,保留监控,只是调高阈值过滤正常的少量 pause。
场景 4:链路硬件问题
- 检查光模块、光纤、网线;查看端口 CRC 错包,有错包优先更换光模块 / 线缆。
- 确认两端流控配置不要不对称,要么都关,要么都开。
排查顺序总结
- 确认告警端口,
display interface看 pause 统计、端口速率、错包。 - 登录对端设备,检查对端端口的输出丢包、CPU、业务负载(Rx‑pause 根源在对端)。
- 普通业务:关闭两端接口
flow‑control;存储无损业务保留流控。 - 存在带宽瓶颈:限速、链路聚合扩容。
- 业务无异常但告警多:调高 rx‑pause 告警门限。
补充:如果同时看到本端口大量Tx‑pause,才代表本机端口拥塞,排查方向就反过来,看本端口输出队列丢包。
如果你需要,我可以整理一份现场执行的完整命令清单,复制粘贴即可采集全部关键输出。
问WAP380-30,WEB 登录切换了管理模式在登录就上不去了https://zhiliao.h3c.com/questions/catesDis/66613 小时前提问关注 0 关注收藏 0 收藏,23 浏览https://zhiliao.h3c.com/user/other/49836 https://zhiliao.h3c.com/user/other/49836问题描述:WAP380-30,WEB 登录切换了管理模式在登录就上不去了 是什么原因,怎么切换到原先的登录模式组网及组网描述:WAP380-30,WEB 登录切换了管理模式在登录就上不去了
展开全部
WAP380-30(小贝优选 AP)切换绿洲云模式后 Web 登录失败原因 + 切回本地管理方案
你截图页面就是绿洲云模式的登录页,不是原来本地管理页面!现象:浏览器访问192.168.0.100,现在进入绿洲管理登录界面,要求输入绿洲云平台账号(邮箱账号,如abc@163.com),不再是原来本地管理的 admin 密码。所以你用本地密码登录绿洲页面,直接提示登录失败。
一、核心原理
WAP380-30 有两种管理模式:
- 本地管理模式(FAT 本地 Web):访问 192.168.0.100,只需要输入本地管理员密码,没有邮箱账号输入框,直接本地配置 AP。
- 绿洲云管理模式(Oasis 云模式):切换后,本地 Web 入口变成绿洲云登录页面,必须用绿洲平台注册的邮箱账号 + 绿洲密码登录;
⚠️重点:一旦 AP 成功绑定绿洲云平台,本地 Web 的本地管理入口被屏蔽,不能再用本地 admin 密码登录本地页面,只能在绿洲平台上管理,或者在绿洲平台内把设备切回本地模式。
二、3 种方法切回【本地管理模式】(按优先顺序)
方案 1:绿洲云平台网页端切回(推荐,前提:AP 已经成功上线绿洲)
- 电脑访问绿洲官网
oasis.h3c.com,登录你的绿洲邮箱账号(就是截图里abc@163.com这个账号) - 在【我的设备】找到这台 WAP380-30 设备,进入设备详情页
- 找到【工作模式】选项,把绿洲云管理模式 → 切换为本地管理模式,提交后 AP 自动重启。
- AP 重启完成后,再次访问
192.168.0.100,页面变回本地管理页面,输入本地管理员密码登录。
注意:如果绿洲平台里看不到这个 AP,说明 AP 没有成功上线绿洲,无法网页切回,用方案 2。
方案 2:Console 串口命令行切换(最稳定,设备旁操作)
- 准备 Console 线,连接 AP 的 Console 口,使用串口工具(Xshell/CRT),波特率 9600
- 上电,进入命令行,输入本地管理员账号密码登录
bash
system-view
#关闭绿洲云模式,切回本地管理
undo oasis enable
save
reboot
- AP 重启完成,访问
192.168.0.100恢复本地 Web 登录界面。
方案 3:恢复出厂(前面两种都无法操作时使用,配置全部清空)
- AP 上电状态,长按设备复位小孔按键 8~10 秒,等所有指示灯一起闪烁后松开
- AP 恢复出厂,自动回到本地管理模式
- PC 有线直连 AP,PC 设置同网段 IP,访问
192.168.0.100,重新初始化设置本地管理员密码
三、常见踩坑点说明
- ❌不要在绿洲登录页面尝试输入本地密码:页面已经是绿洲云登录,本地密码在这里无效,必然登录失败。
- 切换绿洲模式后,AP 需要能访问互联网,才能成功注册绿洲;如果 AP 无法上外网,绿洲注册失败,页面停留在绿洲登录页,但是绿洲平台里找不到设备,这种情况只能 Console 或者恢复出厂。
- 浏览器缓存问题:切换完成后,建议用浏览器无痕模式打开
192.168.0.100,避免缓存继续加载绿洲页面。 - 网络:PC 必须网线直连 AP 的 LAN 口,不要无线登录,无线在云模式下会被绿洲管理。
四、快速排查清单
- 确认 AP 是否可以上外网:云模式需要联网注册绿洲;断网会出现绿洲登录页,但是绿洲平台无法发现设备。
- 优先尝试绿洲网页端登录oasis.h3c.com,看设备是否在线。
- 绿洲账号密码和 AP 本地管理员密码是两套完全独立的密码,互不通用。

