问
F1060入侵防御
3小时前提问
- 0关注
- 0收藏,40浏览


H3C F1060 IPS 入侵防御规则:动作、状态说明
一、动作列:允许 / 重置
这是匹配到该攻击特征报文后,防火墙执行的处理行为H3C
- 重置(reset)
检测到攻击报文,发送 TCP Reset(UDP 则回应 ICMP 端口不可达),直接切断当前 TCP 连接。
- 适用:高危漏洞、SQL 注入、远程代码执行等,要阻断攻击会话;
- 效果:客户端 / 服务端连接直接断开,攻击无法完成;
- 注意:只能断开已建立的会话,单包攻击优先用丢弃。
- 允许(permit)
虽然识别到匹配攻击特征的报文,但放行流量,不阻断连接,一般仅做日志告警。
- 多用于:旧漏洞、误报风险高、业务兼容性差的特征;
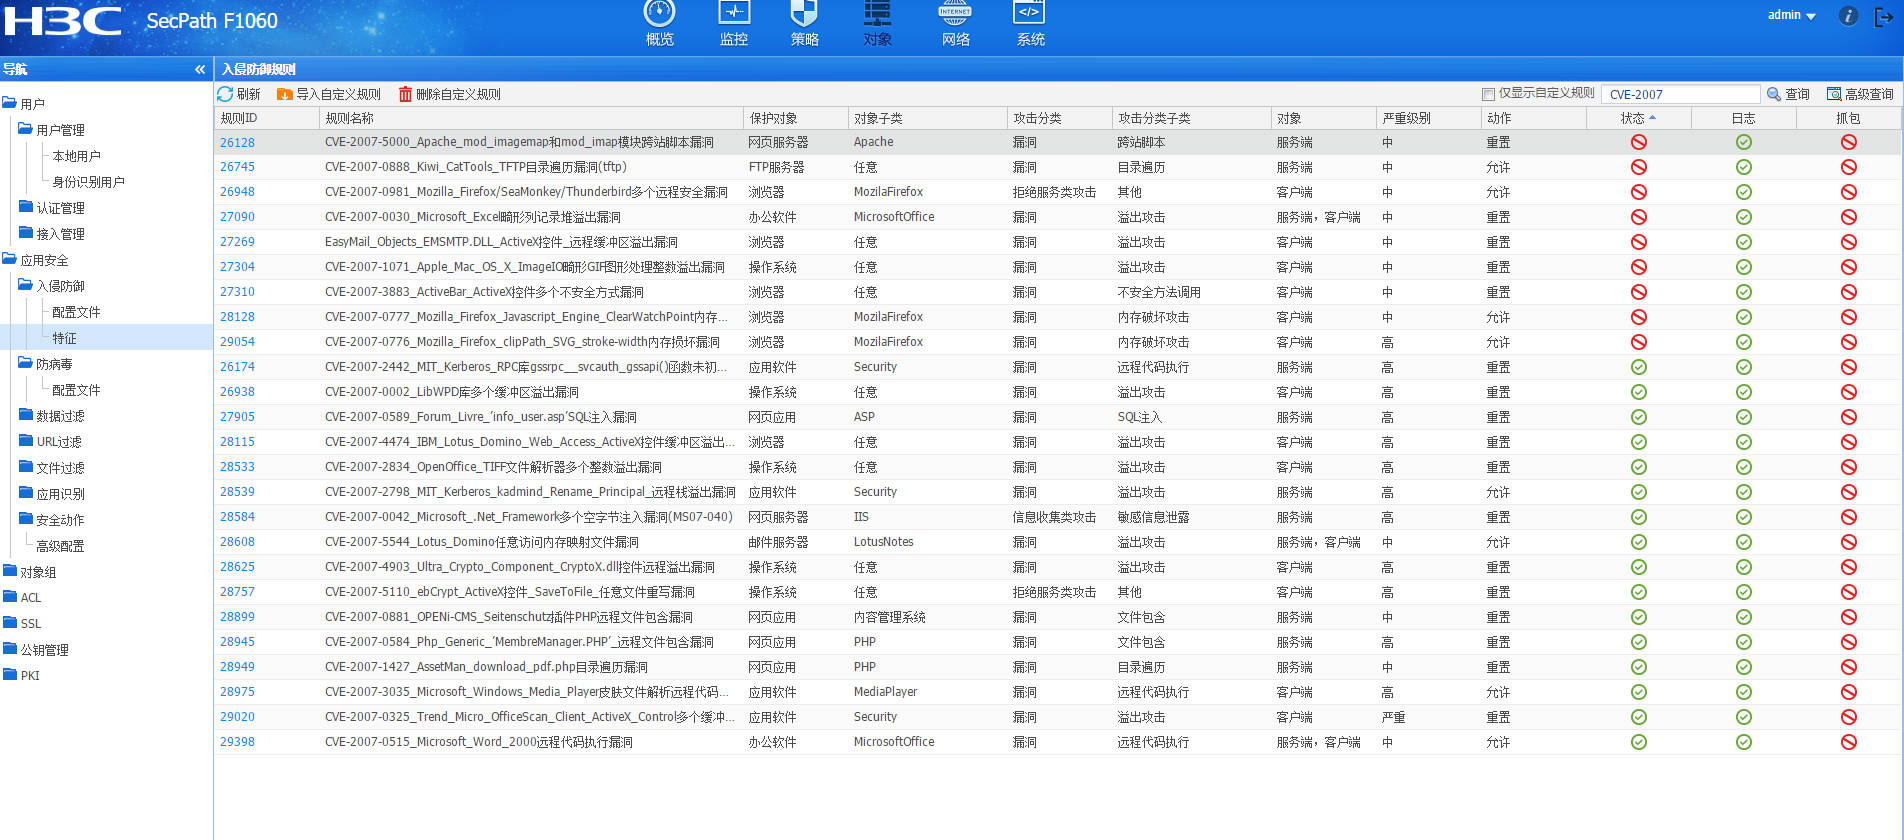
- 典型场景:图里很多 CVE-2007 老旧漏洞,默认动作允许,只记录日志,不切断业务。
补充:IPS 动作优先级:重置 > 丢弃 > 允许,日志、抓包属于附加动作,可单独开启关闭H3C。
二、状态列(红圈 / 绿圈)
- ✅绿色(启用):该 IPS 特征开启检测,防火墙会识别流量是否匹配这个漏洞特征;
- ❌红色(禁用):不加载这条规则,不对流量做该特征检测,直接跳过该特征匹配。
⚠️关键点:状态只是 “是否检测”;动作是检测命中之后干什么。 举例:状态启用、动作允许 → 能检测到攻击,记日志,但流量放行; 状态启用、动作重置 → 检测到攻击,直接断开 TCP 会话; 状态禁用 → 完全不检测这条漏洞,动作设置无效。
三、是不是保持默认就可以?
1. 图里这批 CVE-2007 全部是十几年前的老漏洞
如果你的内网 / 服务器已经打补丁、不存在这些老旧系统(Apache2.0、Office2003、老 PHP 等): ✅ 直接保持默认即可。
- 动作允许:仅日志审计,不会因为误报把正常业务连接切断;
- 状态启用:保留日志能力,方便等保 / 安全巡检看告警。
2. 如果环境存在对应老旧系统、公网暴露服务:
👉 需要针对性调整:
- 高危漏洞(远程代码执行、SQL 注入)建议改成重置;
- 如果大量误报频繁断业务,可以把对应规则状态改为禁用。
3. 生产最佳实践建议
- IPS 模板不要全局一刀切全部改成重置,极易出现误杀正常业务;
- 上线初期先全部默认(允许 + 启用),观察日志一段时间,确认告警是真实攻击,无大量误报,再把高危特征修改为重置;
- 老旧 CVE(像这批 2007 年漏洞)如果业务不存在对应组件,可以直接禁用,减少设备 IPS 检测性能开销。
四、配套字段(截图里的日志、抓包)
- 日志:绿勾 = 命中特征后生成安全日志,推荐开启;
- 抓包:绿勾 = 命中时自动保存报文,故障溯源用,会占用磁盘,按需开启。
编辑答案
➤


✖
亲~登录后才可以操作哦!
确定
✖
✖
你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
✖
举报
×
侵犯我的权益
>
对根叔社区有害的内容
>
辱骂、歧视、挑衅等(不友善)
侵犯我的权益
×
侵犯了我企业的权益
>
抄袭了我的内容
>
诽谤我
>
辱骂、歧视、挑衅等(不友善)
骚扰我
侵犯了我企业的权益
×
您好,当您发现根叔知了上有关于您企业的造谣与诽谤、商业侵权等内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到 pub.zhiliao@h3c.com 邮箱,我们会在审核后尽快给您答复。
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
抄袭了我的内容
×
原文链接或出处
诽谤我
×
您好,当您发现根叔知了上有诽谤您的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
对根叔社区有害的内容
×
垃圾广告信息
色情、暴力、血腥等违反法律法规的内容
政治敏感
不规范转载
>
辱骂、歧视、挑衅等(不友善)
骚扰我
诱导投票
不规范转载
×
举报说明