F1000-AI的SSL VPN配置
- 0关注
- 0收藏,29浏览

F1000-AI-05防火墙基本配置与SSL VPN部署指南
一、F1000-AI-05基本配置
F1000-AI-05属于F1000-AI系列防火墙,支持路由模式、透明模式、混杂模式。基本配置主要包括接口IP地址、安全域和静态路由的配置:
# 配置接口IP地址和安全域
system-view
interface GigabitEthernet1/0/1
 port link-mode route
 ip address 1.1.1.2 255.255.255.0
 security-zone name Untrust
 import interface GigabitEthernet1/0/1
quit

interface GigabitEthernet1/0/2
 port link-mode route
 ip address 3.3.3.3 255.255.255.0
 security-zone name Trust
 import interface GigabitEthernet1/0/2
quit

# 配置静态路由
ip route-static 20.2.2.0 24 2.2.2.3
配置安全策略时,需要放通外网区域访问防火墙本地Local,再放通源SSLVPN区域访问内网资源,共两条规则。
二、SSL VPN客户端下载
SSL VPN客户端可以通过以下方式获取:
- PC客户端:用户登录SSL VPN网关的Web页面后,系统会自动提示下载对应操作系统的客户端安装包,也可以由管理员在“全局配置”页面上传自定义IP接入客户端供用户下载使用
- 手机客户端:同样通过SSL VPN网关Web页面获取,H3C支持与智能终端的对接,用户在移动设备浏览器上访问网关地址即可下载对应版本的客户端
三、SSL VPN账号规划建议
建议一人一个账号,不推荐多人共享同一个账号,原因如下:
- 便于审计追溯:每个用户独立的账号可以准确记录其访问行为和操作日志
- 避免冲突:设备缺省支持同时登录的用户数与设备型号有关,F1000-AI系列缺省支持15个在线用户数,购买并安装License后可增加
- 权限管控:不同用户可被授予不同的SSL VPN策略组(Policy Group),实现差异化的资源访问控制
配置本地用户示例(通过Web或CLI):
# 创建本地用户
local-user user01 class network
 password cipher YourPassword
 service-type sslvpn
 authorization-attribute user-role network-operator
 authorization-attribute sslvpn-policy-group pgroup1
quit
如需统一管理大量账号,可配置AAA认证对接RADIUS服务器。
四、SSL VPN核心配置流程
SSL VPN相关配置均在SSL VPN网关设备上进行,核心配置任务如下:
1. 配置SSL VPN网关
sslvpn gateway gw
 ip address 1.1.1.2 port 8443
 service enable
quit
2. 配置IP地址池和IP接入接口
sslvpn ip address-pool pool 192.168.10.10 192.168.10.200

interface SSLVPN-AC1
 ip address 192.168.10.1 255.255.255.0
quit
security-zone name Trust
 import interface SSLVPN-AC1
quit
3. 配置SSL VPN访问实例
sslvpn context ctx
 gateway gw domain 1
 ip-tunnel interface SSLVPN-AC1
 ip-tunnel address-pool pool mask 255.255.255.0
 ip-route-list list1 include 192.168.0.0 255.255.0.0
 policy-group pgroup1
 filter ip-tunnel acl 3001
 ip-tunnel access-route ip-route-list list1
 service enable
quit
4. 配置安全策略(关键步骤)
需放通如下两条规则:
- 外网区域 → Local:放行SSL VPN协商报文
- SSLVPN区域 → 内网Trust区域:放行解密后的业务流量
security-policy ip
 rule name untrust-local
  source-zone Untrust
  destination-zone Local
  action pass
 quit
 rule name sslvpn-trust
  source-zone Trust
  destination-zone Trust
  action pass
 quit
五、除SSL VPN外的其他链路加密方式
除SSL VPN外,F1000-AI-05防火墙还支持以下VPN方式:
| VPN类型 | 适用场景 | 特点 |
|---------|---------|------|
| IPsec VPN | 站点到站点(分支机构互连) | 适合固定网络间加密通信,性能高 |
| L2TP VPN | 远程拨号接入 | 可与IPsec结合使用(L2TP over IPsec),支持多种认证方式 |
| GRE VPN | 隧道封装 | 常用于配合IPsec承载组播或动态路由协议 |
对于远程办公场景,若追求简单易用可选择SSL VPN;若为分支互连且感兴趣流量相同,可借助GRE技术实现IPsec双链路备份。


1. 基本组网+接口/路由/安全策略略。
2. 开启功能:
ssl vpn enable
ip local pool sslpool 10.10.10.1 10.10.10.100
3. 域/用户(建议一人一号):
domain ssl_domain
authentication lan-access local
authorization lan-access local
accounting lan-access local
local-user user1 class network
password simple P@ssw0rd
service-type sslvpn
authorization-attribute user-role network-operator
4. SSL VPN网关+策略:
ssl vpn gateway gw1
ip address 1.1.1.1 port 443
ssl server-policy default_policy //可自签证书
service enable
ssl vpn context ctx1
gateway gw1
ip-tunnel address-pool sslpool
ip-tunnel network 0.0.0.0 0.0.0.0
policy-group pol1
ip-tunnel
domain ssl_domain
二、客户端下载
1. PC(Windows):浏览器输https://网关IP,自动跳转下载页面;或官网“支持>文档中心>安全>防火墙>F1000-AI系列”找配套软件。
2. 手机(鸿蒙/安卓):官网找配套iNode Mobile/SSL VPN APP,或应用商店搜“H3C iNode”。
三、账号与加密替代
1. 账号:一人一号,通过Local User或Radius/LDAP集中管理防冲突。
2. 加密替代:IPSec VPN(点对网/网对网)、L2TP over IPSec。
暂无评论
打开你的电脑,在浏览器输入知了社区,找到这个帖子,要么在别人下面评论,要么点我名字。
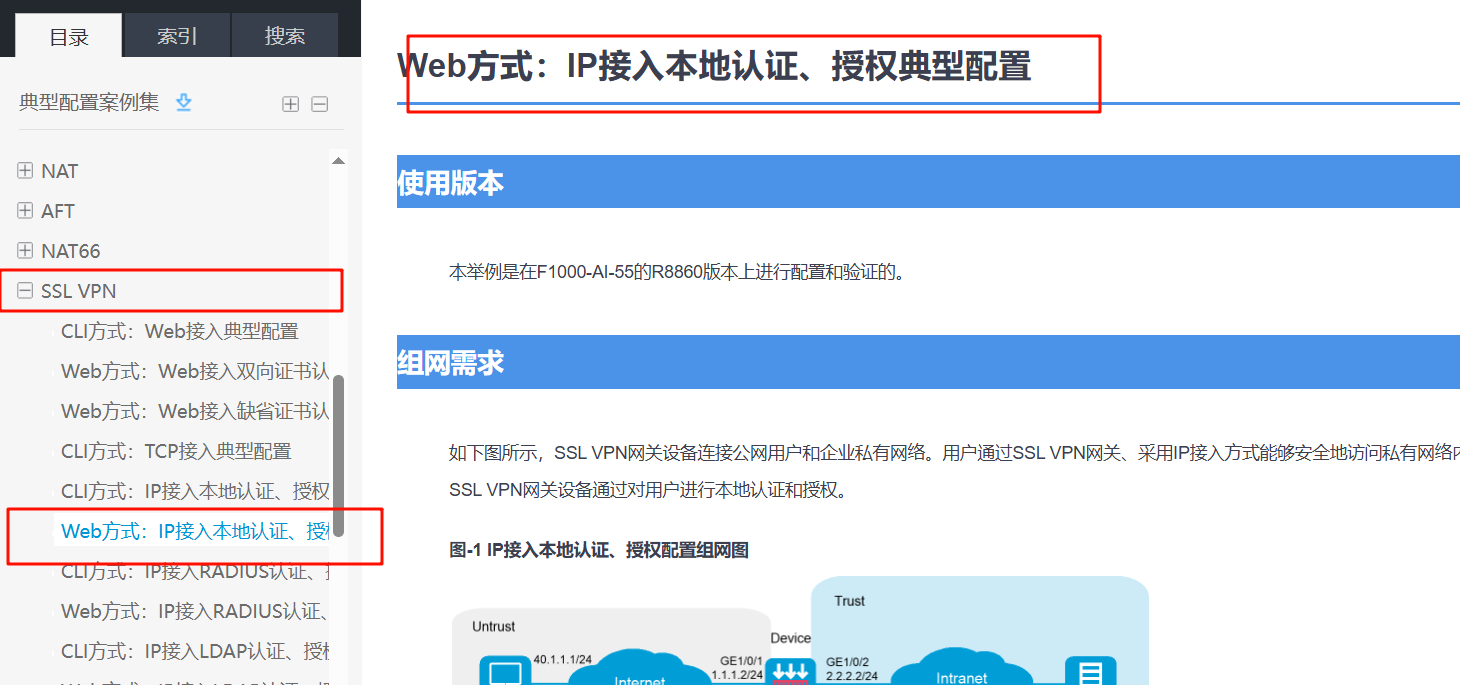
参考典型案例 H3C SecPath 防火墙产品 典型配置案例集(V7)(RXX60 EXX60 E1185)-6W600
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论