问题描述:
f1030防火墙出现问题,然后恢复出厂设置,系统也恢复到原始版本,寻找最新版本。主要问题防火墙设置好,内网服务器访问不了。
- 2026-09-20提问
- 举报
-
(0)

配置得不对吧,参考手册,按手册来配置。
- 2026-09-20回答
- 评论(4)
- 举报
-
(0)
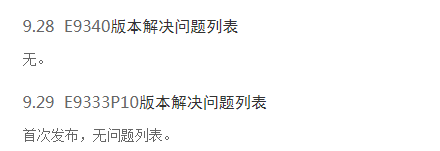 首次发布的版本跟我的,不一样
- 2026-09-20回答
- 评论(1)
- 举报
-
(0)
有内部测试版本,和这些都没有关系啊。你实现你的功能就可以了。
有内部测试版本,和这些都没有关系啊。你实现你的功能就可以了。

请访问新华三官网支持页面:[https://www.h3c.com/cn/Service/Document_Software/Software_Download](https://www.h3c.com/cn/Service/Document_Software/Software_Download)
选择“安全产品”->“防火墙”->“F10X0系列”->“F1030”进行下载。
2. 内网服务器不通排查步骤:
1. 基础路由与接口:检查内网接口IP配置及路由,确认内网PC网关指向防火墙。
display ip interface brief
display ip routing-table
2. 安全策略(最常见):检查Trust到Local或Trust到DMZ/UNTrust的策略,默认拒绝。
display security-policy rule all
3. NAT配置(如果服务器在公网):检查是否有目的NAT(Server Map)或域间NAT。
display nat server
display nat session table
4. ASPF状态检测:若有多通道协议(FTP等),需确认ASPF开启。
display aspf all
- 2026-09-21回答
- 评论(0)
- 举报
-
(0)

硬件 Ver.A,BootROM 1.07,集群模式;恢复出厂后,内网服务器访问不通。
一、版本信息
- 当前版本:7.1.064 Ess 9313P02
- F1030 同系列稳定推荐版本:7.1.064 Release 9360P46/P47(同大基线,可直接升级,修复大量安全 / 转发 bug)
固件包不公开下载,需要 H3C 官网授权账号或拨打 400-810-0504,提供设备 SN 申请
F1030-CMW710-SYSTEM-R9360P46.bin和版本说明书。 ⚠️集群模式升级必须主备依次升级,不能两台同时重启。
二、【重点】恢复出厂后内网服务器访问不了(V7 防火墙最常见根因)
H3C Comware V7 防火墙默认:相同安全域之间报文丢弃!恢复出厂后策略全部清空,内网同域互访不通。 集群模式(RBM 双机),两台防火墙配置要保持一致。
排查顺序(按优先级)
- 安全域绑定检查
内网接口划入
Trust域;服务器接口也划入Trust域。
两个接口同属于 Trust 域,默认阻断 Trust→Trust 流量,必须新建安全策略放行。
- 安全策略(核心!) 新建安全策略:
- 源安全域:Trust
- 目的安全域:Trust
- 源地址:内网终端网段
- 目的地址:服务器网段
- 动作:允许
- 应用:any
保存策略,放到策略列表最上方。
- 接口 IP、路由检查
- 内网接口 IP / 掩码配置正确;
- 服务器网关指向防火墙内网接口 IP;
display ip routing-table确认回程路由存在。
- 域内回传、会话相关
#查看会话表,访问服务器时是否有会话建立
display session table

#查看策略命中统计
display security-policy hit-count
看访问服务器时策略有没有命中,命中计数不增加 = 策略没匹配上。
- 服务器侧检查 服务器本地防火墙(Windows 防火墙)是否拦截 80/443 等业务端口;确认服务器 IP、网关正确。
- 集群额外注意
你设备是集群模式!恢复出厂后集群配置丢失,双机变成两台独立防火墙,集群相关配置需要重新搭建 RBM,否则转发异常。
三、快速判断测试
内网终端 ping 服务器 IP:
- ping 不通:大概率安全策略拦截 / 路由 / 域配置问题;
- ping 通,但业务端口不通:安全策略只放了 ICMP,没放业务应用,或者服务器本机防火墙拦截。
四、升级版本建议
先把内网访问故障调通,再考虑升级固件;不要带着业务故障直接升级。 当前 9313P02 版本比较老,存在已知转发、集群相关缺陷,业务稳定后建议升级到 R9360P46 稳定版。
五、关键命令,现场直接敲
display zone
display security-policy all
display session table
display ip routing-table
display rbm state- 2026-09-30回答
- 评论(0)
- 举报
-
(0)
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
可以,升级系统会自动升级bootroom的。