H3C F100-C-G5防火墙配置国内白名单IP配置问题
- 0关注
- 0收藏,301浏览

问题描述:
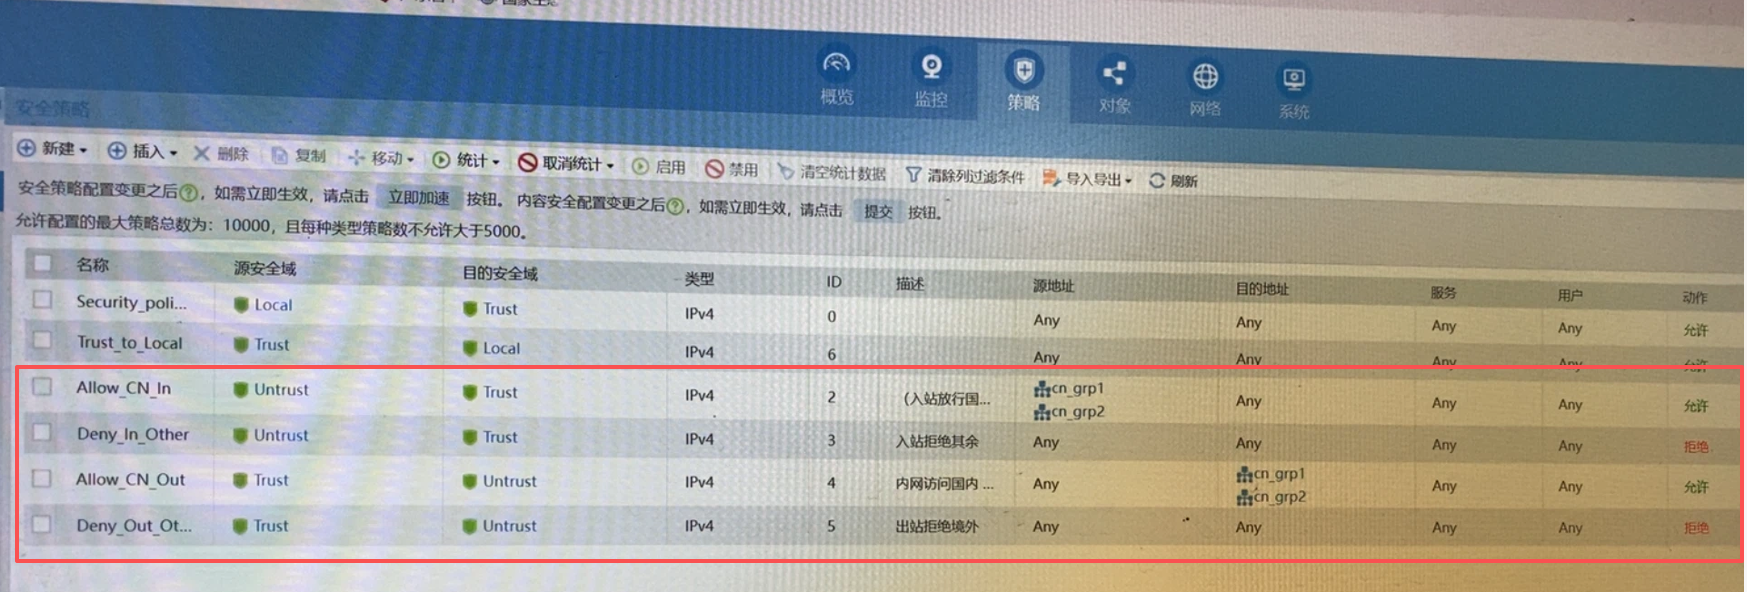
已经有一份国内白名单的IP约有5500个IP,通过命令行在该设备IP地址组导入了,因为一个组只能限制3000条,所以5500个IP新建了2个组,cn_grp1地址组放了3000个ip,cn_grp2放了2500个ip。
问题1:入站和出站都做了,入站的策略源地址引用了上面导入的cn_grp1和cn_grp2个地址组,出站的策略目的地址也引用了cn_grp1和cn_grp2地址组。有时候连百度都打不开,很多时候都好像断网。
问题2:计划是做出站白名单的,但是像上面说的出站的时候很多网站好像都访问不了。
- 2026-09-23提问
- 举报
-
(0)

根源在于出口白名单策略的“全量匹配”机制,对防火墙F100-C-G5形成了巨大的性能压力。这导致CPU处理不过来,出现丢包甚至断网。
问题根源:性能瓶颈,而非配置错误
当一条策略的源或目的地址引用了一个包含数千个IP的对象组时,防火墙需要对每一个数据包进行逐条规则匹配,直到找到匹配项或遍历完整个列表。这个过程会消耗大量CPU资源,尤其在多用户并发上网时,CPU极易达到瓶颈,从而导致你描述的“有时候连百度都打不开,很多时候都好像断网”的现象。
解决方案:从“全量匹配”到“精确优先”
优化的核心是大幅减少每个数据包需要遍历的规则数量。建议你按以下顺序调整:
1. 优化策略顺序,确保“精确优先”
安全策略默认按创建顺序从上到下匹配。你需要登录防火墙,通过 display security-policy ip 查看当前策略顺序。
将最精确、匹配范围最小的策略放在最前面。例如,一条针对特定服务器(如 10.0.0.5)的允许策略,应放在引用大地址组的策略之前。这样,这部分流量匹配第一条规则后就会停止,不会再往下遍历那5500个IP,极大减轻了CPU负担。
2. 合并地址组,减少对象数量
你的5500个IP分散在两个组里。建议将两个组的内容合并到一个对象组中(如果设备版本支持),或创建一个父级对象组,将cn_grp1和cn_grp2作为子对象嵌套进去。这样做的好处是,防火墙在匹配时,可以一次性检查合并后的组,减少内部处理的开销。
注意:请先确认F100-C-G5对单个对象组的最大条目数限制。有资料显示M9000系列单组上限可能为1024个对象,F100-C-G5可能更低。如果合并后超限,则此方案不可行。
3. 使用“例外”策略,减少白名单规模
如果出站白名单的目的是放行大部分国内网站,只拒绝少数恶意或高风险IP,更高效的策略是黑名单模式:
创建一条允许所有出站流量的宽松策略,放在最底部。
创建一条拒绝特定恶意IP的策略,放在允许策略之前。
这样,防火墙只需匹配少数黑名单条目就能做出决定,大大减少了匹配工作量。
4. 开启“策略匹配加速”功能
H3C防火墙支持策略匹配加速功能,能显著提升连接建立和报文转发性能。建议在系统视图下检查并开启:
请通过 display security-policy accelerate 确认当前状态,并参考设备版本说明确认支持性。
关键注意事项
性能影响:向防火墙添加大量IP地址(如10000条)肯定会占用设备资源,影响性能。5500个IP已属于较大规模,优化是必要的。
会话数限制:除了CPU,还需关注并发会话数是否接近设备上限。会话数超限也会导致丢包。可通过
display session statistics查看。版本差异:不同软件版本对对象组数量、策略加速的支持存在差异。建议查阅对应版本的配置指导。
- 2026-09-24回答
- 评论(0)
- 举报
-
(0)

核心问题定位
两个地址组 cn_grp1 + cn_grp2 合计 5500 条,极大概率未完整覆盖国内 IP(通常需约 8000-10000 条有效聚合路由),导致访问国内网站(如百度解析出的未收录 IP)被白名单策略拒绝。
关键排查步骤
1. 验证策略匹配与丢包情况
display security-policy ip
display packet-filter statistics interface <外网口>
display session statistics
检查是否有 deny any 排在白名单策略之后,且命中计数快速增长。
2. 测试白名单缺失(以百度为例)
nslookup www.baidu.com
display object-group ip address cn_grp1
display object-group ip address cn_grp2
查看解析出的百度 IP 是否在任意一个组内。
3. 检查会话及路由
display ip routing-table
display session table verbose destination-ip <百度IP>
优化建议
1. 推荐方案:使用地理位置对象(GeoIP)
该设备支持基于地理位置的访问控制,远比手动维护 IP 组可靠。
确认并升级特征库:
display version
display ips signature
配置路径:对象管理 -> 地理对象,选择“中国”。
官网 GeoIP 及特征库下载:[H3C 软件下载中心](https://www.h3c.com/cn/Service/Document_Software/Software_Download/)
2. 临时优化:完善 IP 组并调整策略
入站:源为外网,目的为内网,应使用 目的地址 作为白名单(或直接基于域策略)。
出站:确保策略 Permit 两个组,并在其后确保 DNS 放行(或放在全局最前)。
末尾务必留日志:
security-policy ip
rule name deny_logging
action deny
logging enable
3. 扩容与聚合
5500 条偏少,建议找一份完整的、经过聚合(CIDR)的中国 IP 段列表,并检查设备当前 License 是否支持更多对象组条目。
- 2026-09-23回答
- 评论(0)
- 举报
-
(0)

- 故障根源:一条安全策略同时引用 2 个超大地址组(合计 5500 条 IP),F100-C-G5 硬件 TCAM 资源耗尽,CPU 升高、策略匹配性能差,网页打开不稳定;百度 IP 不在白名单或者 DNS 报文被策略阻断也会打不开。
- 需求是出站白名单,入站不需要引用国内 IP 白名单,入站配置可以删掉,减少资源占用。
- 优化方案:拆成两条安全策略,分别引用 cn_grp1、cn_grp2;策略配置完成后执行安全策略加速。
- 额外关键点:DNS 服务器 IP 必须加到白名单,否则域名解析失败,网页打不开;国内 IP 白名单是静态 IP 列表,百度会有多个动态 IP,部分 IP 不在清单内就访问失败。
- 长期建议:超大 IP 白名单不建议用安全策略目的 IP 匹配;优先用 DNS 过滤域名白名单方案。
- 检查命令:
display security-policy statistics、display qos-acl resource查看 TCAM 资源占用。
- 2026-09-30回答
- 评论(0)
- 举报
-
(0)
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明