H3C F100-c-g5
- 0关注
- 0收藏,48浏览

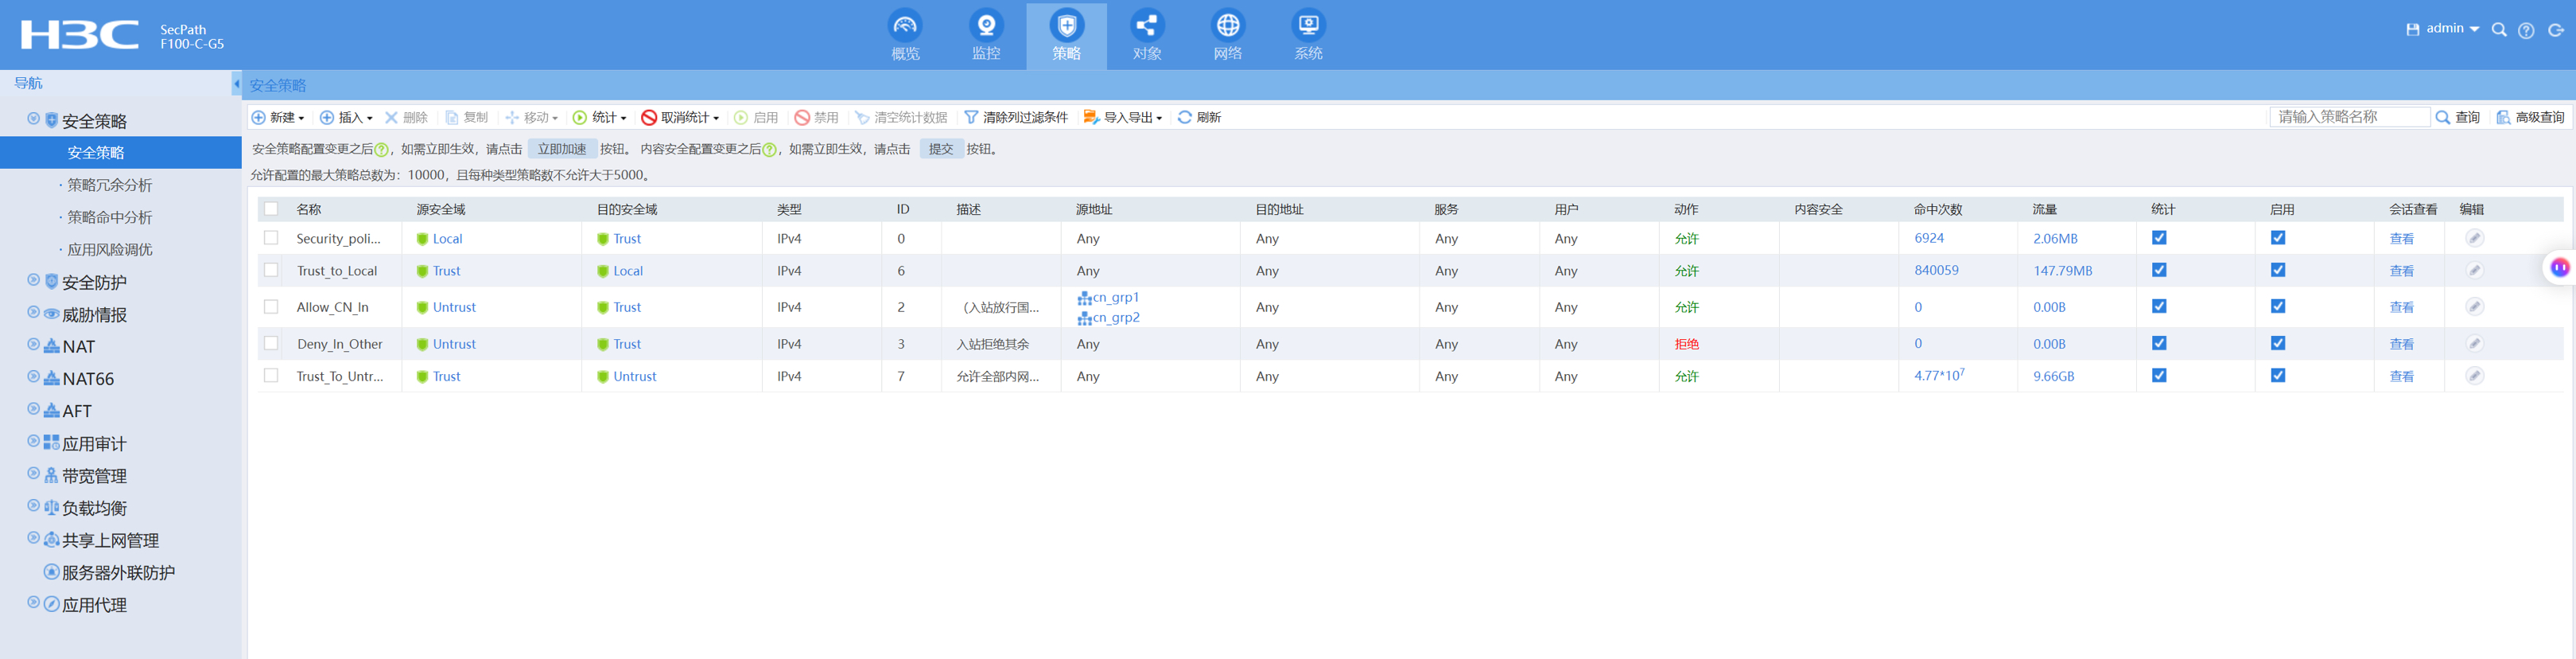
你遇到的“白名单不生效、无命中”问题,根源很可能在于安全策略的配置逻辑或匹配顺序出现了偏差,导致流量没有按预期去匹配你设置的白名单规则。
第一步:从源头排查,确认策略是否真的“匹配”了
这是排查的第一步,目的是确认数据包是否真的匹配了你的白名单策略。
检查策略命中计数器:登录防火墙,进入Web管理界面,找到对应的安全策略。查看该策略的“命中次数”或“匹配包数”是否为 0。如果为0,说明流量根本没有匹配到这条规则。
开启并查看调试日志:在CLI中,对特定流量开启调试,观察其匹配过程。
# 假设要调试来自 192.168.1.100 的流量 terminal monitor terminal debugging debugging security-policy packet ip source 192.168.1.100bash观察输出中是否显示了匹配的规则ID。如果没有任何策略匹配日志,或者直接看到
deny的隐式拒绝日志,就说明流量被其他规则拦截或未被任何规则匹配。检查会话表:执行
display session table ipv4 source-ip 192.168.1.100(替换为实际IP),查看是否已建立会话。如果会话存在,说明流量已通过防火墙,问题可能在NAT或路由上。
第二步:检查安全策略的核心配置
如果策略未命中,请对照以下常见错误检查你的白名单策略。
安全域方向错误:这是最常见的问题。入站白名单(允许外部访问内部)的策略,源安全域应为
Untrust,目的安全域应为Trust(或你的内部服务器所在域)。如果方向反了,策略永远不会匹配。地址对象组引用错误:确认策略中引用的源地址是你的“国内IP白名单”对象组。同时,检查对象组内的IP地址段是否正确无误。
策略动作(Action):确保白名单策略的动作为
Pass(允许)。
第三步:验证并调整策略匹配顺序
H3C防火墙的安全策略是从上到下依次匹配,一旦命中即执行,不再继续匹配后续规则。如果有一条更宽泛的拒绝策略(例如 source any 的拒绝规则)位于你的白名单允许策略之前,那么白名单就永远没有机会被匹配到。
排查方法:
检查策略顺序:在Web界面的安全策略列表中,确认你的“允许国内IP”策略位于任何“拒绝”策略的上方。
调整规则ID:如果通过CLI配置,确保允许策略的规则ID(rule ID)小于拒绝策略的ID。防火墙优先匹配ID数值较小的规则。
检查默认动作:确认安全策略的默认动作是
Deny(拒绝)。这是H3C防火墙的推荐配置。如果默认动作是Permit,那么未匹配任何规则的流量会被放行,这可能掩盖了白名单未生效的问题。
第四步:排查NAT与策略的冲突
NAT(网络地址转换)会修改报文的IP地址,可能导致安全策略的匹配条件失效。
NAT转换顺序:如果流量先经过NAT转换,其源/目的IP地址可能已改变。此时,安全策略需要匹配NAT转换后的地址,而非原始地址。
NAT与策略冲突:在H3C防火墙上,策略NAT和接口NAT(nat server)不能同时使用,配置冲突可能导致流量处理异常。请检查你的NAT配置,确保没有冲突。
第五步:其他关键排查点
1. 确认对象组配置
检查是否导入了正确的国内IP地理库(GeoIP)或手动配置了IP地址对象组。
命令: display object-group ip address 查看对象组成员。
2. 检查安全策略配置
确认策略调用了正确的对象组。
检查策略方向(入方向/出方向)及源/目的安全域是否正确。
确认策略在全局或域间策略中是允许(permit)且位于拒绝策略之前。
命令: display security-policy ip
3. 验证会话与统计
清除统计后测试,查看策略 hit 计数是否增长。
命令:
reset security-policy ip statistics
display security-policy ip statistics
display session table (检查是否有会话建立)
4. 检查 ASPF 与统计模式
如果是首包分片或特殊流量,确认 statistics enable 在安全域或接口下开启。
常见坑点: 抓包在物理接口看流量,但策略是基于安全域或Zone-Pair配置的,确认流量路径和域间关系。
5. 升级特征库
如果使用的是地理位置(Geolocation)功能,需升级地理信息库。
路径: 官网下载页 -> 产品 -> 安全 -> 防火墙 -> F100-C-G5 -> 特征库升级。
暂无评论
编辑答案

亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论