F5010 版本7.1.064是否支持ssl卸载
- 0关注
- 0收藏,66浏览
支持的啊
如下图所示,Device作为安全网关部署在内网边界。由于设备无法对HTTPS流量进行深度安全检测,导致无法阻断部分网站的访问。现需要配置SSL解密功能,对HTTPS流量进行SSL解密,再进行DPI业务检测,保护企业内网用户安全。
图-1 SSL解密功能配置组网图

配置步骤
配置接口IP地址
# 根据组网图中规划的信息,配置各接口的IP地址,具体配置步骤如下。
<Device> system-view
[Device] interface gigabitethernet 1/0/1
[Device-GigabitEthernet1/0/1] ip address 192.168.1.1 255.255.255.0
[Device-GigabitEthernet1/0/1] quit
请参考以上步骤配置其他接口的IP地址,具体配置步骤略。
配置静态路由
本举例仅以静态路由方式配置路由信息。实际组网中,请根据具体情况选择相应的路由配置方式。
# 请根据组网图中规划的信息,配置静态路由,本举例假设到达外网Web Server的下一跳IP地址为2.2.2.2,实际使用中请以具体组网情况为准,具体配置步骤如下。
[Device] ip route-static 5.5.5.0 24 2.2.2.2
配置接口加入安全域
# 请根据组网图中规划的信息,将接口加入对应的安全域,具体配置步骤如下。
[Device] security-zone name trust
[Device-security-zone-Trust] import interface gigabitethernet 1/0/1
[Device-security-zone-Trust] quit
[Device] security-zone name untrust
[Device-security-zone-Untrust] import interface gigabitethernet 1/0/2
[Device-security-zone-Untrust] quit
配置对象组
# 创建名为obj1的IP地址对象组,并配置其子网地址为192.168.1.0/24。
[Device] object-group ip address obj1
[Device-obj-grp-ip-obj1] network subnet 192.168.1.0 24
[Device-obj-grp-ip-obj1] quit
导入SSL解密证书
# 导入名为trust.pem的可信SSL解密证书和名为untrust.pem的不可信SSL解密证书,分别用于签发标识为可信和不可信的代理服务器证书。
[Device] app-proxy ssl-decrypt-certificate import trust pem filename trust.pem
[Device] app-proxy ssl-decrypt-certificate import untrust pem filename untrust.pem
在内网用户浏览器上安装并信任名为trust.pem的可信SSL解密证书(具体配置步骤略)。
配置代理策略及规则
# 创建名为https的代理策略规则,对所有通过HTTPS协议访问Web服务器的连接进行SSL解密。
[Device] app-proxy-policy
[Device-app-proxy-policy] rule 1 name https
[Device-app-proxy-policy-rule-1-https] source-zone trust
[Device-app-proxy-policy-rule-1-https] destination-zone untrust
[Device-app-proxy-policy-rule-1-https] source-ip object-group obj1
[Device-app-proxy-policy-rule-1-https] service object-group https
[Device-app-proxy-policy-rule-1-https] action ssl-decrypt
[Device-app-proxy-policy-rule-1-https] quit
配置URL过滤功能
# 创建名称为https的自定义URL过滤分类,并在分类中添加主机名www.baidu.com。
[Device] url-filter category https severity 1001
[Device-url-filter-category-https] rule host text www.baidu.com
[Device-url-filter-category-https] quit
# 创建名为p1的URL过滤策略,配置自定义分类https的动作为重置并生成日志。
[Device] url-filter policy p1
[Device-url-filter-policy-p1] category https action reset logging
[Device-url-filter-policy-p1] quit
配置DPI应用profile并激活URL过滤策略和规则配置
# 创建名为sec的DPI应用profile,并在DPI应用profile sec中应用URL过滤策略p1。
[Device] app-profile sec
[Device-app-profile-sec] url-filter apply policy p1
[Device-app-profile-sec] quit
# 激活URL过滤策略和规则配置。
[Device] inspect activate
配置安全策略
# 配置名称为trust-untrust的安全策略规则,使内网用户可以访问外网,并对交互报文进行URL过滤业务检测。具体配置步骤如下。
[Device] security-policy ip
[Device-security-policy-ip] rule name trust-untrust
[Device-security-policy-ip-10-trust-untrust] source-zone trust
[Device-security-policy-ip-10-trust-untrust] source-ip-subnet 192.168.1.0 24
[Device-security-policy-ip-10-trust-untrust] destination-zone untrust
[Device-security-policy-ip-10-trust-untrust] action pass
[Device-security-policy-ip-10-trust-untrust] profile sec
[Device-security-policy-ip-10-trust-untrust] quit
# 按照同样的步骤,配置名称为untrust-trust的安全策略规则,由于使用SSL代理功能时,设备同时作为代理客户端和代理服务器,需要放行外网到内网的流量。具体配置步骤如下。
[Device] security-policy ip
[Device-security-policy-ip] rule name untrust-trust
[Device-security-policy-ip-11-untrust-trust] source-zone untrust
[Device-security-policy-ip-11-untrust-trust] destination-zone trust
[Device-security-policy-ip-11-untrust-trust] destination-ip-subnet 192.168.1.0 24
[Device-security-policy-ip-11-untrust-trust] action pass
[Device-security-policy-ip-11-untrust-trust] profile sec
[Device-security-policy-ip-11-untrust-trust] quit
# 按照同样的步骤,配置名称为proxyserverlocalin和proxyserverlocalout的安全策略规则,保证设备可作为代理服务器,对客户端向服务器发起的访问流量进行代理。具体配置步骤如下。
[Device-security-policy-ip] rule name proxyserverlocalin
[Device-security-policy-ip-12-proxyserverlocalin] source-zone trust
[Device-security-policy-ip-12-proxyserverlocalin] source-ip-subnet 192.168.1.0 24
[Device-security-policy-ip-12-proxyserverlocalin] destination-zone local
[Device-security-policy-ip-12-proxyserverlocalin] action pass
[Device-security-policy-ip-12-proxyserverlocalin] quit
[Device-security-policy-ip] rule name proxyserverlocalout
[Device-security-policy-ip-13-proxyserverlocalout] source-zone local
[Device-security-policy-ip-13-proxyserverlocalout] destination-zone trust
[Device-security-policy-ip-13-proxyserverlocalout] destination-ip-subnet 192.168.1.0 24
[Device-security-policy-ip-13-proxyserverlocalout] action pass
[Device-security-policy-ip-13-proxyserverlocalout] quit
# 按照同样的步骤,配置名称为proxyclientlocalin和proxyclientlocalout的安全策略规则,保证设备可作为代理客户端,对服务器发往客户端的流量进行代理。具体配置步骤如下。
[Device-security-policy-ip] rule name proxyclientlocalin
[Device-security-policy-ip-14-proxyclientlocalin] source-zone untrust
[Device-security-policy-ip-14-proxyclientlocalin] destination-zone local
[Device-security-policy-ip-14-proxyclientlocalin] destination-ip-subnet 192.168.1.0 24
[Device-security-policy-ip-14-proxyclientlocalin] action pass
[Device-security-policy-ip-14-proxyclientlocalin] quit
[Device-security-policy-ip] rule name proxyclientlocalout
[Device-security-policy-ip-15-proxyclientlocalout] source-zone local
[Device-security-policy-ip-15-proxyclientlocalout] source-ip-subnet 192.168.1.0 24
[Device-security-policy-ip-15-proxyclientlocalout] destination-zone untrust
[Device-security-policy-ip-15-proxyclientlocalout] action pass
[Device-security-policy-ip-15-proxyclientlocalout] quit
# 激活安全策略配置。
[Device-security-policy-ip] accelerate enhanced enable
[Device-security-policy-ip] quit
验证配置
必要条件与操作步骤:
1. 授权与DNS:确保防火墙安装了 IPS 特征库 License,并配置 DNS 可解析域名。
2. 导入证书:
在 PKI 域中导入 HTTPS 服务器的证书(仅公钥证书,用于验证服务器身份)。
生成并导入一个防火墙作为“代理 CA”的证书(或自签名证书),客户端需信任此证书。
3. 配置 SSL Decryption Policy:
创建 SSL 解密策略,定义需解密的数据流(ACL)。
在策略中关联服务器证书验证和客户端代理证书。
4. 在安全策略中调用:
在 security-policy 中,对相关流量引用 ips 和 ssl decryption 动作。
关键配置脚本示例:
配置PKI域并导入证书
pki domain ssl-proxy
public-key rsa general name ssl-key
certificate request enable
配置SSL解密策略
ssl decryption policy ssl-policy
rule 10
if-match acl 3000
server-certificate verification enable pki domain ssl-proxy
client-certificate substitute enable pki domain ssl-proxy
在安全策略中应用
security-policy ip
rule 10
if-match zone trust untrust
if-match service https
action pass
ips apply policy default
ssl decryption apply policy ssl-policy
具体操作请参阅官网对应版本的《SSL配置指导》。
根据你使用的软件版本和部署模式,F5010 在 7.1.064 版本下可以支持 SSL 卸载(即 SSL 解密/终结),但有一个关键前提:必须采用三层部署模式。
功能支持确认
H3C 官方资料明确,V7 防火墙的 SSL 解密功能依托于“应用代理”中的代理策略实现,其作用就是终结 HTTPS 连接、解密流量,以便后续的 IPS、URL 过滤等模块进行检查,之后再重新加密转发。因此,你需要的“SSL 卸载”在 H3C 中对应的功能名称就是 “SSL 解密”。
关键限制:部署模式
这是你需要首先确认的一点:V7 防火墙不支持在二层透明模式下进行 HTTPS 卸载。官方社区的明确结论是,当前设备不支持透明模式做 HTTPS 的卸载,必须将防火墙改为三层模式部署才能实现。你当前“防火墙接入互联网,内部有 HTTPS 服务器”的场景,通常需要采用三层路由模式来完成。
配置路径与核心步骤
配置的核心逻辑是:导入证书 → 创建 SSL 解密代理策略 → 配置 NAT Server(如需)→ 放行安全策略。
以下步骤参考了 H3C 官方社区中同系列 F1000 防火墙的配置案例,操作逻辑对 F5010 同样适用。
1. 导入 SSL 证书
进入 对象 → PKI → 证书管理 → 本地证书,导入包含私钥的证书文件(如 PFX/P12 格式),用于防火墙对外呈现 HTTPS 服务。
2. 配置 SSL 解密(代理策略)
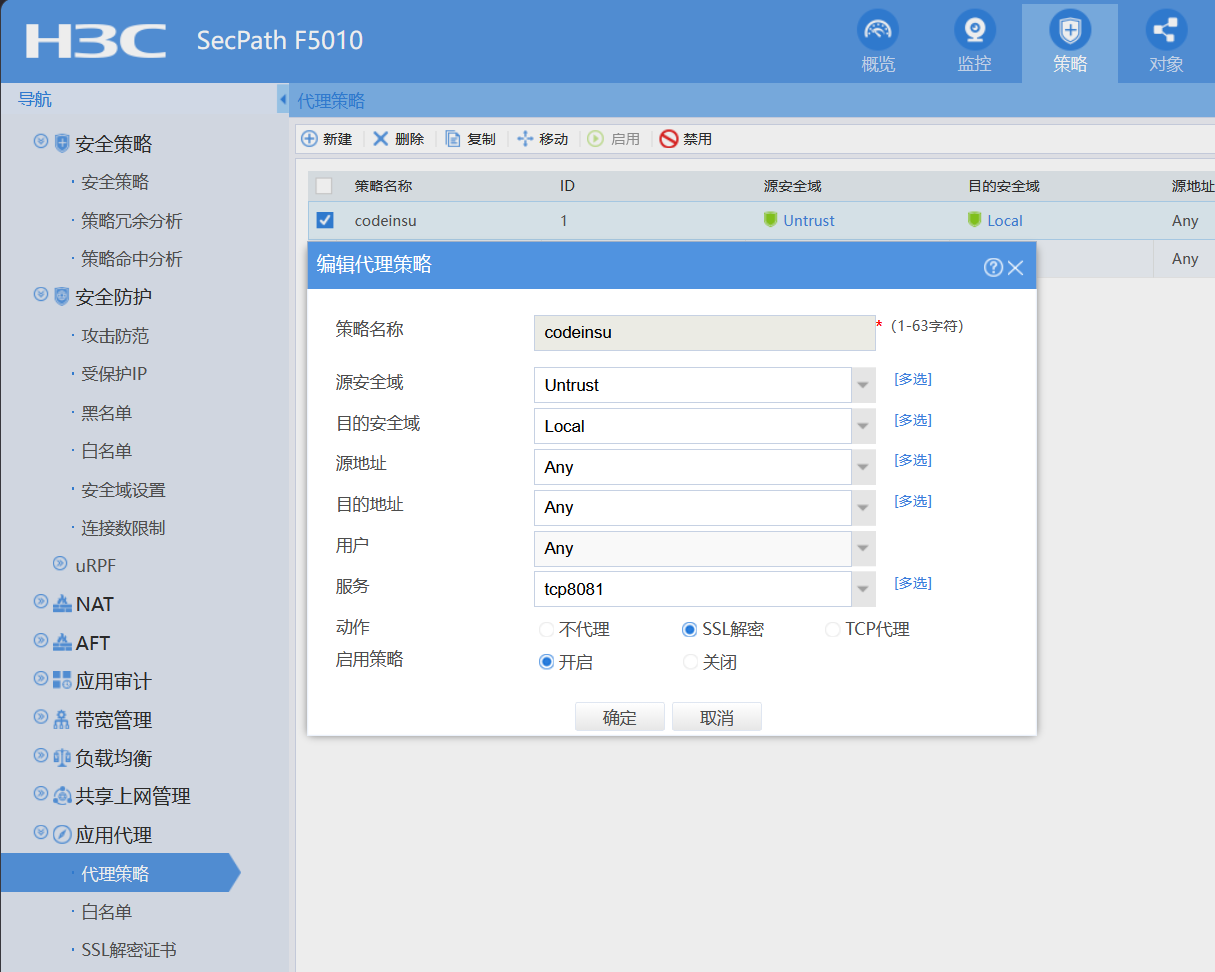
进入 策略 → 应用代理 → 代理策略,新建策略。
源安全域:选择外网接口所在的安全域(如
Untrust)。目的安全域:选择
Local(因为防火墙需要终结 443 连接)。服务:选择
HTTPS(443)。动作:选择
SSL 解密。保护模式:选择
Server(保护内网服务器)。
3. 配置 NAT Server(可选,如需映射到内网)
如果你的 HTTPS 服务器在内网,且需要将公网 443 端口映射到内网服务器的 80 端口(解密后以 HTTP 转发),则进入 网络 → NAT → NAT Server 进行配置。
4. 放行安全策略
最后,需要创建安全策略,放行从 Untrust 到 Trust 域,目的为内网服务器 IP、服务为 HTTP(80) 的流量,确保解密后的流量能到达服务器。
按我现在的设备界面配置完成后,似乎pki中的证书,并没有和SSL解密关联起来
谢谢,山山而川,我想我的需求是您的解决办法,我的目的是要SSL卸载和终结,数据流到防火墙解密后,内部还有waf进行防护,但是我的策略-应用代理-代理策略中,没有您描述的,保护模式和本地证书选项,我应该如何处理,另外我在最后附上了配置页面的图片
按我现在的设备界面配置完成后,似乎pki中的证书,并没有和SSL解密关联起来
一、支持情况
H3C SecPath系列防火墙(如F1000、M9000等)支持SSL卸载功能,可对HTTPS加密流量进行解密,解密后再进行入侵防御(IPS)等业务的检测。产品规格中也明确支持HTTPS代理、SSL卸载,可对解密后的HTTPS加密流量进行内容检测与过滤、审计和攻击防护。
二、操作步骤概述
SSL卸载的配置涉及证书导入、SSL卸载策略配置等步骤,可参考中的操作说明:
导入服务器证书及私钥
在防火墙Web界面中,进入“对象 > PKI > 证书”菜单,导入HTTPS服务器对应的证书和私钥。证书须与域名绑定,否则浏览器访问时可能提示不受信任。配置SSL卸载策略
在Web界面配置SSL卸载(或SSL代理)策略,引用已导入的证书,并指定需要解密的HTTPS流量。关联IPS策略
配置安全策略或IPS策略,对解密后的流量进行入侵防御检测。如文档所述:设备将对HTTPS流量进行SSL解密,解密后再进行入侵防御业务的检测。生效配置
对SSL卸载的新增、删除、编辑操作均需要点击“生效”按钮才能生效,建议所有配置完成后,在合适的时间统一进行生效。
三、注意事项
- 若现场使用国密算法(SM2/SM4等),需确保证书、密钥对名称与PKI domain中的配置一致,否则可能报错
Can't match an available PKI domain。 - 若需要同时对URL进行过滤,HTTPS流量必须配置SSL解密策略后,URL过滤才能生效。
- 若需阻断或过滤特定HTTPS域名,需在SSL解密策略中配置相应规则,并导入CA根证书到终端浏览器。
总结:H3C SecPath防火墙(三层模式)支持SSL卸载,操作流程为:导入证书 → 配置SSL卸载策略 → 关联IPS业务 → 生效配置。具体Web界面菜单路径以设备实际版本为准。
编辑答案

亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明