下行交换机sw3 ping m-lag交换机中一台ipv6虚地址通,ping另一台不通
- 0关注
- 0收藏,50浏览
问题描述:
下行交换机sw3 ping sw1的 99:2:1::3 可以通 ping sw2的 99:2:1::4 不通 麻烦大佬帮忙看下是因为什么?
但是ping sw1的 99.2.1.3 和 sw2的99.2.1.4 都可以通
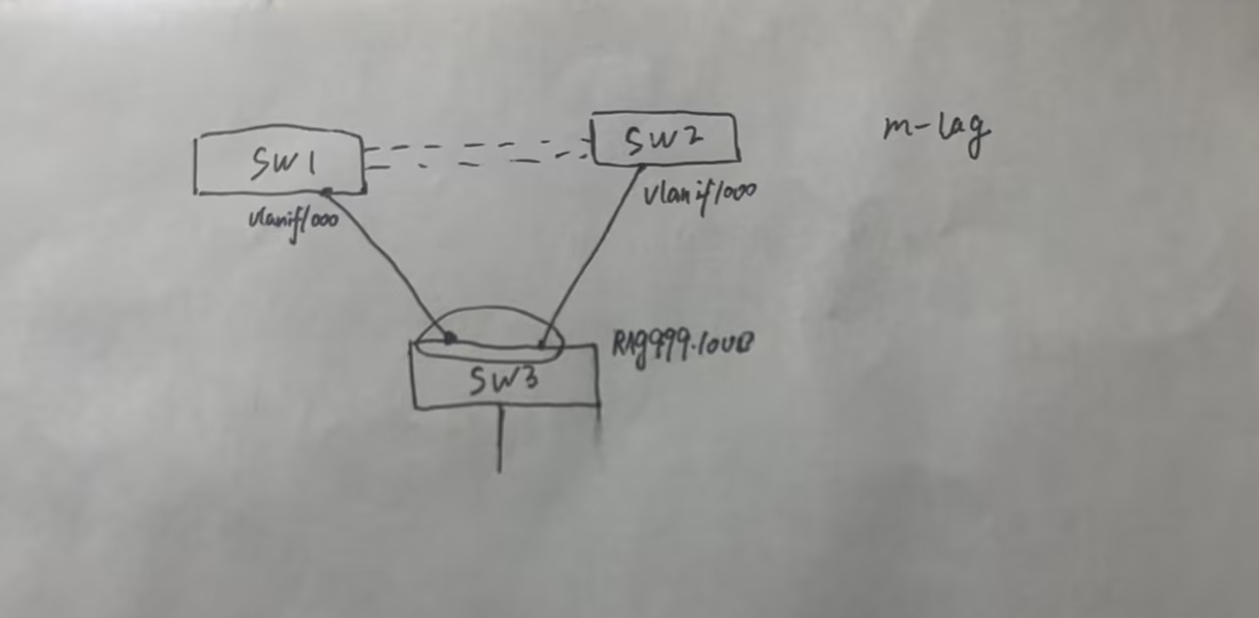
具体配置如下
SW3
interface Route-Aggregation999.1000
ip address 99.2.1.1 255.255.255.0
ospf 200 area 0.0.0.0
ospfv3 200 area 0.0.0.0
ipv6 address 99:2:1::1/64
sw1和sw2组成m-lag
sw1
interface Vlan-interface1000
ip binding vpn-instance changsha_down
ip address 99.2.1.2 255.255.255.0
ospf 2014 area 0.0.0.0
ospf peer sub-address enable 99.2.1.3
ospfv3 2014 area 0.0.0.0
port m-lag virtual-ip 99.2.1.3 255.255.255.0 active
port m-lag ipv6 virtual-ip 99:2:1::3 64 active
port m-lag ipv6 virtual-ip FE80:2::3 link-local
mac-address 0004-0004-0004
ipv6 address 99:2:1::2/64
sw2
interface Vlan-interface1000
ip binding vpn-instance changsha_down
ip address 99.2.1.2 255.255.255.0
ospf 2014 area 0.0.0.0
ospf peer sub-address enable 99.2.1.4
ospfv3 2014 area 0.0.0.0
port m-lag virtual-ip 99.2.1.4 255.255.255.0 active
port m-lag ipv6 virtual-ip 99:2:1::4 64 active
port m-lag ipv6 virtual-ip FE80:2::4 link-local
mac-address 0004-0004-0004
ipv6 address 99:2:1::2/64

DAD冲突,或者ND表象冲突:
排查命令
- sw2 上看地址状态,是否有
DUPLICATE:
display ipv6 interface Vlan-interface 1000- sw3 上看 ND 表项:
display ipv6 neighbors | include 99:2:1重点看 99:2:1::4 是否 INCOMPLETE/STALE,MAC 是否为 0004-0004-0004。
- sw1、sw2 上看 M-LAG 状态和虚拟 IP 是否生效:
display m-lag verbose
display ipv6 neighbors vlan 1000- sw2 上抓一下 ND 报文:
debugging ipv6 nd packet处理建议(任选)
- 推荐:两台设备的 VLAN 接口 IPv6 地址改成不同的,比如 sw1 用 ::2、sw2 用 ::5,与 IPv4 的做法区分开。
- 或者:在两台的 VLAN 接口上关闭 DAD:
ipv6 nd dad attempts 0sw3上能查到表项 <sw3>dis ipv6 neighbors all | in 99:2: 99:2:1::2 0004-0004-0004 N/A RAGG999.1000 STALE D 642 99:2:1::3 0004-0004-0004 N/A RAGG999.1000 STALE D 1723 99:2:1::4 0004-0004-0004 N/A RAGG999.1000 STALE D 163
没太理解ipv6地址改成不同的是啥意思?我现在的虚地址不就是不同的吗?
在两台的 VLAN 接口上关闭 DAD: -----这个试了不行 没效果

核心问题:两台 M-LAG 的 Vlanif1000 配置了完全相同的 MAC 地址
0004-0004-0004,导致 IPv6 ND(邻居发现)地址解析异常;而 IPv4 的 ARP 可以正常工作,所以 IPv4 ping 两个虚拟 IP 都通,IPv6 只能通其中一台。
原理对比(IPv4 ARP vs IPv6 ND)
- IPv4(ARP)
ARP 应答只看虚拟 IP,M-LAG 双活场景允许两台设备使用同一个虚拟 MAC,SW3 发 ARP 请求,两台设备都能处理,ARP 回应正常,所以
99.2.1.3、99.2.1.4都能通。 - IPv6(ND/NS/NA)
IPv6 邻居发现(NS/NA 报文)对 MAC 冲突更敏感:
- SW3 ping
99:2:1::4,发送 NS 报文请求99:2:1::4对应的 MAC; - SW1、SW2 的 Vlanif1000 MAC 完全一样;
- SW1 收到 NS 报文,发现目的 IPv6 不是自己的 ipv6 virtual-ip,但是二层源目的 MAC 匹配,会干扰 ND 应答;
- NS 报文上送到两台 M-LAG 设备,两台设备同时收到 NS,SW2 想要回复 NA,但 SW1 也收到这个 NS 报文,引发 ND 处理冲突,NA 报文异常,SW3 学不到
99:2:1::4的邻居条目,ping 不通。
- SW3 ping
H3C 官方 M-LAG 双活网关约束:如果是两个独立的 virtual-ip(不是同一个双活网关 IP),不能配置完全相同的 mac-address;同 MAC 只适合同一个共享网关 IP的双活场景。 你现在是两个独立虚 IP:SW1 虚 IP
99:2:1::3,SW2 虚 IP99:2:1::4,各自独立 active,不能共用同一个 MAC。
配置错误点
sw1 Vlan-interface1000
mac-address 0004-0004-0004

sw2 Vlan-interface1000
mac-address 0004-0004-0004
✅ 正确做法:SW1 和 SW2 的 Vlanif1000 使用不同 MAC 地址。
注意:只有当 M-LAG 作为同一个共享网关(两台配相同 virtual-ip),才要求两边 Vlanif 配置相同 mac。你这个场景是两台各有独立 virtual-ip,不能共用 MAC。
另外两个需要核查的点
- VPN 实例影响
Vlanif 绑定了
vpn-instance changsha_down,确认:- 两台 M-LAG 的 VPN 实例配置完全一致;
- OSPFv3 进程在 VPN 实例内正常发布网段,OSPFv3 邻居正常建立;
display ospfv3 peer确认 SW3 和 SW1、SW2 的 OSPFv3 邻居都起来。
- ND/ICMPv6 是否被过滤 在 SW1/SW2 上确认没有 ACL 拦截 ICMPv6(NS/NA/Echo request/echo reply 报文)。 IPv4 ping 通,不代表 ICMPv6 放行。
修复操作
- 修改其中一台 Vlanif 的 mac 地址,两边不要相同
# SW2 Vlan-interface1000修改,换一个mac,不要和SW1相同 interface Vlan-interface1000 undo mac-address 0004-0004-0004 mac-address 0004-0004-0005 - 在 SW3 上清除 IPv6 邻居表,重新触发 ND
reset ipv6 neighbors - 重新 ping
99:2:1::4测试
可选排查命令(定位 ND 问题)
# SW3查看ipv6邻居表,看::4的状态
display ipv6 neighbors

# 在SW1/SW2打开debug看NS/NA报文
debugging nd packet
terminal debugging
terminal monitor
看 ping 的时候,SW2 是否发出 NA 回应报文,SW1 是否收到并干扰该 NS 报文。
补充说明
你的 M-LAG 配置模式是双独立三层网关(每台设备各自一个 virtual-ip active),不是标准 M-LAG 共享网关(两台同一个 virtual-ip)。 这种部署模式下,两个 Vlanif 不能配置相同 mac,这是 IPv6 ND 协议限制,IPv4 ARP 无此限制,正好对应你现象:IPv4 双 IP 都通、IPv6 一个通一个不通。
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
在两台的 VLAN 接口上关闭 DAD: -----这个试了不行 没效果