ACG WEB RADIUS 认证
- 0关注
- 0收藏,38浏览


1. 关联“认证域”与“RADIUS方案”
这是核心配置。用户输入用户名后,ACG通过域名(或默认域)匹配到对应的认证域,在该域下调用指定的RADIUS服务器进行认证。
Web UI 路径:
1. 登录 ACG。
2. 进入 “策略配置 > 用户认证 > 认证域”。
3. 点击或编辑 default 域(或工程部专用的域)。
4. 在“RADIUS方案”下拉框中,选择已配置好的指向工程部RADIUS服务器的方案。
关键命令行(参考):
domain default
radius-scheme [RADIUS方案名]
2. (可选) 通过“用户分组”或“SSID”关联
如果是按部门划分了不同的VLAN/SSID:
认证策略: 在 “策略配置 > 用户认证 > 认证策略” 中,匹配源VLAN/SSID为工程部的流量,引用上述的认证域。
总结: 通常是在 “认证域 (Domain)” 里绑定的 RADIUS 方案。请先查看配置的认证域配置。

组网:
- 财务部 172.16.1.0/24:本地 Web 认证(账号在 ACG 本机)
- 工程部 172.16.2.0/24:RADIUS Web 认证(账号在外置 RADIUS 服务器 172.16.0.10)
- 生产部 172.16.3.0/24:LDAP Web 认证(账号在外置 LDAP 服务器 172.16.0.20)
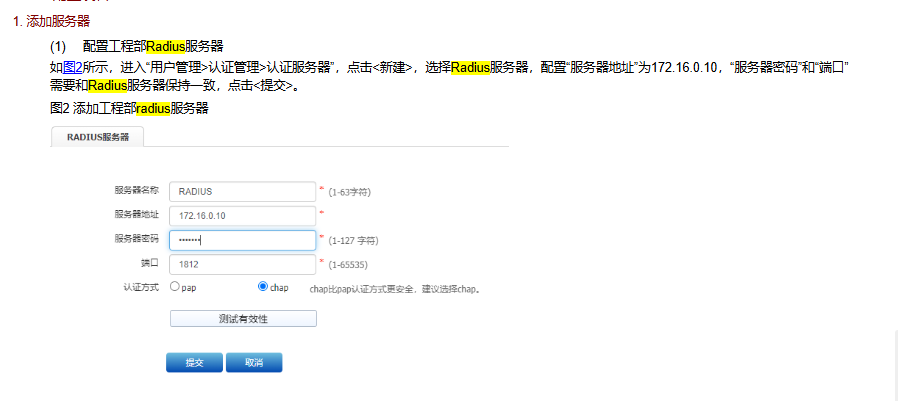
1、先添加服务器对象(仅仅是录入服务器参数,此时还没有绑定任何网段)
菜单:用户管理 > 认证管理 > 认证服务器
- 新建 RADIUS 服务器:填入 172.16.0.10、密钥、端口
- 新建 LDAP 服务器:填入 172.16.0.20、BaseDN、cnid、绑定账号密码
这里只是把服务器信息录入设备,这里不做网段关联。
2、【关键点】全局开启第三方认证(这个就是绑定动作!)
菜单:用户管理 > 认证管理 > 高级选项 > 全局配置
- 如果要做 RADIUS 认证:第三方认证选择刚才建好的 RADIUS 服务器
- 如果要做 LDAP 认证:第三方认证选择刚才建好的 LDAP 服务器
⚠️限制:R6618 这个版本全局只能同时激活一类第三方服务器,不能同时全局启用 RADIUS+LDAP。 👉所以官方文档这个案例实际是分步测试: 1)测试工程部 RADIUS:全局第三方选 RADIUS 服务器,工程部网段的认证策略触发,走 RADIUS; 2)测试生产部 LDAP:把全局第三方改成 LDAP 服务器,生产部网段策略触发,走 LDAP; 3)财务部网段策略:本地 Web 认证,不受全局第三方服务器配置影响,优先本地账号校验。
3、认证策略用源地址对象区分网段
菜单:用户管理 > 认证管理 > 认证策略
- 财务部策略:源 = 财务部地址对象,认证方式 = 本地 WEB 认证 → 查 ACG 本地用户库
- 工程部策略:源 = 工程部地址对象,认证方式 = 本地 WEB 认证 → 因为全局第三方是 RADIUS,该网段触发 web 认证时,账号密码转发给 RADIUS 服务器校验
- 生产部策略:源 = 生产部地址对象,认证方式 = 本地 WEB 认证 → 全局第三方切到 LDAP,就转发给 LDAP 服务器校验
❗注意:认证策略页面没有 “选择 RADIUS/LDAP 服务器” 下拉框!! 很多人在这里找不到配置项,就是这个原因。
- 认证方式统一写的都是【本地 WEB 认证】,不是 “RADIUS‑web 认证”;
- 是全局第三方配置决定 “本地 web 认证” 是查本机,还是转发给外部 RADIUS/LDAP。
现实场景痛点:如果我需要同时存在:A 网段走 RADIUS1,B 网段走 RADIUS2?
R6618 版本“本地 WEB 认证(user‑policy)不支持每条策略绑定不同 RADIUS 服务器”,全局只能选一台第三方服务器,不能实现不同网段分别调用不同 RADIUS 服务器。
两种解决办法
- Portal‑Server 认证模式(推荐多服务器场景)
使用
Portal Server认证方式,新建多个 Portal‑Server 对象,每个 Portal‑Server 绑定不同 RADIUS 服务器组;然后不同网段的认证策略分别选择不同的 Portal‑Server,实现不同网段对接不同 RADIUS。 - 业务上合并:把多个 RADIUS 账号全部汇总到同一台 RADIUS 服务器,ACG 全局只配置这一台 RADIUS。
排错检查命令行,确认当前生效的第三方服务器
display user-policy config
show running-config | include radius-server
查看配置片段:
radius-server Radius 172.16.0.10 secret xxx 1812
user-policy listen authentication disable
user-policy redirect-mode html-refresh
# 下面这条代表全局第三方启用的是Radius服务器
user-policy third-party-auth radius Radius
当
user‑policy third‑party‑auth radius xxx存在时,所有匹配 “本地 web 认证” 的网段,没有本地用户匹配的情况下,就会把账号密码扔给该 RADIUS 服务器。 如果配置user‑policy third‑party‑auth ldap xxx,就转发 LDAP;没有 third‑party‑auth 配置,则全部校验本地用户。
总结文档案例容易踩坑的 3 点
- 认证策略全部写 “本地 WEB 认证”,不是 RADIUS‑web;RADIUS/LDAP 是在高级选项全局绑定,不在认证策略页面选。
- R6618 全局同一时间只能激活一类第三方服务器(RADIUS 或 LDAP 二选一,不能同时生效),官方案例是分步测试效果。
- 财务部本地用户优先级:如果工程部网段,ACG 上也创建了同名本地用户,则优先匹配本地用户,不会去 RADIUS 校验。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论