问
f1000-ai-25 防火墙安全策略和安全防护不生效
1小时前提问
- 0关注
- 0收藏,49浏览


已采纳


原理说明(V7 防火墙)
- 安全策略(域间包过滤):仅对三层转发流量生效 二层桥转发的报文,不经过安全策略会话建立流程,域间安全策略直接跳过,报文二层透传,策略放通 / 阻断全部无效。
- 攻击防范(泛洪防范):虽然可以应用在安全域 Untrust,但二层模式下有巨大限制 泛洪防范是基于IP 会话 / IP 统计;二层透明模式流量如果是跨桥转发,流量不会经过会话检测引擎,泛洪防御无法拦截,攻击报文直接穿透打到内网。
你 Web 界面攻击防范策略 “应用于 Untrust” 只是配置挂载,但二层转发流量不走安全业务引擎,防护不触发。
一句话总结:接口二层模式(透明桥),域间安全策略失效;泛洪 DDoS 防护也无法正常拦截流量。
两种解决方案(二选一)
方案 A【推荐,标准出口防火墙部署】:改成三层模式(路由模式)
- 将 GE1/0/0、GE1/0/1 从二层模式改成三层路由接口,配置 IP 地址,把内网网关放在防火墙 Trust 接口。
- 接口加入 Trust/Untrust 域。
- 安全策略:配置
source-zone untrust destination-zone trust的域间策略,此时策略生效。 - 攻击防范策略:应用于 Untrust 域,SYN/ACK 泛洪防护正常工作,攻击流量进入防火墙会做 IP 统计、超限拦截。
优点:安全策略、攻击防范、NAT、IPS/AV 全部功能完整可用,是防火墙标准工作模式。
方案 B:保留二层透明桥模式(不改组网,仅做有限防护)
⚠️注意:透明模式下域间安全策略依然无效!只能使用下面两类防护,不能靠域间策略拦截 IP 流量。
- 单包攻击防范:单包类攻击(Ping of death、非法 TCP 标志、IP 欺骗等)二层模式下可以生效。
- 泛洪类 Flood 防护(SYN Flood)透明模式局限性 透明桥的泛洪防护,仅保护【防火墙本机 IP】,不能保护内网后端服务器 IP,这就是你现在看到:攻击直接打到内网服务器,泛洪策略不拦截。
透明模式下泛洪防护无法对桥后面内网 IP 做 pps 统计,所以你配置的 SYN 阈值 50pps,不会对内网服务器生效。
- 二层模式想要做访问控制:不能用安全策略,只能使用 ACL + 桥过滤(bridge packet-filter),在桥接口入方向应用 ACL 过滤报文。
针对你当前 Web 配置的问题点
- 攻击防范策略:泛洪防范里【受保护 IP 列表为空】! 就算三层模式,受保护 IP 不添加内网服务器 IP,泛洪策略也不会保护内网主机。
✅操作:泛洪防范配置页面,【受保护 IP】→新建,填入内网服务器 IP。泛洪是针对目标 IP 做速率统计,不填受保护 IP,防护对象不存在。
- 二层模式下,“检测所有 IP 地址” 这个勾选框,在透明桥场景不生效,仅三层模式有效。
- 安全策略:不要继续在透明模式下配置域间安全策略,二层流量不走域间包过滤。
快速排查命令行验证
#查看接口工作模式
display interface GigabitEthernet 1/0/1
#查看桥组信息,确认当前是透明桥
display bridge
#查看域间策略命中计数(二层转发,hit计数永远0)
display security-policy rule hit-count
#查看攻击防范统计,看是否有攻击命中
display attack-defense statistics flood
如果
hit-count=0,代表报文根本没有匹配安全策略。
故障现象解释你遇到的问题
攻击直接打到内网:Untrust 侧攻击流量进入 GE1/0/1,二层桥转发直接从 GE1/0/0 转发内网,不经过会话建立、不经过安全策略检查、泛洪 Flood 无法统计后端服务器 IP 报文速率,所以不拦截。单包攻击(畸形报文)可以拦,SYN/ACK 泛洪拦不住。
建议实施顺序
- 评估组网是否允许改成三层路由模式(优先推荐,完整安全能力);
- 如果必须保留透明桥:放弃域间安全策略,改用 bridge packet-filter ACL 做访问控制;明确:透明桥无法保护内网服务器抵御 SYN Flood 这类泛洪攻击;
- 若坚持透明 + 防 DDoS 泛洪:需要在前端额外部署 DDoS 引流清洗设备。
补充避坑
- 透明模式桥转发,IPS、AV、流量审计等深度安全功能同样无法生效,只有单包攻击防范可用。
- 泛洪攻击防范:只在流量经过防火墙三层会话的时候,才可以对内网服务器 IP 做 pps 限速。
大概就是力荐使用3层模式是吧
zhiliao_QhzhoV
发表时间:1小时前

什么都不会的网络工程师
七段
你也没调用防病毒和入侵防御,然后你策略也是any,最好优化一下写明细
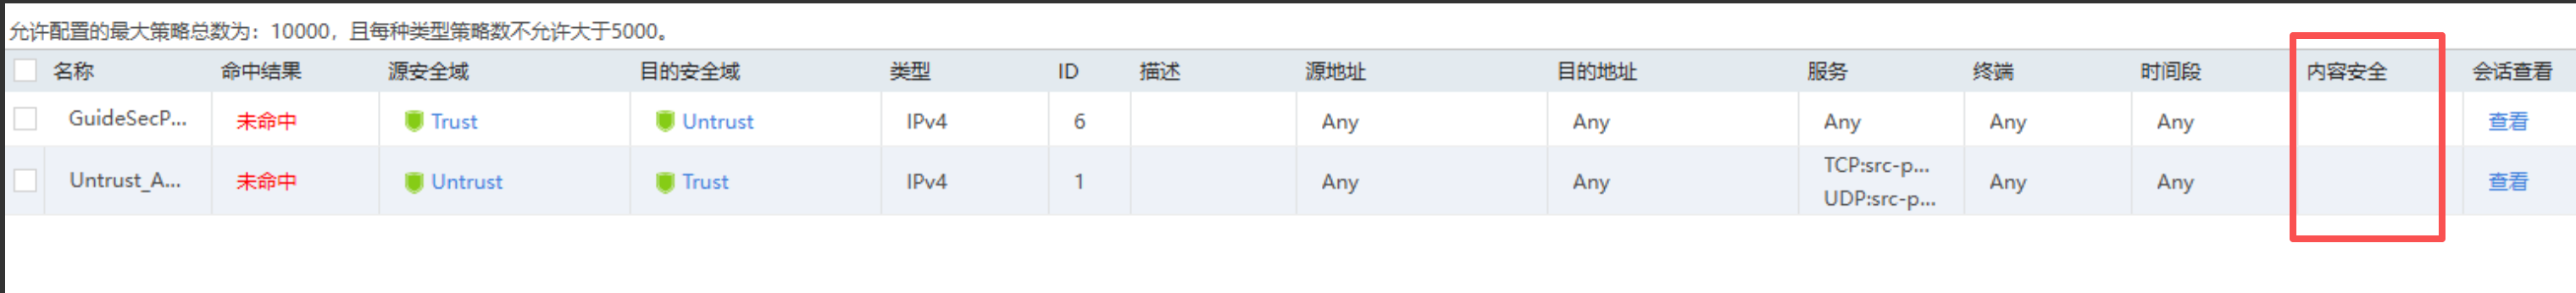
服务那里只开放了几个端口别的端口,没开放的端口是默认拒绝吗,内容安全那里我看了好像全部是需要lic 我只需要防火墙的基础的ddos洪流防御和synCOOKIE功能
zhiliao_QhzhoV
发表时间:1小时前

zhiliao_Gixe
九段
请按以下步骤排查F1000-AI-25(C710-R9660P55)安全策略与防护不生效问题:
1. 确认接口域及基本配置
检查接口是否加入安全域:display security-zone
确认域间/域内策略默认动作是允许还是拒绝:display security-policy ip default
检查接口路线是否连通,流量是否确实经过防火墙。
2. 检查攻击检测与防护配置
确认攻击防范已开启:display attack-defense policy(通常在Trust/Untrust域调用)。
确认IPS/AV特征库是否升级并在安全策略中引用:display security-policy ip rule 查看策略中是否启用了 profile。
3. 排查流量路径与状态
查看会话表确认流量经过的区域:display session table verbose
检查统计信息:display security-policy ip statistics 看是否有匹配计数。
4. 常见原因
接口未划域:流量被视为“零段”(Local)处理,未受域间策略限制。
策略默认Permit:未匹配到具体规则时直接放行了。
虚拟化Context:确认是否在正确的Context下配置。
*关键配置检查命令:*
display ip interface brief, display security-zone, display security-policy ip, display attack-defense policy
建议先将域间默认策略改为Deny,并确保所有业务接口严格划入Trust/Untrust/DMZ等区域。
编辑答案
➤


✖
亲~登录后才可以操作哦!
确定
✖
✖
你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
✖
举报
×
侵犯我的权益
>
对根叔社区有害的内容
>
辱骂、歧视、挑衅等(不友善)
侵犯我的权益
×
侵犯了我企业的权益
>
抄袭了我的内容
>
诽谤我
>
辱骂、歧视、挑衅等(不友善)
骚扰我
侵犯了我企业的权益
×
您好,当您发现根叔知了上有关于您企业的造谣与诽谤、商业侵权等内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到 pub.zhiliao@h3c.com 邮箱,我们会在审核后尽快给您答复。
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
抄袭了我的内容
×
原文链接或出处
诽谤我
×
您好,当您发现根叔知了上有诽谤您的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
对根叔社区有害的内容
×
垃圾广告信息
色情、暴力、血腥等违反法律法规的内容
政治敏感
不规范转载
>
辱骂、歧视、挑衅等(不友善)
骚扰我
诱导投票
不规范转载
×
举报说明
大概就是力荐使用3层模式是吧