防火墙SSL VPN登录报错
- 0关注
- 0收藏,22浏览
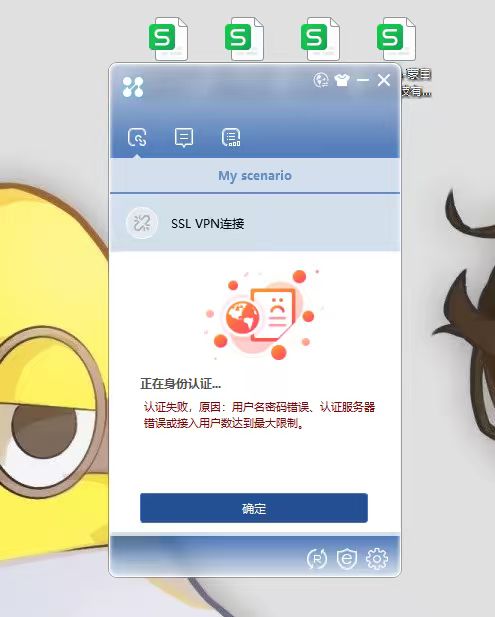


1. License状态:确认SSL VPN功能的License是否过期或失效。
2. 资源阈值:检查当前在线用户数是否已达到设备的最大License并发数限制。
3. 时间有效性:验证设备系统时间是否准确,以及证书是否在有效期内。
4. 终端兼容性:尝试更换浏览器(建议使用Chrome或Edge的兼容模式)或清理浏览器缓存/COOKIE。
5. 设备连通性:从终端Ping防火墙外网口,确认网络层可达,且未被中间链路ACL拦截。
关键排查命令:
display license:查看License状态。
display sslvpn online-user:查看当前在线用户。
display clock:查看系统时间。
display pki certificate domain <域名>:查看证书有效期。
暂无评论

1、先查 SSL VPN 在线会话,判断是否用户数满 / 账号多开
#查看所有SSL VPN在线用户
display sslvpn online-users
#单独查看该账号在线会话
display sslvpn online-users user 账号名
两种场景:
1)该账号已经在别的设备在线:实例配置了max-onlines单账号最大并发登录数,账号在其他电脑没有正常下线,会话残留,新连接拒绝。
处理:踢掉旧会话
force-logout user-name 账号名
2)SSL VPN 网关整体在线用户达到 License 上限:防火墙 SSL VPN 授权并发数耗尽,新用户无法接入。
display license
display sslvpn gateway
查看网关max-online-users,对比当前在线总数。
2、检查本地账号是否被密码防暴力破解锁定(高频!密码正确但是账号黑名单锁定)
连续输错密码触发防暴力破解黑名单,就算密码正确也提示认证失败。
display password-control blacklist
看到账号标记 lock,就是锁定。 清除黑名单解锁:
reset password-control blacklist user-name 账号名
同时核对本地用户属性:用户必须是网络接入用户,service-type sslvpn,账号没有被手动 block。
display local-user 账号名
3、如果是远端 RADIUS/LDAP/iMC 认证(不是本地账号):认证服务器错误
- 检查防火墙到 RADIUS/LDAP 服务器网络连通性;
- 查看 RADIUS 服务器状态,服务器不可达会被防火墙标记 block,认证直接失败;
display radius-server
- 核对服务器密钥、端口、共享密钥,服务器上账号状态是否正常、账号是否过期;
远端认证服务器宕机 / 不通,客户端就会弹出这个统一报错。
4、查看 SSL VPN 实例与 AAA 域配置
display sslvpn context
display domain
确认 SSL VPN 上下文绑定的 AAA 域正确;资源组配置正常。
5、临时测试缩小范围
- 换一台电脑 iNode 客户端登录测试,排除本地 iNode 客户端缓存、证书问题;
- 新建一个测试本地 SSL VPN 账号,测试登录。
- 测试账号能登录:原账号问题(锁定 / 多会话)
- 测试账号也报同样错误:SSL VPN 整体 License 满、认证服务器故障。
6、开启 AAA 调试,抓取真实认证失败原因(故障复现的时候开,排查完 undo debugging all)
terminal monitor
terminal debugging
debugging aaa all
看调试输出,能看到真实失败原因:RADIUS 超时、账号锁定、拒绝接入等,比弹窗提示精准很多。⚠️生产环境谨慎使用。
快速故障分类总结
- 别的设备登录了该账号,会话没正常下线 →
force-logout user-name踢掉旧会话,优先排查这个(昨天正常今天最常见) - 多次输错密码,账号被密码控制黑名单锁定 → reset password-control blacklist 解锁账号
- 远端 RADIUS/LDAP 服务器宕机 / 不通,认证服务器异常 → 排查服务器连通性和 RADIUS 配置
- SSL VPN 总在线用户达到 License 授权上限 → 清理在线用户或者扩容 License
常见误区
❌ 弹窗提示有 “用户名密码错误”,就一定是密码问题:这是 iNode 客户端的合并提示,服务器不可达、账号锁定、用户数满,都会返回这个统一报错。 ❌ 关闭客户端直接重连不算下线:电脑异常关机、断网,防火墙 SSL VPN 会话会保留一段时间,账号会话不会自动释放。
一句话总结:优先执行display sslvpn online-users user xxx,确认账号是否残留在线会话,用 force-logout 踢掉旧会话;其次检查password-control blacklist账号是否被锁定;远端认证场景检查 RADIUS 服务器连通状态。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论