6520X-54HF-EI 关闭http和https服务后,但未生效
- 0关注
- 0收藏,81浏览


1. 确认命令正确性
完整命令应为:
undo ip http enable
undo ip https enable
注意https后需有空格,且需在系统视图下执行。部分版本可能需先关闭对应服务再禁用协议:
undo ip http server enable
undo ip https server enable
2. 检查当前配置
执行display current-configuration | include http查看HTTP/HTTPS相关配置是否已删除。若仍存在ip http enable或ip https enable,说明命令未生效,需重新执行并保存配置(save force)。
3. 验证服务状态
使用display tcp查看监听端口:HTTP默认80,HTTPS默认443。若端口不再监听,说明服务已关闭。
更直接的方法:display ip http和display ip https(部分版本支持),查看服务状态是否为Disabled。
从客户端测试:浏览器访问http://设备IP和https://设备IP,若无法连接则服务已关闭。
4. 可能原因及处理
命令未保存:执行save force后重启验证。
版本差异:某些版本需使用undo web server enable或undo ip http server。
配置残留:检查是否有其他HTTP/HTTPS相关配置(如ip http port),必要时恢复默认。
若以上无效,建议升级到最新版本或联系H3C技术支持。
暂无评论

一、根因说明
S6520X-EI 系列 V7 版本,RESTful HTTPS 默认开启,监听 443。
- ip https:设备 Web 网管页面服务
- restful https:设备 API 接口,独立进程,端口固定 443,就算关闭 web 管理,RESTful 还在监听 443。
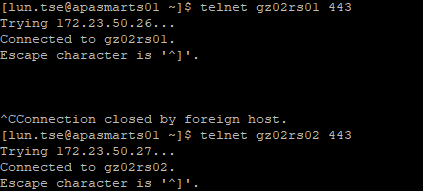
telnet 测试:TCP 三次握手成功(端口侦听存在),但 telnet 不是 https 客户端,发送普通文本,RESTful 服务识别非法报文,直接关闭 TCP 连接,所以出现
Connected ... Connection closed by foreign host,和你截图现象完全匹配。
补充:部分版本还有
autodeploy url自动部署服务,也会占用 443。
二、全套关闭命令(消缺使用)
system-view
#关闭web管理http/https
undo ip http enable
undo ip https enable

#关闭RESTful https(核心!释放443端口)
undo restful https enable
#如果不需要restful http一并关闭
undo restful http enable

#关闭自动部署autodeploy(如果存在)
undo autodeploy url enable

save
保存配置后,已经建立的 TCP 连接不会立刻消失;等待现有连接老化,或者直接重启交换机,端口监听条目清除。
三、验证服务是否关闭,分 4 种验证手段(不止 display tcp)
1、查看服务本身状态(优先,最权威)
#查看Web管理http/https状态
display ip http
display ip https

#查看RESTful状态,确认restful https已经disable
display restful
2、查看 TCP 端口监听(确认端口是否 LISTEN)
#简略查看
display tcp
#详细,可以看到每个监听端口对应的内部服务名称,定位谁占用443
display tcp verbose
输出里面找到本地端口 443,会标注是 RESTFUL-HTTPS。
3、网络侧验证(你现场 telnet 这种方式)
#Linux:telnet 交换机IP 443
#或者用openssl s_client测试真实https握手(更专业,等保推荐)
openssl s_client -connect 172.23.50.26:443
关闭成功后,直接提示连接拒绝Connection refused,不再出现 Connected。
4、浏览器访问验证
https://交换机IP,浏览器无法建立连接,代表 web 管理关闭。
四、重要排坑提醒
- 仅 undo ip https enable,无法关闭 RESTful 的 443 端口,很多等保整改踩这个坑。ip https 和 restful https 是两套独立服务,端口冲突共用 443。
- 修改配置后旧 TCP 会话不会立刻消失,display tcp 还能看到旧连接;新发起的连接才会应用新策略。
- 如果需要保留 RESTful 功能(自动化 / IMC 对接),无法释放 443 端口,只能修改 RESTful 端口:
system-view
restful https port 8443
将 RESTful HTTPS 改成 8443,释放 443。
4. 若配置完端口还在监听,检查display tcp verbose输出,确认占用进程。
五、给测评机构的说明模板(可选)
原扫描检出 443 端口监听,原因为设备 RESTful HTTPS API 服务占用 443 端口,并非设备 Web 管理 HTTPS 服务;已执行 undo restful https enable 关闭 RESTful HTTPS,同时执行 undo ip http/ip https 关闭 Web 管理服务,当前设备不再监听 TCP80、443 端口,Web 管理服务已禁用。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论