问
这个大概是什么问题引起的
56分钟前提问
- 0关注
- 0收藏,35浏览



现象解读
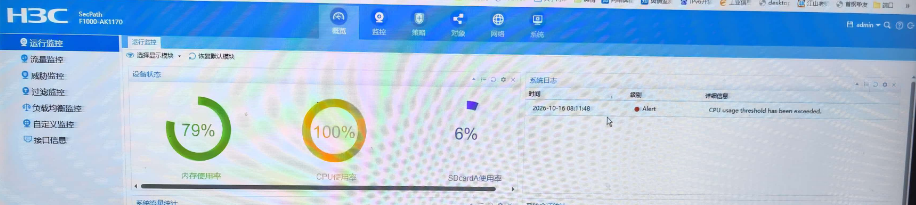
- 监控面板:CPU 100%,内存 79%,系统日志告警
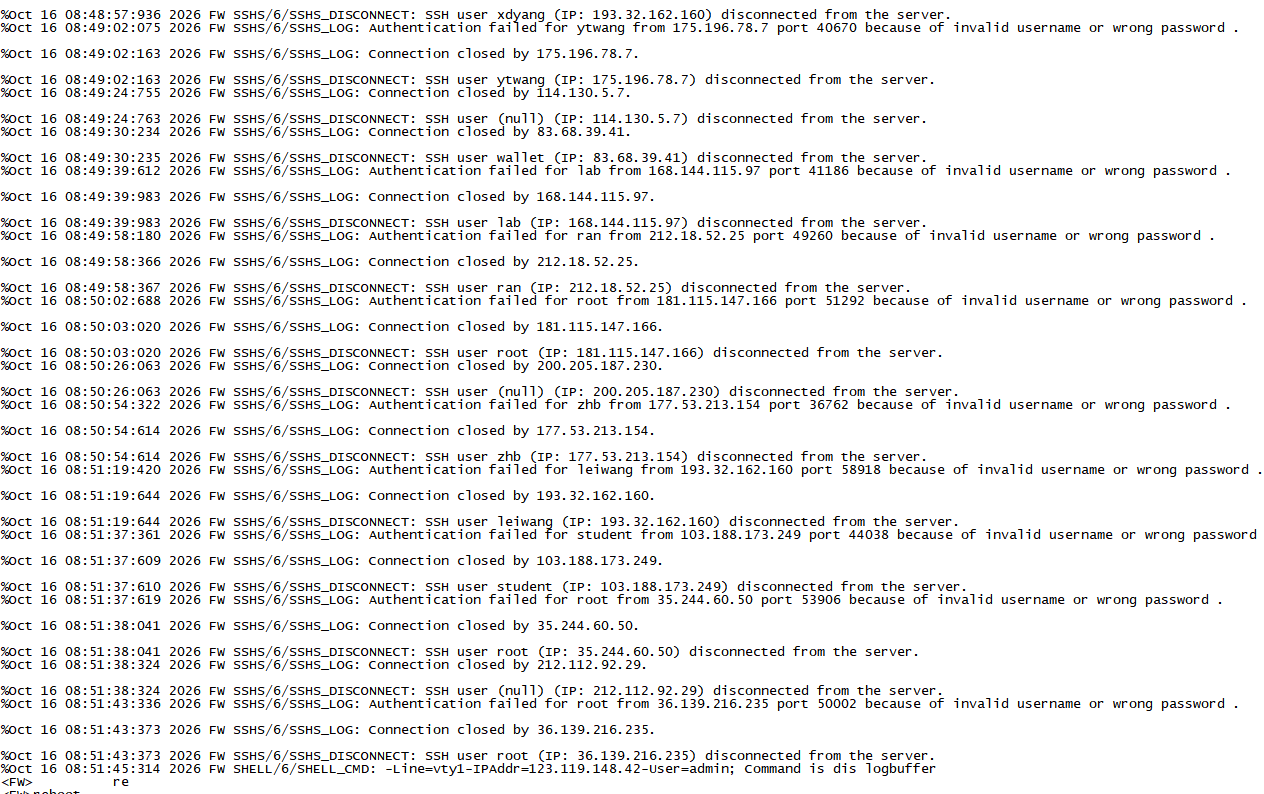
CPU usage threshold has been exceeded - 日志里大量外网 IP(175、114、83、168、212、181、200、177、103、35、36 等公网地址)持续尝试 SSH 登录,各种用户名:root、lab、ran、wallet、ytwang、student 等,全部提示
invalid username or wrong password(用户名 / 密码错误)。
黑客扫描全网,持续对 22 端口发起 SSH 连接握手 + 认证尝试;SSH 的密钥协商、AAA 认证、日志打印全部属于设备主控 CPU 软处理,大量并发爆破请求直接把 CPU 打满。
危害
- CPU 跑满后,防火墙策略、NAT、IPS/AV、报文转发性能严重下降,业务卡顿、丢包;
- 严重时 Web 页面打不开、SSH 管理登录卡顿甚至无法登录;
- 持续爆破存在被猜中密码、防火墙被拿下的高危安全风险。
立刻处理方案(按优先级)
1. 【最高优先级,根治】外网禁止访问防火墙 SSH 管理
防火墙管理服务(SSH/HTTPS)绝对不能放通外网访问,这是最核心问题。
- 安全策略:删除外网域 → 本地域,允许 SSH 的策略;只允许内网管理网段访问防火墙 SSH/WEB。
- 备选加固:修改 SSH 端口,不要使用默认 22 端口(治标,只能减少扫描,不能完全阻止)
ssh server port 2222
2. 开启 SSH 登录防暴力破解(V7 防火墙命令)
# 开启登录防攻击,5分钟内失败5次,拉黑源IP 10分钟
login attempt max 5
login block-for 600 attempt 5 within 300
3. 攻击防范,启用 CPU 防护
attack-defense enable
attack-defense cpu enable
4. 日志优化(大量日志打印也会额外消耗 CPU)
# 抑制重复的相同日志,减少CPU开销
info-center logging suppress duplicates
验证命令,确认 CPU 占用进程
display process cpu
display cpu-usage
display login block
执行后你会看到SSH、AAA、日志相关进程占用 CPU 最高。
后续安全建议
- 防火墙本地管理(SSH、Web),只信任内网管理 IP 段,用 ACL 限制;
- 管理账号设置高强度密码,不要使用 root/admin 弱账号;
- 不要把任何网络设备的 22、80、443 管理端口直接暴露在互联网;
- 可以在域间策略做黑名单,封禁攻击源 IP 段;也可开启 IPS 的 SSH 暴力破解特征阻断。
补充:和你前面的拓扑对应,这台 F1000-AK1170 是边界防火墙,外网(电信 / 联通)方向放通了到防火墙本机的 SSH,才会出现这个爆破攻击。
编辑答案
➤


✖
亲~登录后才可以操作哦!
确定
✖
✖
你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
✖
举报
×
侵犯我的权益
>
对根叔社区有害的内容
>
辱骂、歧视、挑衅等(不友善)
侵犯我的权益
×
侵犯了我企业的权益
>
抄袭了我的内容
>
诽谤我
>
辱骂、歧视、挑衅等(不友善)
骚扰我
侵犯了我企业的权益
×
您好,当您发现根叔知了上有关于您企业的造谣与诽谤、商业侵权等内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到 pub.zhiliao@h3c.com 邮箱,我们会在审核后尽快给您答复。
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
抄袭了我的内容
×
原文链接或出处
诽谤我
×
您好,当您发现根叔知了上有诽谤您的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
对根叔社区有害的内容
×
垃圾广告信息
色情、暴力、血腥等违反法律法规的内容
政治敏感
不规范转载
>
辱骂、歧视、挑衅等(不友善)
骚扰我
诱导投票
不规范转载
×
举报说明