M9000带宽管理突破限制阈值
- 0关注
- 0收藏,122浏览
问题描述:
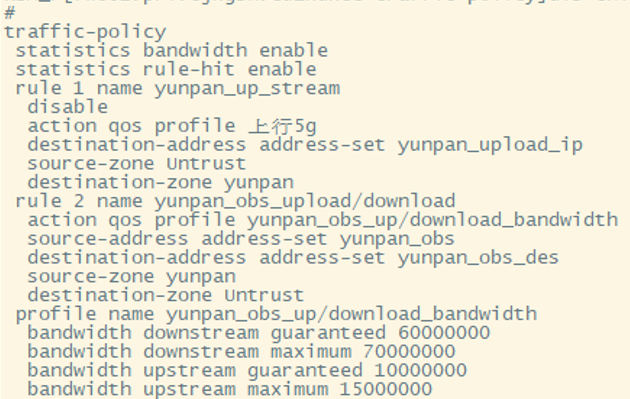
上面是防火墙的带宽管理功能,上传限制最大是15G

但是我有两个业务板卡都能处理我的流量,查看结果是每个业务板都是15G流量,那么是不是防火墙整机限制就是30G了,怎么才能整机对我的流量限制15G啊
- 2026-10-26提问
- 举报
-
(0)
排查与解决思路:
1. 确认业务板分布
查看流量是否均匀分担到两块业务板:
display interface brief 查看接口所在槽位
display session statistics slot X 查看各板会话与流量
2. 调整流量牵引方式
若流量经聚合口或ECMP,默认按流哈希分担到不同板,两块板各自限速。
可将业务流量强制牵引到单块业务板处理,例如调整聚合口哈希、使用主备方式或策略路由指定出接口所在板。
3. 带宽管理配置调整
在单块业务板上配置整机期望值15G,另一块板不参与业务转发或配置极小阈值。
或使用全局带宽管理策略,但M9000当前版本带宽管理仍以板为单位,无整机统一限速参数。
4. 版本确认
部分新版本支持整机带宽管理,建议升级到最新版本并查阅配套手册确认是否新增整机限速特性。
官网路径:新华三官网 → 支持 → 文档中心 → 安全 → M9000系列 → 配置指导 → 带宽管理
关键命令:
display bandwidth policy 查看带宽策略
display qos policy interface 查看接口限速应用
display device 确认板卡型号与槽位
若需严格整机15G,建议将业务收敛到单板或使用外部负载均衡设备统一限速。
- 2026-10-26回答
- 评论(0)
- 举报
-
(0)
✅ 你现在这个 traffic-policy + qos profile 带宽管理是单板独立计数、单业务板单独生效
你配置 bandwidth upstream maximum 15000000(15G),slot11、slot12 两块业务板各自独立维护一套令牌桶,每块板最多允许 15G,整机上限变成 15G+15G=30G,和你抓的统计现象完全吻合。
M9000 传统带宽管理(流量策略 profile)没有原生整机聚合令牌桶,默认按单板硬件独立管控,不跨板卡汇总统计。
两种实现【整机总共限 15G】的方案
方案 1:全局 CAR(推荐,全局 CAR 支持整机统一令牌桶)
传统 traffic-policy 带宽管理是板卡粒度;global CAR 是整机粒度共享同一个令牌池,可以实现整机总限速 15G
- 删掉当前这条 traffic-policy 里的 qos profile 限流动作,改用全局 CAR;
- 匹配同样的源 / 目的地址集 yunpan_obs /yunpan_obs_des;
- 配置 CAR:CIR=15000000 kbps,PIR=15000000 kbps;
注意:全局 CAR 是主控统一做令牌计数,跨业务板流量共享这一个桶,两块业务板流量加起来触达 15G 上限就会丢包,达成整机阈值控制。 缺点:全局 CAR 的带宽保障(guaranteed)能力弱于带宽管理 profile,适合只做最大限速场景,如果你还需要保障带宽,这个方案不合适。
方案 2:出口侧接口聚合限速(适合流量都从同一个聚合出口出去)
如果云盘 obs 流量统一从一组上行接口(聚合组)出防火墙:
- 在出口方向的聚合接口上配置 CBQ / 接口 CAR,在出接口做整形 shaping;
- 接口 shaping 是在出口处统一管控整机从这个接口出去的总流量,不受业务板拆分影响;
适用前提:所有该云盘业务流量都从同一个出口接口 / 聚合转发;如果流量从多个不同出口分散出去,这个方案控不住。
方案 3:层次化带宽通道(新版本 M9000 带宽管道,优先推荐需要保带宽的场景)
M9000 新版本带宽管理支持带宽管道(line/channel)层级嵌套:
- 先创建一条整机级顶层管道,设置上行 max 15G;
- 再把你现在的 yunpan_obs_up/down 这个 profile,挂载在这条顶层管道下面;
- 顶层管道是整机统一配额,所有业务板匹配这条策略的流量共享顶层 15G 配额;
优点:同时保留原有 guaranteed 保障带宽、区分上下行的能力,是官方推荐的整机带宽管控方案; ⚠️ 依赖版本:老版本 M9000 固件不支持带宽管道嵌套,需要确认版本是否支持 line-channel 层次化带宽。
- 2026-10-26回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案

亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论