问
交换机out出口拥塞丢包
2026-10-27提问
- 0关注
- 0收藏,186浏览

问题描述:
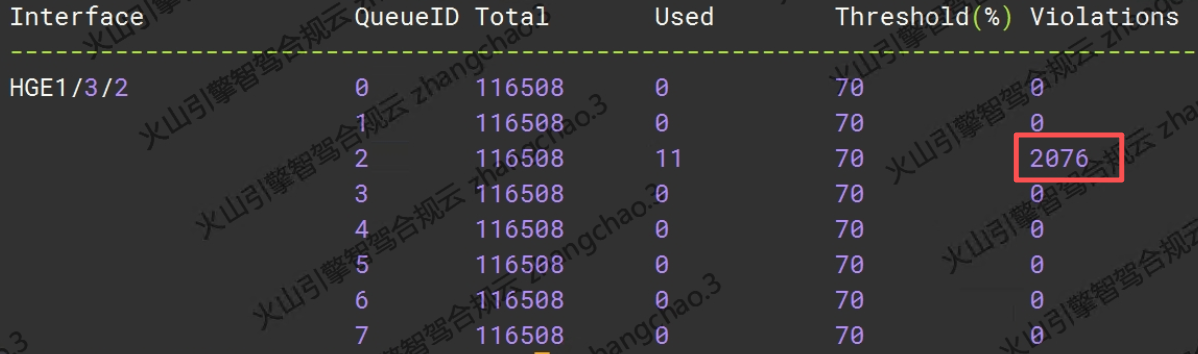
大佬们,客户反馈 当时该端口流量突增80%,查看packet-drop, out方向有大量丢包,是带宽当时不够用了吗,有日志吗,这个数值只能说是累计 ,事后有什么办法证明 当时就是 拥塞丢包了吗
- 2026-10-27提问
- 举报
-
(0)


zhiliao_Gixe
九段
针对H3C交换机出方向拥塞丢包的事后取证,可按以下步骤操作:
1. 查看端口统计与丢包计数
bash
display interface GigabitEthernet X/X/X
关注 Output 区域的 Lost packets、Output queue drops 或 Packet drops 字段。若计数持续增长且与流量突增时间吻合,可初步判定为拥塞丢包。
2. 检查出方向队列丢弃详情
bash
display qos queue-statistics interface GigabitEthernet X/X/X outbound
查看各队列的 Tail Drop 或 WRED Drop 计数。若某队列丢弃计数显著增加,说明该队列缓存溢出,属于典型拥塞丢包。
3. 查看日志记录
bash
display logbuffer | include "GigabitEthernet X/X/X|drop|discard|queue"
部分H3C设备在队列拥塞时会记录类似 %QOS-4-QUEUE_FULL 或 %IFNET-4-PKT_DROP 的日志。若日志已滚动覆盖,可尝试从日志主机或 logfile 中检索。
4. 利用SNMP监控历史数据
若客户有网管系统(如iMC),可调取该端口在故障时段的:
ifOutDiscards (OID: 1.3.6.1.2.1.2.2.1.19)
ifOutQLen (OID: 1.3.6.1.2.1.2.2.1.21)
ifHCOutOctets (OID: 1.3.6.1.2.1.31.1.1.1.10) 计算实际带宽利用率
若 ifOutDiscards 在流量突增时段同步上升,且带宽利用率接近或超过端口速率,即可证明是拥塞丢包。
5. 事后无法获取实时数据时的间接证明
对比故障时段端口 Output rate 峰值(若设备支持历史统计)与端口带宽。
检查对端设备入方向是否有 Input drops 或 CRC 错误,排除链路质量问题。
查看是否存在突发流量特征(如 display interface 中的 Last clearing of counters 时间与故障时间接近)。
关键结论:packet-drop 计数是累计值,但结合流量突增时间点、队列丢弃计数、日志及SNMP历史数据,可以形成完整证据链证明当时为拥塞丢包。若客户未部署监控,事后仅凭累计计数难以精确还原,建议后续开启sFlow或NetStream进行实时采样。
1. 查看端口统计与丢包计数
bash
display interface GigabitEthernet X/X/X
关注 Output 区域的 Lost packets、Output queue drops 或 Packet drops 字段。若计数持续增长且与流量突增时间吻合,可初步判定为拥塞丢包。
2. 检查出方向队列丢弃详情
bash
display qos queue-statistics interface GigabitEthernet X/X/X outbound
查看各队列的 Tail Drop 或 WRED Drop 计数。若某队列丢弃计数显著增加,说明该队列缓存溢出,属于典型拥塞丢包。
3. 查看日志记录
bash
display logbuffer | include "GigabitEthernet X/X/X|drop|discard|queue"
部分H3C设备在队列拥塞时会记录类似 %QOS-4-QUEUE_FULL 或 %IFNET-4-PKT_DROP 的日志。若日志已滚动覆盖,可尝试从日志主机或 logfile 中检索。
4. 利用SNMP监控历史数据
若客户有网管系统(如iMC),可调取该端口在故障时段的:
ifOutDiscards (OID: 1.3.6.1.2.1.2.2.1.19)
ifOutQLen (OID: 1.3.6.1.2.1.2.2.1.21)
ifHCOutOctets (OID: 1.3.6.1.2.1.31.1.1.1.10) 计算实际带宽利用率
若 ifOutDiscards 在流量突增时段同步上升,且带宽利用率接近或超过端口速率,即可证明是拥塞丢包。
5. 事后无法获取实时数据时的间接证明
对比故障时段端口 Output rate 峰值(若设备支持历史统计)与端口带宽。
检查对端设备入方向是否有 Input drops 或 CRC 错误,排除链路质量问题。
查看是否存在突发流量特征(如 display interface 中的 Last clearing of counters 时间与故障时间接近)。
关键结论:packet-drop 计数是累计值,但结合流量突增时间点、队列丢弃计数、日志及SNMP历史数据,可以形成完整证据链证明当时为拥塞丢包。若客户未部署监控,事后仅凭累计计数难以精确还原,建议后续开启sFlow或NetStream进行实时采样。
- 2026-10-27回答
- 评论(0)
- 举报
-
(0)

- ViolatiOns=2076:是该 Queue2 超过 buffer 阈值(70%)的累计超限次数,不是丢包包数,但属于拥塞的强佐证H3C
display packet-dropout 方向丢包,如果分类是 tail-or-wred-drop / GBP 缓存满、带宽不足,就是出口拥塞丢包;如果是过滤、STP、错误报文就不是H3C- 默认不会自动生成一条 “XX 时间端口拥塞” 的单独日志;这个 violations 是硬件计数器,只累加、不打时间戳,只靠这一条输出不能精确锁定 “就是当时流量突增 80% 那一瞬间”,只能做关联证据,不能单独作为铁证。
- 流量突增 80% + 出方向队列持续超限 violations 上涨 + out 尾丢弃,高度怀疑是出口带宽 / 缓存不足拥塞丢包,但需要多维度交叉证明。
字段解释(你截图这条)
Interface:HGE1/3/2 QueueID=2
Threshold 70%:缓存占用70%告警门限
Violations 2076:这个队列缓存占用超过70%的次数(每次超过就+1,重启清零)
注意:violation 只是超过阈值事件计数,不等于每次超限都丢包;超限之后继续打满缓存才会触发 WRED / 尾丢弃。
事后怎么取证、证明是当时拥塞(按优先级)
✅ 1、先区分丢包根因(最关键)
display packet-drop interface HGE1/3/2 verbose
看丢包细分类型:
tail-or-wred-drop/GBP buffer full / bandwidth insufficient→ ✅ 拥塞丢包(队列缓存打满)- FFP 过滤、STP discard、crc 错误、invalid 报文 → ❌ 不是带宽拥塞丢包H3C
✅ 2、流量时序曲线(最强证据)
网管 /iMC/ 分光监控里导出该端口历史带宽曲线图:
同一时间窗口:入 / 出带宽同步飙升(接近端口线速) + 同时段 packet-drop out 计数器上涨 + 队列 violations 持续上涨 三者时间轴对齐,就是最有力的证据。 短板:交换机本身硬件计数器不带时间戳,只能靠网管的轮询采样记录。
✅ 3、队列统计历史(部分芯片支持)
display qos queue-statistics interface HGE1/3/2
看该队列的 WRED/tail drop 计数;
老款芯片只支持实时统计,不存历史快照,故障过后就只能看累计值,没有历史快照。
✅ 4、临时缓存抓拍(这个是事后最硬的证据,但是要提前开)
命令:
display buffer transient-capture packet-drop slot X
这个功能是芯片硬件抓拍丢包报文,可以记录丢包时刻、丢包原因;缺点:默认不开启,事发前没配置就没有记录H3C。
✅ 5、阈值告警 trap(提前开启才有日志)
可以开启 buffer threshold 告警:当队列超阈值上送 trap 日志给网管。
事发前没开启 → 事后查不到对应时间点告警日志。
- 2026-10-27回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案
➤


✖
亲~登录后才可以操作哦!
确定
✖
✖
你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
✖
举报
×
侵犯我的权益
>
对根叔社区有害的内容
>
辱骂、歧视、挑衅等(不友善)
侵犯我的权益
×
侵犯了我企业的权益
>
抄袭了我的内容
>
诽谤我
>
辱骂、歧视、挑衅等(不友善)
骚扰我
侵犯了我企业的权益
×
您好,当您发现根叔知了上有关于您企业的造谣与诽谤、商业侵权等内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到 pub.zhiliao@h3c.com 邮箱,我们会在审核后尽快给您答复。
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
抄袭了我的内容
×
原文链接或出处
诽谤我
×
您好,当您发现根叔知了上有诽谤您的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
对根叔社区有害的内容
×
垃圾广告信息
色情、暴力、血腥等违反法律法规的内容
政治敏感
不规范转载
>
辱骂、歧视、挑衅等(不友善)
骚扰我
诱导投票
不规范转载
×
举报说明
暂无评论