新增业务板有如下报错,是业务板不支持吗
- 0关注
- 0收藏,44浏览
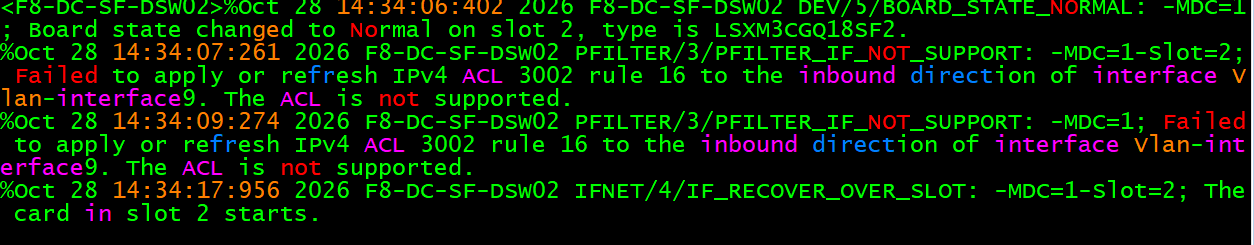
不是板卡硬件完全不支持 ACL,是这条 ACL 里面的 object-group(对象组),在 S125G‑AF、R8056P08 这个版本下,Vlan-interface 三层 SVI 接口绑定 packet-filter inbound,硬件转发芯片不支持带对象组的 ACL 下发!
日志:
PFILTER/3/PFILTER_IF_NOT_SUPPORT: Failed to apply or refresh IPv4 ACL 3002 rule 16 ... The ACL is not supported.触发时机:slot2(LSXM3CGQ18SF2)业务板卡上电注册、芯片初始化的时候,系统尝试把已绑定在 Vlan9 的 ACL 3002 下发到这块板的转发芯片,下发失败报这个告警。 其他老板卡如果是另一套芯片,可能可以正常下发,新增这块 LSXM3CGQ18SF2 是新一代芯片,对 SVI+inbound + 对象组 ACL 有约束。
拆解你的配置
acl advanced 3002
 rule 16 permit tcp source object-group ZKFC destination 10.X.X.X 0 destination-port eq 1521
关键点:rule 里面用了 object-group 对象组。
S12500G-AF 平台 R8056 版本限制:
✅ 纯网段、纯端口、不带 object-group 的高级 ACL,可以正常绑定在 VlanIF inbound 做三层报文过滤;
❌ 包含 object-group(IP 对象组)的 ACL,不支持在 Vlan-interface(三层 SVI)上应用 packet-filter inbound 硬件下发,只能在物理端口 / 二层口应用,SVI 三层接口不支持。
补充区分:
- 物理三层口(G 口、40G 口配 ip 地址):大多支持带对象组 ACL;
- Vlan-interface(SVI)三层虚接口:R8056 版本芯片规格限制,不支持对象组 ACL 硬件过滤。
验证方法
- 把 rule 16 改成不使用 object-group,直接写 source 网段,保存后,再复位 slot2 板卡,告警直接消失:
rule 16 permit tcp source 10.1.1.0 0.0.0.255 destination 10.X.X.X 0 destination-port eq 1521
- 查看下发状态:
display packet-filter interface Vlan-interface 9 inbound
display acl hardware 3002
改完不带对象组,就能正常显示硬件下发成功,不再报 PFILTER_IF_NOT_SUPPORT。
三个可行改造方案(按推荐排序)
方案 1:拆掉 object-group,ACL 直接写网段(最省事,推荐)
把 ZKFC 对象组里面的所有网段,展开成多条 rule,不再引用 object-group,VlanIF inbound 正常硬件过滤,性能无损。
适合对象组里面条目不多的场景。
方案 2:把过滤从【VlanIF inbound】迁移到【接入物理端口 inbound】
取消 Vlan-interface9 下的 packet-filter 3002 inbound;
在对应的接入物理接口下绑定 packet-filter 3002 inbound,物理口是支持 object-group 的,这条告警消失。
缺点:需要在多个接入口重复绑定,维护量大。
方案 3:改用 QoS policy+classifier 的方式(MQC)
MQC 策略在 S125G-AF 新一代芯片上对对象组支持更好,不用 packet-filter 直接绑定 SVI:
- classifier 匹配 acl 3002
- behavior permit
- qos policy 绑定到 VlanIF inbound
⚠️注意:R8056P08 也有部分芯片对 SVI 下 MQC 对象组有坑,优先先试方案 1。
误区澄清
- ❌不是 LSXM3CGQ18SF2 这块板不能用 ACL;它支持 ACL,只是SVI 三层接口 + inbound+object-group这个组合不支持;
- ❌不是板卡故障;板卡 BOAD_STATE_NORMAL,板卡本身识别正常、运行正常,只是 ACL 规则无法灌入芯片;
- ❌不是 MDC 问题;日志 - MDC=1 只是说明是在 MDC1 里的配置;
- 这个告警会持续存在,但流量会走 CPU 软件过滤,CPU 高的时候容易丢包,不建议长期带告警跑业务。
版本补充信息
R8056 是比较老的基线,后续 R806x 新版本有部分芯片放开了这个限制;如果必须保留 object-group+SVI 过滤,可以评估升级版本,但升级风险高于方案 1。
暂无评论
编辑答案

亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论