SecPath F1060 怎么在上班时间禁用抖音娱乐
- 0关注
- 0收藏,164浏览



一、常见根因(BOSS MAC 策略排在第一条还命中 deny)
- 安全策略源‑MAC 匹配的硬限制(最高概率)
防火墙三层转发报文,经过网关路由后的 IP 报文二层源 MAC 是防火墙内网接口 MAC,不是终端原始 MACH3C。 👉 现象:内网终端跨网段上网,报文到防火墙三层安全策略检查点时,二层源 MAC 已经被改写;安全策略
source‑mac只能匹配同二层域、不经三层网关转发的原始报文。 ⚠️出口网关场景,直接在安全策略写source‑mac绝大多数流量匹配不到这条放行策略,策略虽然排在最上面,报文根本匹配不上,继续往下匹配到禁止抖音 deny 规则。
✅正确做法:不要用源 MAC 做安全策略匹配;优先使用源 IP 对象组做豁免;如果必须按 MAC 豁免,要在接入交换机做 IP‑MAC 绑定,防火墙用 IP 对象。
- 策略条件是 “与” 关系,某条件不满足,整条策略不命中 放行 BOSS 的策略:源域、目的域、源 MAC、时间段、应用,全部条件同时满足才命中;只要一个条件不满足就跳过本策略。
- 错误示例:BOSS 放行策略写了
time‑range worktime(上班时间);BOSS 下班访问抖音,这条策略条件不成立,往下走到 deny。
BOSS 豁免策略不能绑定上班时间对象,要去掉 time‑range,实现全天生效。
- 对象组问题
- MAC 对象组里面 MAC 格式写错(分隔符
‑/:混用,多空格),对象组为空;引用空对象组的策略永远不会匹配报文H3C。 - 修改对象后,没有激活策略加速,对象更新未生效。
- ACG 应用过滤与安全策略混淆
安全策略只做允许 / 拒绝转发;识别抖音是 ACG 应用过滤的功能,不是安全策略应用动作。 错误配置:安全策略允许全部内网流量,然后在 ACG 行为管理配置应用过滤拦截抖音; 👉此时安全策略全部放行,阻断发生在 ACG 深度检测阶段,安全策略计数看不到 deny,BOSS 豁免只写在安全策略,ACG 行为管理没有做豁免,照样被 ACG 模块拦截抖音。
❗关键点:ACG 行为管理模块有独立的策略集;安全策略放通不等于 ACG 行为管理放过该流量。
- 会话表老会话残留
BOSS 设备之前已经建立抖音会话,老会话表继续通行 / 阻断;测试前清除会话:
reset session table all。
二、完整正确配置示例(命令行)
1、创建对象
system‑view
#1.时间段:上班时间,工作日8‑18点
time‑range worktime 08:00 to 18:00 working‑day

#2.BOSS‑IP对象(推荐,网关出口用IP,不要MAC)
object‑group ip‑address obj_boss_ip
 ip‑address static 192.168.50.10 255.255.255.255

#3.抖音应用组
object‑group application obj_douyin
 application "抖音"
quit
2、安全策略(Trust‑>Untrust)
规则 0:BOSS 豁免,不要绑定 time‑range,全天生效,源用 IP 对象。
security‑policy ip
 rule 0 name Permit_BOSS_All
  source‑zone trust
  destination‑zone untrust
  source‑ip‑address obj_boss_ip
  action permit
 quit

#规则1:上班时间,普通员工禁止抖音
 rule 1 name Deny_Work_Douyin
  source‑zone trust
  destination‑zone untrust
  time‑range worktime
  application obj_douyin
  action deny
 quit

#规则2:普通员工其余流量允许
 rule 2 name Permit_Other
  source‑zone trust
  destination‑zone untrust
  action permit
 quit
quit
#激活策略加速,修改对象/策略后必须执行
security‑policy activate
❗如果坚持想用 MAC 做区分:接入交换机配置 IP‑MAC 静态绑定,保证 BOSS 设备固定获取这个 IP;防火墙策略使用该 IP 对象。出口网关不建议直接用 source‑mac。
3、ACG 行为管理模块注意(重点!很多人踩坑)
两种方案二选一
- 方案 A(推荐):全部抖音控制交给上面安全策略的 application 动作,不在 ACG 行为管理再配置抖音阻断,避免双层管控冲突。
- 方案 B:如果业务必须使用 ACG 行为管理配置拦截抖音:
ACG 行为管理有独立黑白名单,需要在 ACG 控制策略中把 BOSS‑IP 加入豁免;只写安全策略放行,ACG 模块依然会拦截抖音。
三、WEB 界面配置步骤
- 对象‑时间段:新建
worktime:工作日 08:00‑18:00; - 对象‑IP 地址对象组:新建
obj_boss_ip填入 BOSS 固定 IP; - 对象‑应用对象组,搜索添加 “抖音”;
- 安全‑安全策略‑策略配置,从上到下顺序: ①Permit_BOSS_All:源域 trust、目的域 untrust,源 IP 选 obj_boss_ip,不配置时间段,动作允许; ②Deny_Work_Douyin:源域 trust,目的域 untrust,时间段 worktime,应用选择抖音,动作拒绝; ③Permit_Other:trust‑untrust,动作允许其余上网流量。
- 点击【激活】策略加速。
四、定位排查命令
#1、看策略命中计数,BOSS设备访问抖音,看rule0是否hit计数上涨
display security‑policy rule name Permit_BOSS_All
display security‑policy rule name Deny_Work_Douyin

#2、检查对象是否有内容
display object‑group ip‑address obj_boss_ip

#3、清除旧会话再测试
reset session table all

#4、看应用识别,确认抖音被识别
display security‑policy application statistics

#5、如果用source‑mac调试,看报文二层MAC,确认防火墙收到报文的源MAC是否等于终端MAC
debugging security‑policy packet
terminal debugging
terminal monitor
undo debugging all
五、快速自查清单(按顺序核对)
- ❌不要在 BOSS 放行策略绑定上班时间段;豁免策略需要全天生效。
- ❌出口网关三层转发场景,不要依赖安全策略
source‑mac做匹配,优先用源 IP 对象。 - ❌区分【安全策略应用控制】与【ACG 行为管理控制】,两处不能同时做阻断,否则安全策略放通也会被 ACG 拦截。
- ✅修改对象 / 策略之后,必须执行
security‑policy activate激活策略加速。 - ✅测试前
reset session table all,排除旧会话表项干扰。
补充:如果 BOSS 设备是 DHCP 获取 IP,想要固定 IP,需要在 DHCP 服务器做 IP‑MAC 静态绑定,保证 BOSS 设备 IP 不变。
请问,用的手机场景,是WiFi的话,怎么调试?

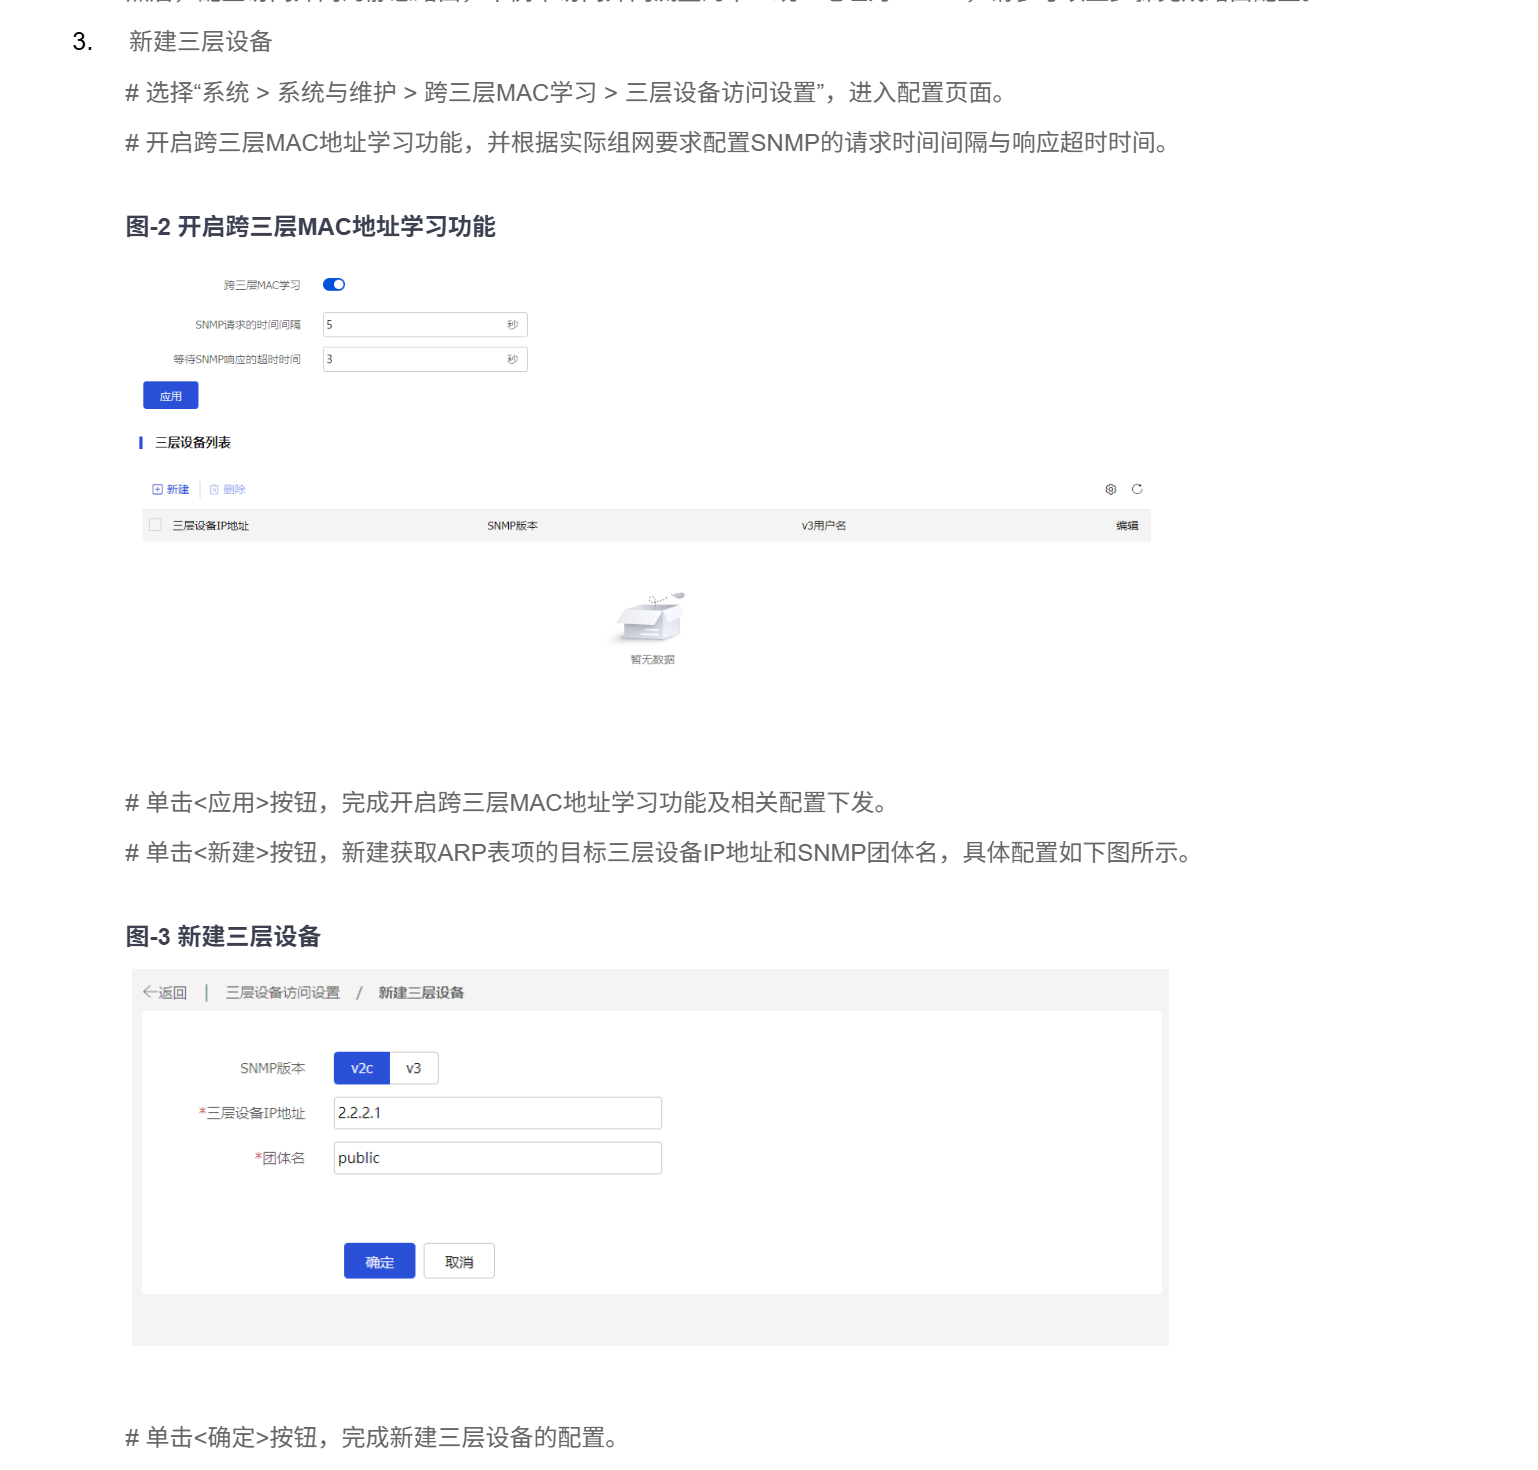
你如果跨三层,绑mac是不行的,直接根据IP来,给你老板静态分配IP
或者和核心交换机联动,通过snmp把,mac转换成IP
我知道了,谢谢
我知道了,谢谢
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
请问,用的手机场景,是WiFi的话,怎么调试?