MSR3640-nat没有会话 不能通外网
- 0关注
- 0收藏,127浏览
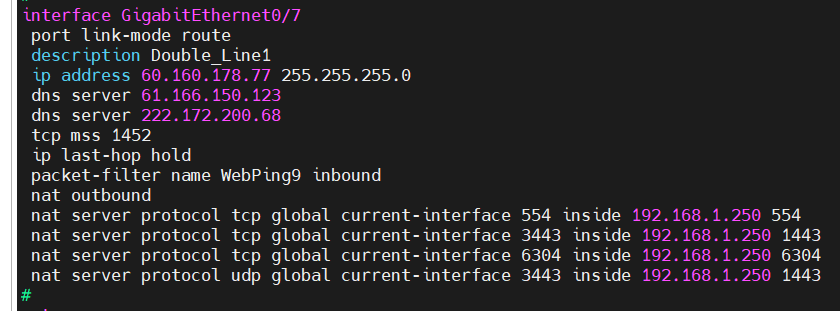



路由器上面输入命令查看是否有nat会话记录。
display nat session命令用来显示NAT会话,即经过NAT地址转换处理的会话。
---------------------------------------------------------------------------------
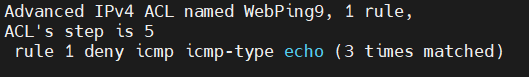
这个acl有问题啊,只有禁止,没有permit,其他的咋通呢。
接口下配置不应该是丢弃命中,放行其他所有吗?

1. 检查NAT配置与接口关联
确认NAT outbound绑定在正确的出接口(连接专线的接口),且ACL匹配内网网段。
bash
display nat outbound
display acl all
确保ACL规则未误过滤ICMP(若测试用ping),且源地址是核心下用户网段,不是路由器自身地址。
2. 验证报文是否到达路由器
在路由器上开启debug或抓包,看内网ping外网时是否有报文进入内网口。
bash
debugging ip packet acl
terminal debugging
terminal monitor
若无报文,检查核心到路由器的路由及VLAN/trunk配置;若有报文但无NAT会话,继续下一步。
3. 检查NAT会话生成条件
NAT会话仅在首包匹配ACL且出接口有路由时生成。确认路由器有默认路由指向专线网关:
bash
display ip routing-table
若默认路由缺失或下一跳不可达,NAT不触发。同时检查接口状态和NAT地址池(若用PAT)。
bash
display nat address-group
display interface brief
4. 排查转发平面异常
突然故障可能是软件异常。尝试重置NAT会话或重启NAT功能:
bash
reset nat session
若无效,检查是否开启会话限制或攻击防范误伤:
bash
display nat session table verbose # 看是否有其他会话正常
display attack-defense statistics
5. 对比防火墙正常时的差异
防火墙替换路由器后正常,说明线路和核心侧无问题。重点检查路由器NAT策略是否因配置变更或版本bug失效。建议升级到最新稳定版本,或收集诊断信息联系H3C支持:
bash
display diagnostic-information
快速验证:在路由器上手动触发NAT测试,如从路由器ping外网源地址指定内网口IP,看是否生成会话。若仍无会话,基本可定位为NAT模块异常,需重启或升级。

核心原因:G0/7 inbound 方向绑定的 ACL WebPing9 阻断了NAT 回程报文
interface GigabitEthernet0/7
 packet-filter name WebPing9 inbound
ACL WebPing9:
acl advanced name WebPing9
 rule 1 deny icmp icmp-type echo
高级 ACL 默认最后一条:rule deny ip any any
👉 inbound 是外网往路由器方向的流量:内网访问互联网,外网的回程响应报文(TCP、UDP)从 G0/7 进来,命中末尾隐式 deny,直接丢弃!
NAT 会话建立流程:内网发包→做源 NAT,向外网发出;必须收到外网回来的报文,设备才会生成并维持 NAT 会话表项。回程包被 ACL 干掉,NAT 会话根本建不起来,所以
display nat session为空。 你本意只是想禁止外网 ping 路由器(deny icmp echo-request),但是漏写 permit,把所有外网回程流量全部拦死了。
补充区分:
- icmp-type echo:echo-request(ping 请求包);echo-reply 是 ping 应答,不是 echo inbound 方向:外网 → 路由器,包含 NAT 业务回程 TCP/UDP/ICMP 应答
修复方案(二选一,推荐方案 1)
方案 1:修改 ACL,只拒绝外网 ping 请求,放行所有其他回程流量(推荐)
acl advanced name WebPing9
 rule 1 deny icmp icmp-type echo
 rule 5 permit ip any any
保存,立即生效。
作用:只拦外网主动 ping,外网回来的网页、业务、DNS 等回程报文全部放行,NAT 回程报文正常通过,会话可以正常生成。
方案 2:如果只想过滤外网 ping,不要把 ACL 绑定在接口 inbound(更规范)
把packet-filter删掉,改用黑洞 / 防攻击策略、或者在 nat server 前面放 ACL,不要在外网接口 inbound 挂只有 deny ping 的不完整 ACL。
interface GigabitEthernet0/7
 undo packet-filter name WebPing9 inbound
不推荐直接删掉过滤,如果你需要防外网 ping,优先方案 1。
顺带检查其他风险点(结合你配置)
- nat outbound 没有绑定 ACL(你现在写法)
nat outbound不带 acl,代表所有报文都做源 NAT,这条语法本身没问题;如果后面还要做分流 NAT 才需要加 acl,当前写法语法合法,不是故障点。 - TCP MSS 1452 配置没问题,专线场景常用,不是问题。
- NAT server 端口映射:
nat server配置语法没问题,在 ACL 修好之后外网才能访问映射端口。 - 路由层面你已经确认:路由器能 ping 运营商网关、回程到内网核心路由正常,路由不是问题。
- 补充:你还有 Dialer8 备份链路,这条不影响 G0/7 主线路 NAT 故障。
验证步骤(改完 ACL 之后)
- 内网主机访问外网,查看 NAT 会话
display nat session
此时可以看到会话条目。 2. 外网尝试 ping 60.160.178.77,依然无法 ping 通(符合你原本 “过滤 ping 业务” 的需求) 3. 内网 ping 外网地址、网页访问正常。
补充容易混淆的知识点
很多人踩这个坑:
inbound ACL 管从外网进来所有流量,不仅仅是外网主动发起访问;内网访问外网的回程包也是 inbound 流量,只要 inbound ACL 最后隐式 deny,NAT 回程直接断,现象就是 NAT 会话 0 条。 outbound ACL 才管内网 NAT 出去的流量。
临时应急命令(现场快速恢复上网,外网 ping 依然可以被拒绝)
system-view
acl advanced name WebPing9
 rule 5 permit ip any any
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
先测试再说