问题描述:
VRF和public打不通,求正确配置
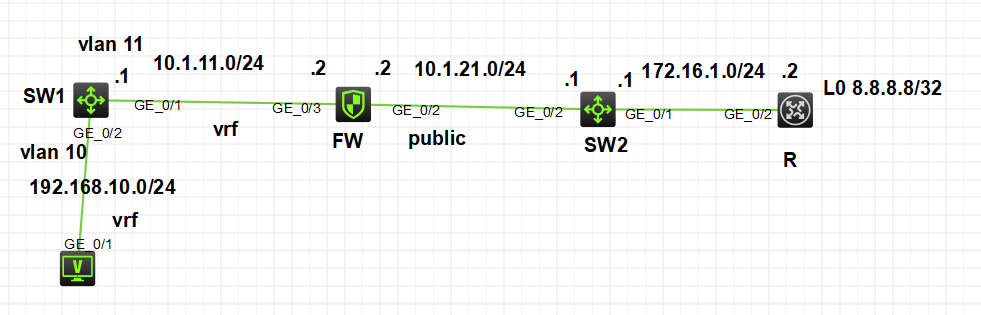
pc目前只能ping到10.1.21.2 ping 不通10.1.21.1
- 2026-11-06提问
- 举报
-
(0)
方法一:静态路由互通(最常用)
假设 VRF 名称为 test,接口 GigabitEthernet1/0/1 属于 VRF,GigabitEthernet1/0/2 属于 public。
bash
创建 VRF
ip vrf test
接口划入 VRF
interface GigabitEthernet1/0/1
ip binding vpn-instance test
ip address 192.168.1.1 24
public 侧接口
interface GigabitEthernet1/0/2
ip address 192.168.2.1 24
VRF 内去往 public 网段的路由,下一跳指向 public 侧接口地址
ip route-static vpn-instance test 192.168.2.0 24 192.168.2.1 public
public 去往 VRF 网段的路由,下一跳指向 VRF 侧接口地址
ip route-static 192.168.1.0 24 192.168.1.1
注意:ip route-static vpn-instance test ... public 中的 public 关键字用于指定出接口在全局路由表。
方法二:通过物理线缆或子接口对接
如果两台设备分别属于 VRF 和 public,可直接用三层互联地址互通,再写静态路由。
方法三:路由引入(动态路由)
在 BGP 或 OSPF 多实例中,通过 import 将 VRF 路由引入 public,反之亦然。
排查步骤:
1. 确认接口绑定正确:display ip vpn-instance
2. 查看 VRF 路由表:display ip routing-table vpn-instance test
3. 查看 public 路由表:display ip routing-table
4. 测试连通性:ping -vpn-instance test 192.168.2.1
5. 若不通,检查下一跳是否可达、接口状态是否 up。
关键点: 跨 VRF 与 public 通信必须显式配置路由,不能依赖直连自动互通。
- 2026-11-06回答
- 评论(1)
- 举报
-
(1)
工程师:我可以将我的配置发给您看下,看错在哪里吗?
PC(192.168.10.0/24,属于 FW 上的 VPN 实例):
✅ 能 ping 10.1.21.2(FW 的 GE0/2 接口,public 实例地址)
❌ ping 不通 10.1.21.1(SW2 侧,公网段对端)
关键点:FW 的 GE0/3 绑定 VPN 实例,GE0/2 属于 public(公网根实例)。V7 防火墙默认:VPN 实例路由表 和 public 路由表互相隔离! ping 通 10.1.21.2,只是 ping 防火墙本机接口(local 报文);转发流量(去往 10.1.21.1)需要双向跨实例静态路由 + 安全策略放行跨实例流量两个条件,缺一不可。
组网梳理:
- VPN 实例网段:
192.168.10.0/24、10.1.11.0/24(GE0/3:10.1.11.2,绑定 vpn-instance xxx) - Public 实例网段:
10.1.21.0/24(GE0/2:10.1.21.2,默认 public)、172.16.1.0/24、8.8.8.8
完整配置步骤(FW 上操作,SecPath V7)
1、先确认基础接口 & VPN 实例(核对)
# 1.创建VPN实例(如果你已经建好跳过)
ip vpn-instance vrf1
 route-distinguisher 100:1

# 2.接口绑定VRF
interface GigabitEthernet 1/0/3
 ip binding vpn-instance vrf1
 ip address 10.1.11.2 255.255.255.0

# 3.public侧接口(默认不绑定vpn-instance)
interface GigabitEthernet 1/0/2
 ip address 10.1.21.2 255.255.255.0
2、【核心:双向跨实例静态路由】(绝大多数现场缺这个)
⚠️重点:静态路由要分别写在对应路由表里面 1)在 VPN 实例 vrf1 路由表:增加去往公网侧网段的路由
ip route vpn-instance vrf1 10.1.21.0 255.255.255.0 10.1.11.2 public
ip route vpn-instance vrf1 172.16.1.0 24 10.1.11.2 public
ip route vpn-instance vrf1 8.8.8.8 32 10.1.11.2 public
含义:VRF 内访问这些公网网段,把报文交给防火墙 public 实例转发。
2)在 public 公网路由表:增加去往 VRF 内网段回程路由
ip route 192.168.10.0 255.255.255.0 10.1.21.2 vpn-instance vrf1
ip route 10.1.11.0 255.255.255.0 10.1.21.2 vpn-instance vrf1
含义:public 侧回来访问 VRF 网段,交给 vrf1 实例转发。
原理:V7 防火墙一条静态路由可以指定下一跳归属另一个 VPN 实例,实现 VRF <-> public 路由互通,这是跨实例转发的基础。
3、安全域规划
# GE0/3(VRF侧)加入Trust域
security-zone name Trust
 import interface GigabitEthernet 1/0/3

# GE0/2(public侧)加入Untrust域
security-zone name Untrust
 import interface GigabitEthernet 1/0/2
4、【安全策略放行跨实例流量】(第二高频遗漏点)
流量路径:Trust (vrf1) → Untrust (public);回程 Untrust (public) → Trust (vrf1) ⚠️V7 安全策略不区分 VPN 实例,只看安全域、源 / 目的地址
security-policy ip
 rule name VRF-TO-PUBLIC
  source-zone Trust
  destination-zone Untrust
  source-address 192.168.10.0 255.255.255.0
  destination-address 10.1.21.0 255.255.255.0
  action pass

 rule name PUBLIC-TO-VRF
  source-zone Untrust
  destination-zone Trust
  source-address 10.1.21.0 255.255.255.0
  destination-address 192.168.10.0 255.255.255.0
  action pass
如果后续 PC 要访问 8.8.8.8,在策略里追加目的地址或者放通。
5、配套交换机 / 路由器路由检查(容易踩坑)
- SW1:192.168.10.0/24 的网关是 Vlanif10,去往 10.1.21.0/24 下一跳指向
10.1.11.2(FW-GE0/3) - SW2:去往 192.168.10.0/24 下一跳指向
10.1.21.2(FW-GE0/2) - R(路由器):去往 192.168.10.0/24 下一跳指向 SW2
6、验证排查命令
# 查看vrf内路由表
display ip routing-table vpn-instance vrf1
# 查看public路由表
display ip routing-table
# 查看安全策略命中计数
display security-policy hit-count
# 看会话表(PC访问10.1.21.1时)
display session table
为什么你现在能 ping 通 10.1.21.2 但是不通 10.1.21.1?
- ping
10.1.21.2:是访问防火墙 GE0/2 这个本机接口,属于 Local 报文,防火墙自己应答,不需要跨实例转发路由,所以通; - ping
10.1.21.1:是转发报文,需要 VRF 路由表有去往 10.1.21.0/24 的路由指向 public 实例,并且回程路由、安全策略放行,三个条件缺一不可。
额外坑提醒
- ❌不要把 GE0/3 和 GE0/2 放到同一个安全域;
- ❌不要忘记回程路由,单向路由只能发包,回包丢;
- 如果要 PC 访问外网 8.8.8.8,还要在 public 侧配置默认路由,同时在 vrf1 路由表增加
0.0.0.0 0 10.1.11.2 public; - 不要混淆:ip binding vpn-instance 是绑定接口到 vrf;静态路由后面的 vpn-instance 参数是路由下一跳归属哪个 vrf。
- 2026-11-09回答
- 评论(0)
- 举报
-
(0)
编辑答案

亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
工程师:我可以将我的配置发给您看下,看错在哪里吗?