ACG双主问题
- 0关注
- 0收藏,71浏览

桥接口为什么丢包
往返路径不一致:双主下两台ACG都在转发,终端去 ping 防火墙虚地址,请求可能走 ACG1,回程从防火墙出来却可能被交换机哈希到 ACG2。ACG2 没有对应会话,按安全设备默认逻辑会丢弃,表现就是 ping 无规则丢包。
运行状态同步放大了问题:开启状态同步后,两台 ACG 会互相同步会话、FBD 等状态。桥接口场景下,同一份流量两台设备都可能看到,同步消息和实际转发报文竞争,造成表项震荡、ARP 漂移,丢包反而更明显。关闭同步后,虽然回程仍可能走错设备,但少了同步抢答的干扰,某些流量反而能靠二层转发“蒙”过去,所以看起来不丢包。
桥接口的 FBD/MAC 学习问题:桥模式下 ACG 要学习上下游 MAC 来转发,双主时两台设备同时处理同一广播域,MAC 表项在交换机上反复横跳,终端 ARP 解析和 ping 虚地址都会受影响。
🔀 虚拟线为什么没问题
虚拟线本质是固定单向/双向管道,不参与 MAC 学习、不生成桥域,报文按配置的线缆方向走,不会出现两台设备抢答同一份二层流量。因此开启状态同步后,同步的是“管道”上的会话,不会引发桥域表项震荡,丢包自然消失。
🛠️ 如果还想用桥接口,可以这样处理
改成主备模式:双主透明桥是问题高发场景,官方也常建议透明部署用主备,避免往返路径不一致。
做流量引导:在核心交换机上用策略路由或 QoS 强制上行和下行走同一台 ACG,保证会话对称。
检查 FBD 刷新配置:桥模式下确认
fdb refresh enable已配置,否则主备切换后上下游 FDB 表项不刷新,也会造成丢包
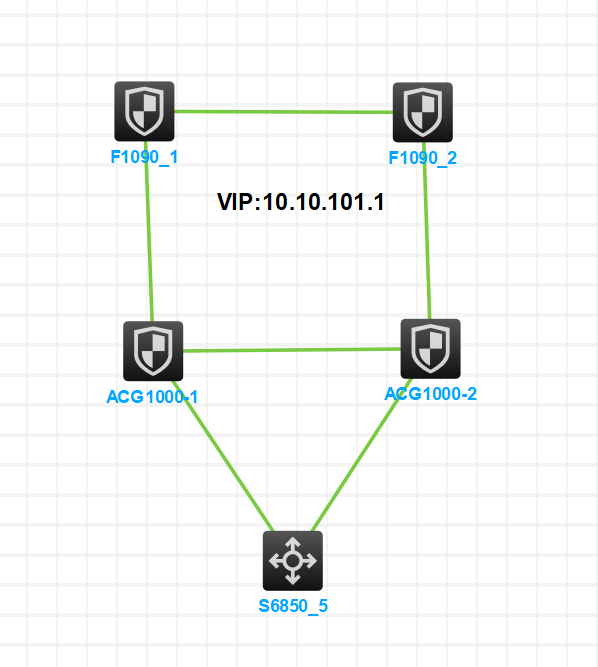 组网大概是这样


桥模式(Bridge)是二层广播域共享;开启运行状态同步(会话 / 流表同步)后,双向流量在两台 ACG 之间来回路径错乱,同一条会话的请求、应答分别走两台 ACG,ACG 会话表校验不匹配,随机丢包;而虚拟线(Virtual-wire)是单向隔离的流通道,天然约束了流量路径,不会出现这种跨设备来回乱序。
你的组网:上行两台 F1000 RBM+VRRP 主备(同一个虚网关)→ 两台 ACG 桥接双主 → 下行交换机,整个是同一个二层广播域。
1、先分清:运行状态同步到底同步什么
H3C ACG “运行状态同步”= 会话表、连接跟踪、FDB 转发表、用户状态同步,是主主 HA 用来让两台 ACG 都能识别同一条 TCP/ICMP 会话的能力,目标是:流量走 A、回包走 B 的时候,B 也认得这条会话,不直接丢弃H3C。
- ✅ 关闭:不做会话同步,两台 ACG 各自独立识别会话,二层转发只管 MAC,不校验跨设备会话一致性,所以 ping 不丢包;代价是故障切换时已有会话全部断。
- ✅ 开启:两台 ACG 互相同步会话,本意解决来回路径不一致;但桥模式下这个机制和你上游 VRRP 天然冲突,产生副作用。
2、桥模式为什么会丢包(重点)
透明桥模式:ge1/ge0 属于同一个桥接口,进出在同一个广播域,二层转发完全看 MAC 地址
- 终端 ping 防火墙 VRRP 虚 IP,ARP 应答是防火墙虚 MAC;
- 上行两台 F1000 是 VRRP 主备,只有一台 F1000 是 VRRP 主,负责应答、转发;但二层流量可以随机从 ACG-A、ACG-B 两台桥设备走;
- 桥模式下二层没有方向绑定:
- ping 请求:终端 → 交换机 → ACG-A → 主 F1000
- ping 应答:主 F1000 → ACG-B → 交换机 → 终端
- 虽然 HA 同步了会话,但桥模式 FDB(MAC 地址表)也同步,两台 ACG 的 FDB 会互相刷新、MAC 表震荡; 同时 ICMP 是无状态,加上桥模式下 ACG 对同广播域的二层帧处理逻辑:同步的会话表、FDB 表项在两台 ACG 上竞争,部分报文到达另一台 ACG 时,会话校验逻辑判定异常,随机丢弃。
简单理解:桥是一个二层 “大池子”,流量可以随便飘到两台 ACG;运行状态同步开启后,两台 ACG 既要共享会话,又共享 MAC 表,在 VRRP 主备上游这种组网下,容易出现表项抖动、会话状态不一致。
还有一个叠加因素:桥模式下 ACG 会对同一个桥组内的双向流量做 bypass / 转发校验,同步机制会干扰桥的二层快速转发。
3、虚拟线模式为什么开启同步就不丢包
虚拟线(Virtual-wire)本质是一对单向绑定的接口对(入接口→出接口固定配对),隔离二层广播域,没有共享桥域:
- 虚拟线是定向管道:流量从
ge0进,只能ge1出,不会在同一个广播域里乱飘; - 两台 ACG 各自是独立的单向通道,流量一旦进入 ACG-A 的虚拟线,回包也只能原路走 ACG-A 的虚拟线;
- 就算少数流量跨 ACG,虚拟线的会话绑定是基于接口对,会话同步只负责备份,不会出现桥模式那种 MAC/FDB 同步震荡;
- 虚拟线不维护共享 FDB,没有桥 MAC 表同步带来的二层抖动。
虚拟线 ≠ 透明桥:虚拟线是定向透传通道,桥是共享二层广播域,这是二者最本质区别。
4、结合你这个组网的额外风险点(上行 VRRP)
上游是 F1000 VRRP 主备,整个上行只有一个活跃转发节点,这种拓扑本身就不适合【桥模式 + ACG 双主 + 开启运行状态同步】:
- 如果是两台 F1000 负载分担(双主),桥双主 + 会话同步会稳定很多;
- 你是 F1000 VRRP 单活,所有回包都只能从一台防火墙出来,很容易出现 “请求走 A、回包走 B” 的跨 ACG 来回路径,正好触发桥模式同步机制的缺陷。
5、两种方案选型建议
- 继续使用桥模式双主:
- 保持现状:关闭【运行状态同步】,业务稳定;缺点:ACG 故障切换时,已有 TCP 会话断开,适合对会话不敏感的场景(ping、浏览)。
- 不推荐桥模式下强行开启运行状态同步,这个组合在 VRRP 单活上游场景容易随机丢包。
- 改成虚拟线双主(你现在验证成功的方案,推荐):
- 可以正常开启运行状态同步,切换时会话保持,无随机丢包;
- 代价:虚拟线不能跨 VLAN,一对虚拟线只能承载一条链路,配置比桥麻烦。
6、抓包验证判断点(你可以现场确认)
- 在 ACG-A、ACG-B 同时抓包:ping 请求从 A 过、应答从 B 过,就是典型来回路径不一致;
- 桥模式开启同步时,
display mac-address看两台 ACG 的 MAC 表频繁刷新漂移; - 虚拟线模式下,MAC 表不会跨设备同步震荡,流量路径被接口对约束住。
一句话总结对比
- 桥:同一个二层广播域,流量无固定路径,开启会话 + FDB 同步 → MAC 表震荡、跨设备会话校验异常 → 随机丢包;
- 虚拟线:定向接口对,流量路径被锁定,没有共享 FDB,同步只做会话备份 → 无丢包。

原因分析:
1. 桥接口(Bridge-Aggregation):ACG将两个物理口桥接成一个逻辑口,对外表现为一个透明桥。在双主(非主备)模式下,两台ACG的桥接口MAC地址相同(或通过同步保持一致)。
2. 运行状态同步:该功能会实时同步接口状态、会话表、MAC表等。当开启时,两台ACG会频繁交互同步报文,且同步动作可能触发桥接口MAC地址表的抖动或重学习。
3. 丢包根因:终端ping防火墙虚地址时,流量经过ACG桥。由于双主模式下两台ACG同时转发,且运行状态同步导致桥接口的MAC地址表项在两台设备间频繁漂移,交换机或ACG自身学习到的MAC端口不断变化,造成二层转发环路或临时黑洞,表现为无规则丢包。
4. 虚拟线方式:虚拟线(Virtual Wire)不参与MAC学习,直接按策略转发,绕开了桥接口的MAC表抖动问题,因此开启同步也不丢包。
结论: 桥接口的MAC学习机制与双主状态同步的MAC表刷新冲突是丢包主因。虚拟线方式规避了该问题,属于合理变通。
建议: 若必须使用桥接口,可尝试在ACG桥接口下关闭MAC地址学习(undo mac-address mac-learning enable)或调整同步参数(如仅同步会话,不同步MAC表),但需评估对透明转发功能的影响。
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明