问
防火墙部署RBM下行使用VRRP,上行使用浮动IP可以这么配吗?
1小时前提问
- 0关注
- 0收藏,34浏览



zhiliao_Gixe
九段
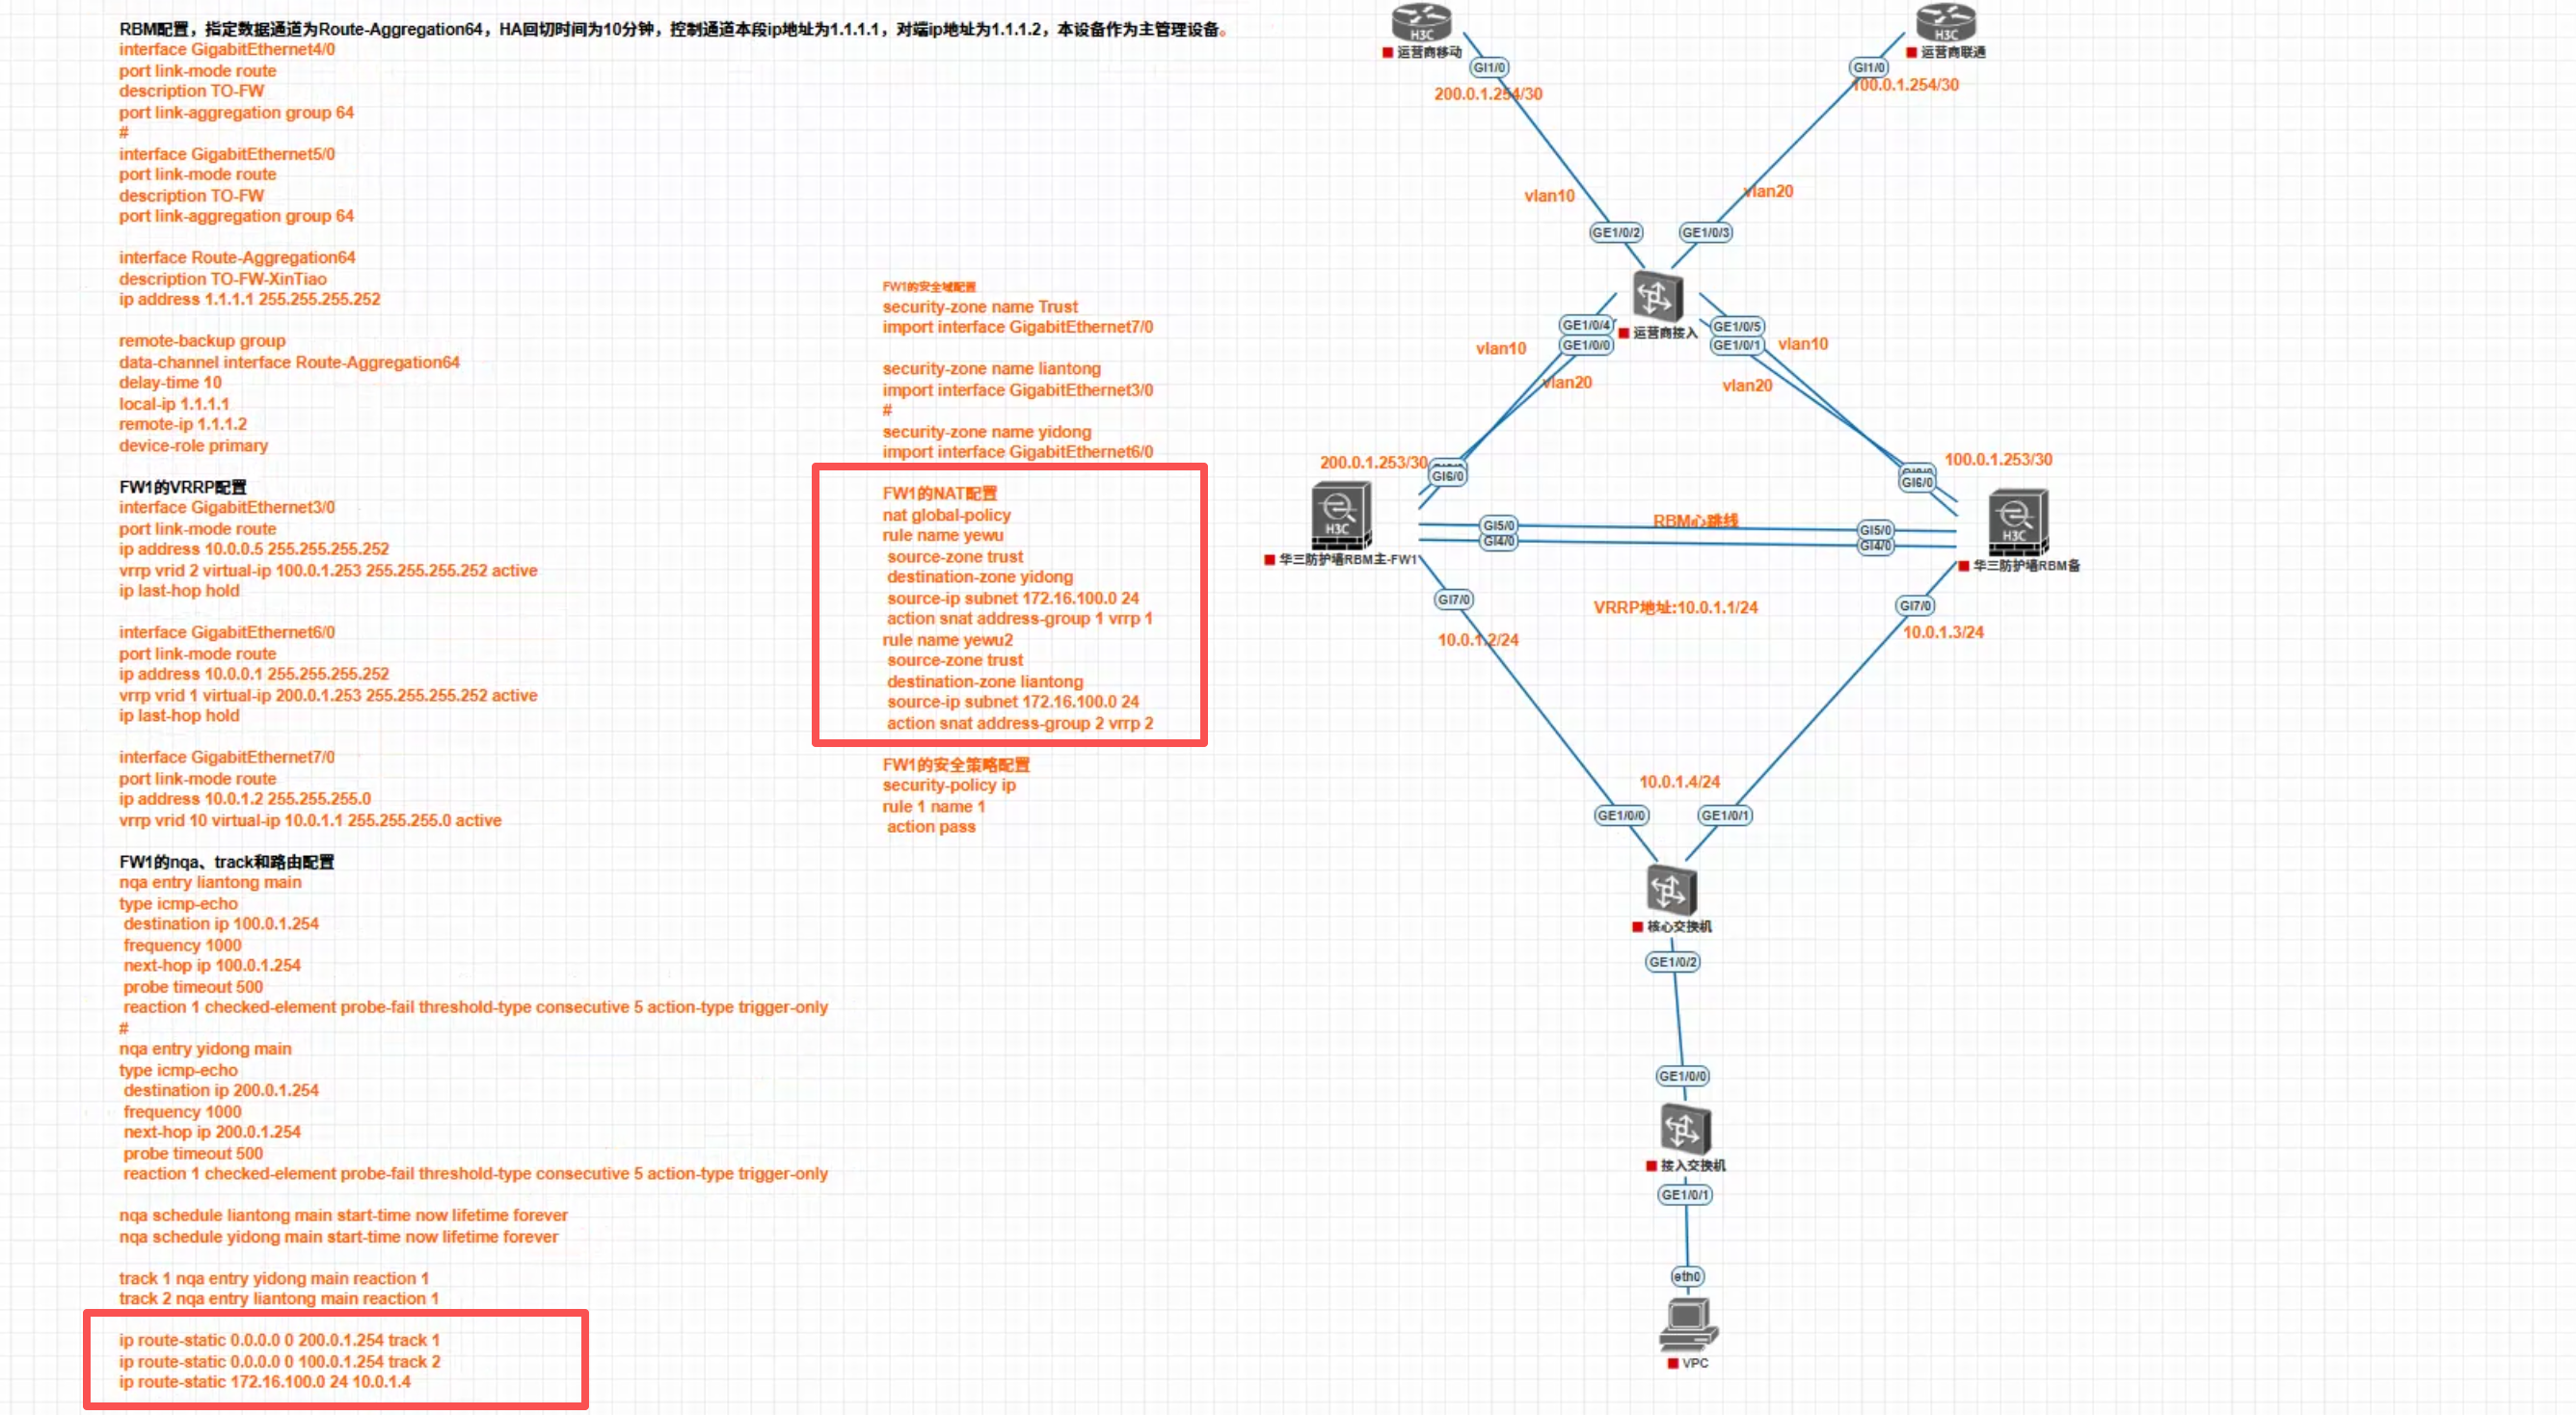
可以这么配。RBM(Remote Backup Management)与VRRP、浮动IP的配合是H3C防火墙双机热备的典型场景,但需注意以下关键点:
配置要点:
1. RBM(双机热备)负责会话同步和状态备份,VRRP和浮动IP仅作为上行/下行的网关冗余机制,两者互不冲突。
2. 下行接交换机/路由器时,使用VRRP作为网关冗余,需在防火墙上配置VRRP虚拟IP,并将下行接口加入VRRP组。
3. 上行接运营商或核心时,浮动IP(通常指接口IP的浮动,通过RBM的remote-backup或monitor-link联动)实现主备切换时IP漂移。
注意事项:
确保RBM的backup-interface与VRRP、浮动IP的接口独立,避免管理口与业务口混用。
主备切换时,VRRP和浮动IP的切换需与RBM状态联动(通过monitor-link或track),保证上下行同步切换,避免流量黑洞。
若上行是三层路由(非VRRP),浮动IP需配置在RBM的remote-backup组中,并启用interface的backup-mode。
验证命令:
bash
display rbm status # 查看RBM状态
display vrrp # 查看VRRP状态
display ip routing-table # 确认浮动IP路由
此配置在H3C SecPath系列(如F1000/F5000)上广泛支持,具体版本需确认RBM特性是否完整。建议参考H3C官网《双机热备配置指导》或论坛案例。
配置要点:
1. RBM(双机热备)负责会话同步和状态备份,VRRP和浮动IP仅作为上行/下行的网关冗余机制,两者互不冲突。
2. 下行接交换机/路由器时,使用VRRP作为网关冗余,需在防火墙上配置VRRP虚拟IP,并将下行接口加入VRRP组。
3. 上行接运营商或核心时,浮动IP(通常指接口IP的浮动,通过RBM的remote-backup或monitor-link联动)实现主备切换时IP漂移。
注意事项:
确保RBM的backup-interface与VRRP、浮动IP的接口独立,避免管理口与业务口混用。
主备切换时,VRRP和浮动IP的切换需与RBM状态联动(通过monitor-link或track),保证上下行同步切换,避免流量黑洞。
若上行是三层路由(非VRRP),浮动IP需配置在RBM的remote-backup组中,并启用interface的backup-mode。
验证命令:
bash
display rbm status # 查看RBM状态
display vrrp # 查看VRRP状态
display ip routing-table # 确认浮动IP路由
此配置在H3C SecPath系列(如F1000/F5000)上广泛支持,具体版本需确认RBM特性是否完整。建议参考H3C官网《双机热备配置指导》或论坛案例。
暂无评论

V7 防火墙 RBM 主备模式下,允许下行接口配置 RBM 联动 VRRP,上行接口配置 RBM 浮动 IP(float),该混合配置语法层面可以下发,但存在重要约束与业务风险,不推荐作为标准方案使用www0.h3c.c...。
概念区分
- RBM 联动 VRRP:在接口配置
vrrp vrid X virtual‑ip X.X.X.X active/standby,VRRP 备份组与 RBM 关联,主备设备分别配置 active/standby 角色,由 RBM 统一控制 VRRP 状态切换,多用于下行二层环境,内网主机把 VRRP 虚拟 IP 作为网关H3C。 - RBM 浮动 IP(float):接口 IP 地址增加
float属性,仅业务主设备对外应答 ARP,备设备该 IP 不对外响应 ARP;该 IP 在主设备配置,自动同步备设备,不需要配置 VRRP 备份组,适合三层直连上行场景H3C。
⚠️注意:同一个接口不能同时配置 VRRP 和 float 浮动 IP,会配置报错;但不同接口可以分开使用,下行接口用 RBM‑VRRP,上行接口用 float 浮动 IP,语法允许。
该混合方案的风险点(重点)
- 故障联动一致性风险 RBM 的切换是整机级:整机 RBM 发生倒换时,上行 float、下行 VRRP 会同步切换。 但如果只是上行链路单独故障、整机 RBM 不倒换:下行 VRRP 不会跟着切换,会出现上行已经不通,但下行仍然是主设备 VRRP Active 状态,内网流量继续送往故障主设备,业务断流。
该组网必须配置 RBM 链路监视(接口监视、MAD 检测),上行接口故障要能触发整机 RBM 主备倒换,不能只依靠 VRRP 自身的 track。
- 上行浮动 IP 对接运营商 / 上游设备限制 浮动 IP 是 RBM 私有的虚拟地址机制,上游三层设备只能看到这一个浮动 IP;上游路由(静态 / OSPF/BGP)需要以这个 float 地址作为互联地址;备设备该 IP 不响应 ARP,路由协议报文只有业务主设备发出。
如果上游为运营商,部分运营商设备对私有浮动虚拟 ARP 兼容差,容易出现 ARP 学习异常、路由震荡。
- NAT 场景约束 如果上行接口做 NAT,NAT 地址池建议使用上行 float 浮动 IP,不要使用接口实 IP;倒换后备设备接管 float,NAT 会话可以正常同步。
两种标准推荐方案(优先选用)
方案 A:上下行全部使用 RBM 联动 VRRP(上下行均为二层对接)
下行内网、上行上联设备都为二层交换机;上下行接口全部配置 RBM 关联 VRRP 备份组;配合 RBM 整机链路监视。适合上下行都是二层接入场景。
方案 B:上下行全部使用 RBM 浮动 IP(上下行三层直连)
上下行接口全部配置ip address x.x.x.x mask float,不配置 VRRP。适合上下行都是三层直连路由器 / 运营商,不需要内网网关 VRRP 的场景。
您的场景:内网下行需要 VRRP 做终端网关,上行三层对接上游,才考虑混合模式。
如果坚持使用【下行 RBM‑VRRP + 上行 float 浮动 IP】,必须完成的配置
- RBM 开启接口监视,把上行物理接口加入 RBM 监视列表,上行接口 Down 直接触发整机 RBM 倒换,不能仅依赖 VRRP track;
- 配置 MAD 检测,防止 RBM 通道分裂,双主引发 float IP、VRRP‑VIP 地址冲突;
- 上行接口 IP 配置 float 属性,仅主设备配置,自动同步备设备;
- 下行接口配置 RBM 关联 VRRP,主设备
active,备设备standby; - NAT 地址池使用上行 float IP,路由以上行 float 为互联地址;
- 业务倒换后,检查:上行 float 切换至备生效、下行 VRRP 备份组状态同步切换。
排查参考命令
display remote-backup-group status
display remote-backup-group track‑interface
display vrrp brief
display ip interface brief
暂无评论
编辑答案
➤


✖
亲~登录后才可以操作哦!
确定
✖
✖
你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
✖
举报
×
侵犯我的权益
>
对根叔社区有害的内容
>
辱骂、歧视、挑衅等(不友善)
侵犯我的权益
×
侵犯了我企业的权益
>
抄袭了我的内容
>
诽谤我
>
辱骂、歧视、挑衅等(不友善)
骚扰我
侵犯了我企业的权益
×
您好,当您发现根叔知了上有关于您企业的造谣与诽谤、商业侵权等内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到 pub.zhiliao@h3c.com 邮箱,我们会在审核后尽快给您答复。
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
抄袭了我的内容
×
原文链接或出处
诽谤我
×
您好,当您发现根叔知了上有诽谤您的内容时,您可以向根叔知了进行举报。 请您把以下内容通过邮件发送到pub.zhiliao@h3c.com 邮箱,我们会尽快处理。
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
我们认为知名企业应该坦然接受公众讨论,对于答案中不准确的部分,我们欢迎您以正式或非正式身份在根叔知了上进行澄清。
对根叔社区有害的内容
×
垃圾广告信息
色情、暴力、血腥等违反法律法规的内容
政治敏感
不规范转载
>
辱骂、歧视、挑衅等(不友善)
骚扰我
诱导投票
不规范转载
×
举报说明
暂无评论