S5130交换机如何登录
- 0关注
- 0收藏,46浏览

console线
默认没有账号密码,如果有账号密码,你又不记得,那就只能跳过,跳过需要重启
修改密码要重启,如果记得console密码就不需要
如果你是web界面的密码忘记了但是console能进的话,可以重新配置一个(不论是重新配置还是跳过密码,你都必须有一根调试xian)
<H3C> system-view
[H3C] local-user admin 账户admin
[H3C-luser-manage-admin] password simple Admin@1234 配置新密码为Admin@1234
[H3C-luser-manage-admin] authorization-attribute user-role leave-15
[H3C-luser-manage-admin] service-type telnet ssh http https 服务类型为web 和SSH
[H3C-luser-manage-admin] quit
你如果是web密码忘记了 同时 console密码忘记了,进不去,那就先跳过进去console之后,再按上面的来配置
console密码重置或者跳过(必须重启,不影响现有配置)
1.重启设备进入bootware菜单
重启过程中按Ctrl+B进入bootware菜单
先按8在按0,然后就可以跳过密码进入系统,然后重新配置密码
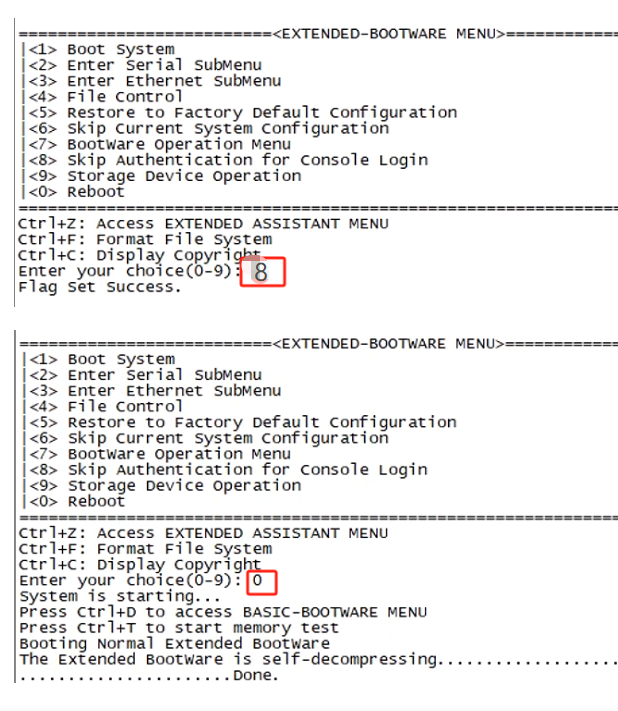
跳过密码之后进去重新配置console密码
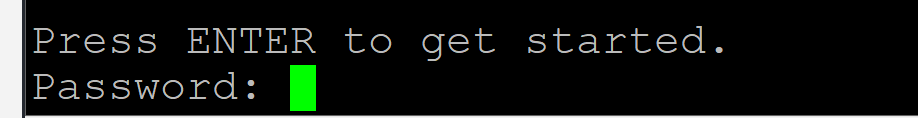
如果仅是密码验证登陆
authentication-mode password
set authentication password simple Admin@1234
quit
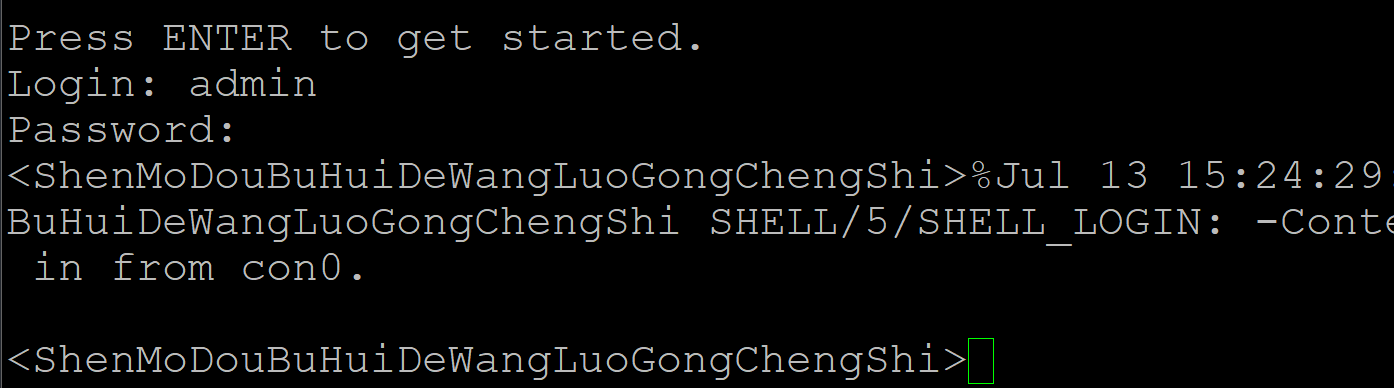
效果如下
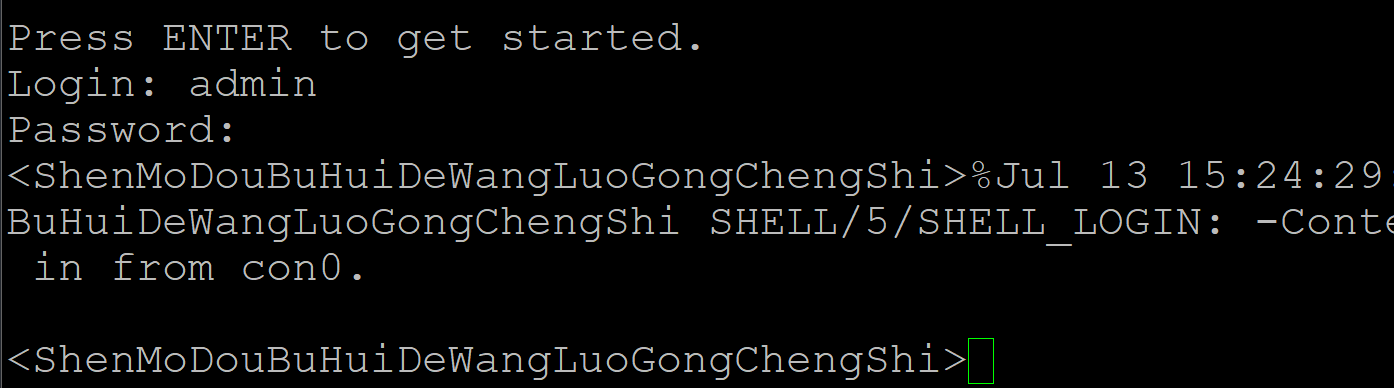
如果是要实现用户名、密码登陆,可参考如下脚本:
local-user admin
password simple Admin@1234
service-type terminal
quit
line con 0
authentication-mode scheme
quit
效果如下

根据《H3C S5130-EI系列以太网交换机 配置指导-Release 311x-6W102》中“02-登录设备配置”章节的内容,S5130交换机的登录方式主要包含以下几种: 1. **Console 口登录**(本地登录): * 使用 Console 线缆将计算机的串口(或 USB 转串口)与交换机的 Console 口连接。 * 在终端程序(如 SecureCRT、Putty、HyperTerminal 等)中设置正确的通信参数(通常为:波特率 9600 或 115200,数据位 8,停止位 1,无奇偶校验,无流控)。 * 按下回车键,进入登录界面,输入用户名和密码进行认证。 2. **Telnet 登录**(远程登录): * 确保交换机已配置 IP 地址且与登录主机网络连通。 * 在交换机上配置 Telnet 服务并设置用户界面权限及认证方式(如 AAA 认证)。 * 在终端程序中选择 Telnet 协议,输入交换机的 IP 地址进行连接,随后输入用户名和密码。 3. **SSH 登录**(远程安全登录): * 确保交换机已配置 IP 地址、生成本地密钥对,并启用 SSH 服务。 * 配置 SSH 用户及认证方式。 * 在终端程序中选择 SSH 协议,输入交换机的 IP 地址进行连接,输入用户名和密码。 **注意**:首次登录或重置后,通常使用出厂默认用户名和密码(具体请参照设备标签或文档默认配置部分),建议登录后立即修改默认密码以保障安全。

若需远程登录,需先配置管理IP:
system-view
interface vlan-interface 1
ip address 192.168.1.1 24
quit
telnet server enable
user-interface vty 0 4
authentication-mode password
set authentication password simple 你的密码
保存配置:save force。之后可用Telnet或SSH(需额外配置)登录。若忘记密码,需通过Console口重启设备,在启动过程中按Ctrl+B进入BootROM菜单,选择跳过配置文件启动(选项6或7,视版本而定),再重新配置。
xshell可以吗?
可以,默认没有账号密码,如果有账号密码,你又不记得,那就只能跳过,跳过需要重启
可以,默认没有账号密码,如果有账号密码,你又不记得,那就只能跳过,跳过需要重启

Vlan-interface1 IP:192.168.0.233/24;账号 admin,密码 adminH3C 所有端口默认属于 VLAN1
1、Web 网页登录(新机器优先)
- 网线直连 PC 和交换机任意业务口
- PC 静态 IP:
192.168.0.10/24(不要用 233) - 浏览器访问:
http://192.168.0.233,输入 admin/admin
⚠️ 注意:如果之前改过管理 IP、关闭 http,网页打不开,只能 Console 登录
2、Console 串口登录(必会,忘记密码 / 改了 IP 救机用)
准备:USB 转 RJ45 Console 线 串口参数(固定):
- 波特率:9600
- 数据位:8
- 停止位:1
- 奇偶校验:无
- 流控:关闭(无) 工具:Xshell / CRT / Putty 连接后回车,直接进入命令行(出厂 Console 默认无密码)H3C
3、SSH 远程登录(推荐日常运维,加密)
Console 进去开启:
ssh server enable
local-user admin
 service-type ssh
 authorization-attribute user-role network-admin
然后 PC 用 Xshell 选 SSH,填管理 IP 登录
4、Telnet(不推荐,明文)
telnet server enable
local-user admin
 service-type telnet
常用排查 & 补充命令
#查看管理IP
display ip interface brief
#查看http服务状态
display http server
#开启http(网页打不开时)
http server enable
常见坑
- 老版本 S5130-SI 部分版本出厂没有 web,只能 Console;
- 之前改过密码、IP,网页直接连不上,优先 Console;
- 首次登录很多版本强制要求修改 admin 密码;
- 跨网段远程登录,需要放通路由、ACL。
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明