
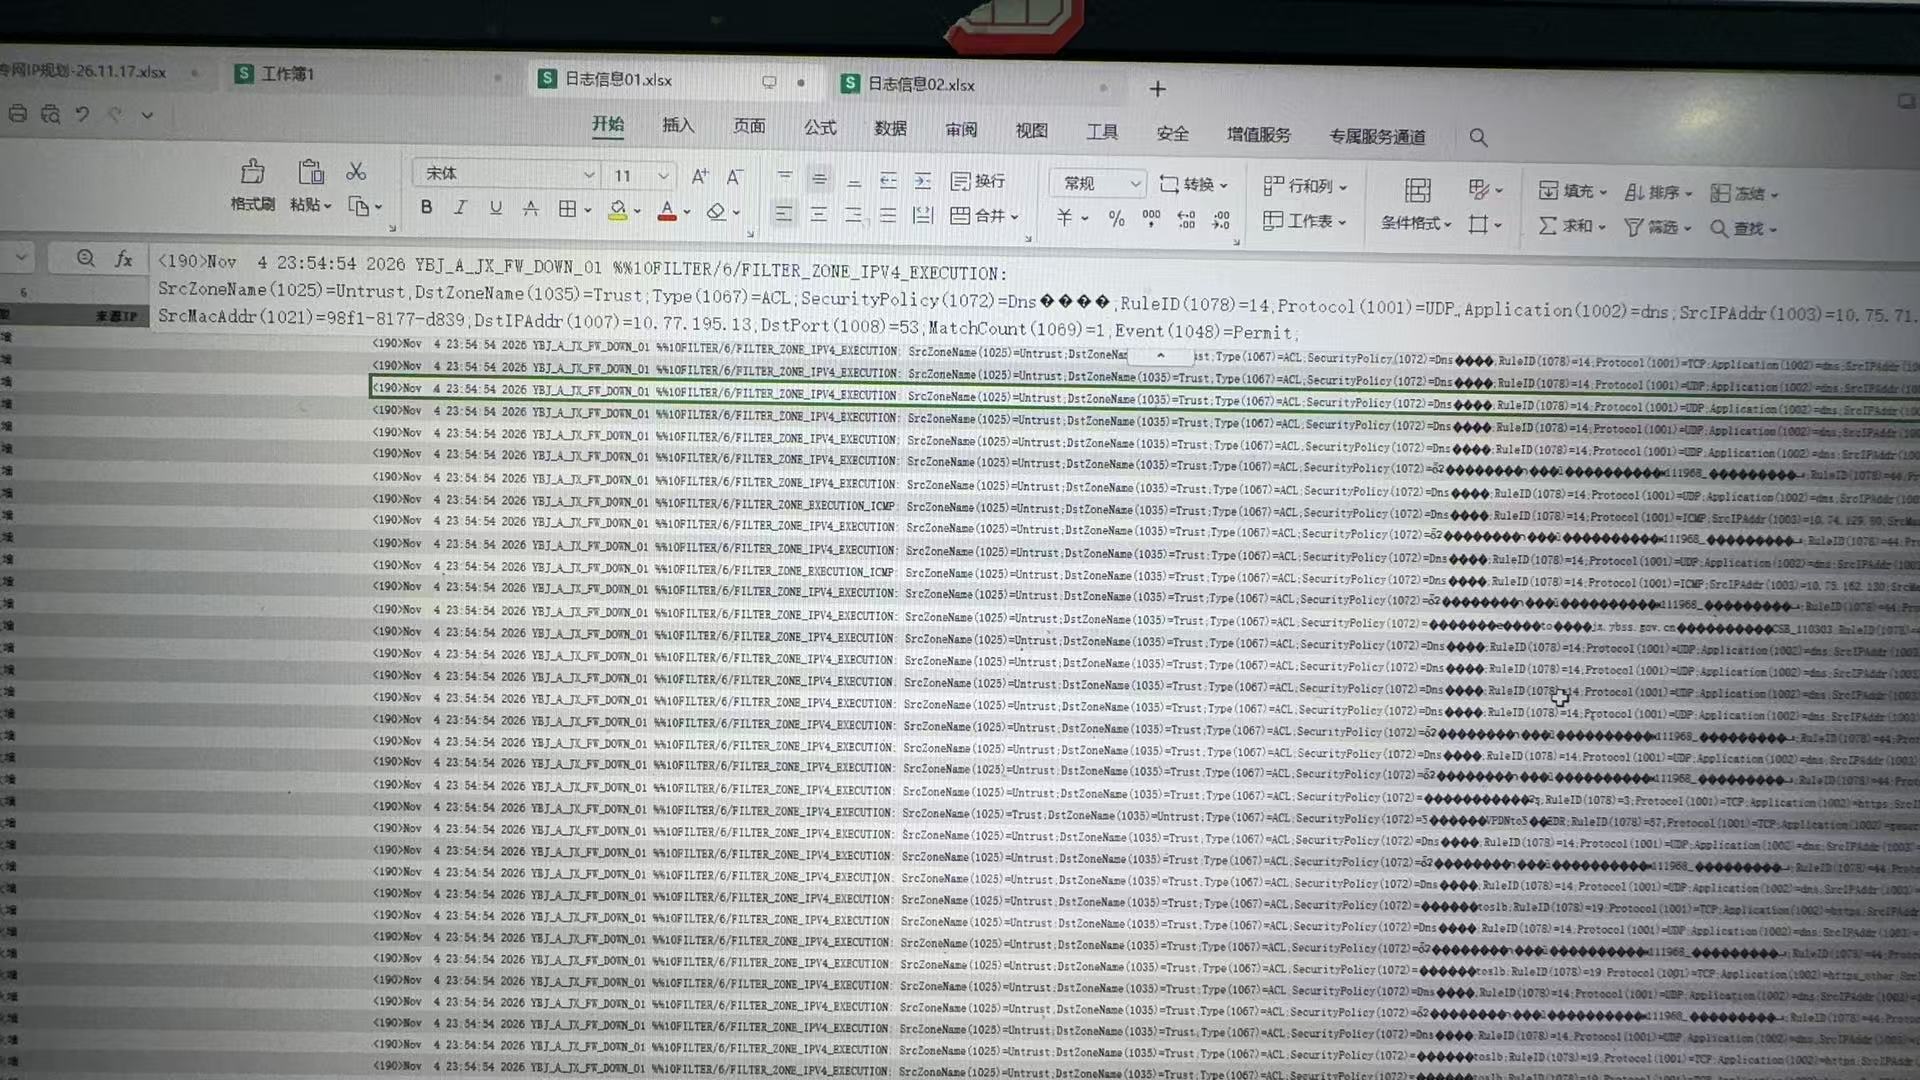


日志是 FILTER_ZONE_IPV4_EXECUTION,这是V7 防火墙安全策略会话放行日志(域间策略命中日志);你截图里大量日志出现菱形乱码方块、字段解析错乱,AK640 审计平台收到后展示异常,是编码不匹配 + 日志类型 / 解析适配 + 日志量爆增三类问题叠加。
日志含义:Untrust→Trust,命中 RuleID 1078,UDP 53 DNS,动作 permit 放行。
根因优先顺序排查(F1090 + CSAP-SA-AK640)
1、编码不匹配(最高概率,菱形乱码◆◆◆就是这个特征)
H3C V7 防火墙默认GBK输出 syslog;AK640 设备接入时默认适配编码如果是 UTF-8,中文 / 特殊字符直接变成乱码方块,字段切分错乱,看起来日志全是异常乱码串。
- 两种修复方式,二选一: ① 防火墙侧改成 UTF-8(推荐新版本)
system-view
customlog character-encoding utf-8
② AK640 平台上,修改 F1090 这个设备的【采集器 / 设备适配】,编码改为 GBK,和防火墙保持一致
⚠️区分:普通 info-center syslog 和 customlog 快速日志(fast-log)编码是两套参数,如果开了快速日志输出,必须用
customlog character-encoding
2、日志解析适配包版本不匹配
AK640 内置的 F1000 系列防火墙解析规则版本老旧,不匹配你 F1090 当前 R990X 固件版本,新的FILTER_ZONE_IPV4_EXECUTION字段无法正确切分,整条日志挤在一起、解析失败。
- 处理:
- 查看 AK640 平台版本、H3C 防火墙设备适配包版本;
- 升级 CSAP 的【设备适配特征包】,或者打对应补丁;
- 临时验证:在 AK640 把该设备的日志源改成原始 syslog,不启用自动解析,看原始报文是否干净。
3、策略日志泛滥(大量重复同类型日志)
这条日志是安全策略命中日志(会话日志),Rule 1078 是放通 DNS 的策略,内网大量 DNS 请求,每秒疯狂生成这条日志,直接把审计平台打满:
- 危害:日志风暴,审计入库、解析队列堵塞,加剧解析错乱、日志丢包、展示异常
- 优化方案(防火墙侧)
# 进入这条策略,关闭会话日志记录(只保留威胁日志,不要每条放行都打日志)
security-policy
 rule name xxx
  undo logging session
建议:放行业务策略不要开启 session 日志,只在阻断、攻击类策略开启日志,DNS 这种高频业务极易产生海量日志。
4、日志传输层问题(UDP 丢包 / 分片)
防火墙 syslog 默认 UDP 514,日志报文长、乱码 + 超长报文时,UDP 分片丢包,AK640 收到残缺日志,也是乱码残缺样式。
- 验证:防火墙和 AK 之间抓包,看 syslog 报文是否完整;
- 优化:
- 缩短日志输出字段;
- 有条件改用 TCP syslog;
- 调整防火墙 MTU,避免 syslog 分片。
快速排查步骤(按顺序做)
- 防火墙本地先核对日志:在 F1090 上
display logbuffer,看防火墙本机上这条日志是否正常、没有乱码- ✅本机正常 → 问题在【传输 / AK640 解析编码】
- ❌本机已经乱码 → 防火墙固件版本 bug,升级防火墙版本
- 核对编码:
display customlog configuration,确认编码;AK640 设备采集配置编码和防火墙统一 - 关闭 DNS 放行策略的 session 日志,先止住日志风暴,观察 AK640 日志是否恢复正常
- 核对 AK640 适配包,升级 H3C SecPath 防火墙解析特征包
- 抓包看 syslog 报文完整性,排查 UDP 分片丢包
补充区分两个容易混淆的日志
FILTER_ZONE_IPV4_EXECUTION:域间策略会话命中日志(放行 / 拒绝),业务流量日志,量大;- IPS/AV 日志:威胁日志,是告警类,正常量很小。 你现在大量产出的是 DNS 放行会话日志,属于业务流量日志,不适合全部上送审计。
应急方案
先把这条 DNS 策略的undo logging session,止住海量日志,日志风暴消失后,乱码、解析异常大概率会缓解;再对齐编码、升级适配包根治。
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
日志审计调整下日志格式