问题描述:
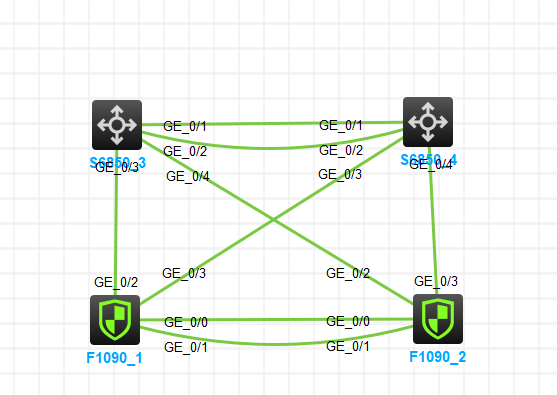
F5000防火墙与S12700采用三层聚合互联形式,目前主防火墙VRRP配置如下,如下两个聚合组需引流聚合1.1 2.1为入流量,聚合1.2 2.2为出流量,备框配置正常配置,F5000与S12700互通需引流地址段为192.168.20.0/24 177.10.10.0/24 210.0.0.0/8,问:该如何使用静态路由完成指路使1.1聚合入流量从聚合1.2流量返回至S12700-A设备,聚合2.1入流量从聚合2.2返回至S12700-B设备。
#
interface Route-Aggregation64
description for_RBM
ip address 1.1.1.1 255.255.255.252
link-aggregation mode dynamic
#
interface te 1/0/6
port link-mode route
description TO-[F5000-B]-TE1/0/6
port link-aggregation group 64
#
interface te 1/0/7
port link-mode route
description TO-[F5000-B]-TE1/0/7
port link-aggregation group 64
#
track 1 interface Ten-GigabitEthernet1/0/0
#
track 2 interface Ten-GigabitEthernet1/0/1
#
remote-backup group
data-channel interface Route-Aggregation64
delay-time 30
track 1
track 2
local-ip 1.1.1.1
remote-ip 1.1.1.2
device-role primary
#
#
interface Route-Aggregation1
description To-[S12700E-A]
#
interface Ten-GigabitEthernet1/0/0
port link-aggregation group 1
#
interface Route-Aggregation1.1
ip address 192.168.203.11 29
vrrp vrid 1 virtual-ip 192.168.203.9 active(对端S12700地址为192.168.203.10)
#
interface Route-Aggregation1.2
ip address 192.168.203.19 29
vrrp vrid 1 virtual-ip 192.168.203.17 active(对端S12700地址为192.168.203.18)
#
interface Route-Aggregation2
description To-[S12700E-B]
#
interface Ten-GigabitEthernet1/0/1
port link-aggregation group 2
#
interface Route-Aggregation2.1
ip address 192.168.203.139 29
vrrp vrid 1 virtual-ip 192.168.203.137 active(对端S12700地址为192.168.203.138)
#
interface Route-Aggregation2.2
ip address 192.168.203.147 29
vrrp vrid 1 virtual-ip 192.168.203.145 active(对端S12700地址为192.168.203.146)
#
组网如下,下图的端口忽略即可,我只是连了个大概的拓扑
- 2026-09-02提问
- 举报
-
(0)
最佳答案

# F5000‑RBM 主备旁挂 S12700:入流量子接口与回包子接口不一致指路方案
## 业务需求拆解
>
> 组网:F5000 RBM 主备,与 S12700‑A、S12700‑B 三层聚合子接口对接
1. 聚合 1.1(VRRP‑Master):**入流量**,S12700‑A 把引流网段`192.168.20.0/24、177.10.10.0/24、210.0.0.0/8`送进 F5000 聚合 1.1 子接口;
2. **回包必须走聚合 1.2 子接口返回 S12700‑A**;
3. 聚合 2.1(VRRP‑Master):**入流量**,S12700‑B 把引流网段送进 F5000 聚合 2.1 子接口;
4. **回包必须走聚合 2.2 子接口返回 S12700‑B**;
>
> 关键:**普通目的静态路由做不到**:目的网段相同,静态路由只能写一个下一跳 / 出接口;
> ✅解决方案:**源地址路由(策略路由 policy‑based‑route)**,基于**源 IP**选择出接口,满足:同一目的,不同源,从不同子接口回包。
### 接口 IP 梳理(提取你的配置)
表格
| 子接口 | F5000 实 IP | VRRP 虚 IP | 对端 S12700 设备 | 对端 S12700 接口 IP |
| --- | --- | --- | --- | --- |
| Route‑Aggregation1.1 | 192.168.203.11/29 | 192.168.203.9 Active | S12700‑A | 192.168.203.10 |
| Route‑Aggregation1.2 | 192.168.203.19/29 | 192.168.203.17 Active | S12700‑A | 192.168.203.18 |
| Route‑Aggregation2.1 | 192.168.203.139/29 | 192.168.203.137 Active | S12700‑B | 192.168.203.138 |
| Route‑Aggregation2.2 | 192.168.203.147/29 | 192.168.203.145 Active | S12700‑B | 192.168.203.146 |
引流网段:
`192.168.20.0/24`、`177.10.10.0/24`、`210.0.0.0/8`
>
> 流量逻辑:
- 报文**从 RA1.1 进来,源 IP 属于上面三个网段,回包强制出 RA1.2,下一跳 192.168.203.18 (S12700‑A)**
- 报文**从 RA2.1 进来,源 IP 属于上面三个网段,回包强制出 RA2.2,下一跳 192.168.203.146 (S12700‑B)**
>
> ⚠️注意:RBM 主备环境,**policy‑based‑route 配置会同步到备框**;VRRP 主备切换后,备框升主后策略路由自动生效。track 需要绑定 RBM 监控 track1/track2。
## F5000 主设备完整配置(备框 RBM 自动同步)
### 1. 创建 ACL,匹配需要引流的源网段
```
system‑view
acl number 3000
rule permit ip source 192.168.20.0 0.0.0.255
rule permit ip source 177.10.10.0 0.0.0.255
rule permit ip source 210.0.0.0 0.255.255.255
quit
```
### 2. 创建策略路由节点
```
policy‑based‑route RETURN‑TRAFFIC permit node 10
#匹配ACL3000的源网段,指定出接口RA1.2,下一跳S12700‑A的192.168.203.18
if‑match acl 3000
apply output‑interface Route‑Aggregation1.2 next‑hop 192.168.203.18
quit
policy‑based‑route RETURN‑TRAFFIC permit node 20
#匹配ACL3000源网段,指定出接口RA2.2,下一跳S12700‑B的192.168.203.146
if‑match acl 3000
apply output‑interface Route‑Aggregation2.2 next‑hop 192.168.203.146
quit
policy‑based‑route RETURN‑TRAFFIC permit node 100
#其他所有流量,不做策略路由,查表转发
quit
```
### 3. 将策略路由应用到**入接口**!!重点
>
> 策略路由必须应用在**入流量子接口**:RA1.1 和 RA2.1(流量从这两个接口进入防火墙,在入方向做策略路由判断回包出哪个接口)
```
interface Route‑Aggregation1.1
ip policy‑based‑route RETURN‑TRAFFIC
quit
interface Route‑Aggregation2.1
ip policy‑based‑route RETURN‑TRAFFIC
quit
```
>
> ❗不要应用在出接口!V7 策略路由`ip policy‑based‑route`是**入方向**生效。报文从 RA1.1 进入,匹配源,直接指定回包从 RA1.2 转发。
### 4. 基础静态路由(保障底层可达,非指路用)
>
> 防火墙需要知道对端 S12700 各个子接口网段可达,直连已经通,不需要额外静态;
> ⚠️**不要写目的为 192.168.20.0/24 等三个网段的静态路由**,否则策略路由会失效。
### 5. RBM 注意事项(你的现有 RBM 配置)
```
remote‑backup group
data‑channel interface Route‑Aggregation64
delay‑time 30
track 1
track 2
local‑ip 1.1.1.1
remote‑ip 1.1.1.2
device‑role primary
```
1. policy‑based‑route、acl 配置 RBM 会同步到备 F5000;
2. 备框上 RA1.1、RA2.1 VRRP 为`standby`状态,子接口实际物理 IP 仍然 up,但业务流量不会送备框;主备切换后备框 VRRP 变成 active,策略路由自动接管流量;
3. track1 track2 监控 RA1、RA2 物理聚合;当链路故障 RBM 切换,备机升主。
## S12700 交换机侧配置要点(同样重要)
1. S12700‑A:去往 `192.168.20.0/24,177.10.10.0/24,210.0.0.0/8` **静态路由下一跳指向 RA1.1 的 VRRP 虚 IP:192.168.203.9**,把入流量送入 F5000 RA1.1 子接口。
```
ip route‑static 192.168.20.0 255.255.255.0 192.168.203.9
ip route‑static 177.10.10.0 255.255.255.0 192.168.203.9
ip route‑static 210.0.0.0 255.0.0.0 192.168.203.9
```
2. S12700‑B:去往三个网段静态路由下一跳指向 RA2.1 的 VRRP 虚 IP:192.168.203.137,入流量送入 F5000 RA2.1。
```
ip route‑static 192.168.20.0 255.255.255.0 192.168.203.137
ip route‑static 177.10.10.0 255.255.255.0 192.168.203.137
ip route‑static 210.0.0.0 255.0.0.0 192.168.203.137
```
3. S12700‑A 必须存在回程路由:从 F5000 RA1.2 回来的报文,S12700‑A 本身路由可达业务网段。
## 验证命令 F5000
```
display policy‑based‑route RETURN‑TRAFFIC
display ip policy‑based‑route interface Route‑Aggregation1.1
display ip policy‑based‑route interface Route‑Aggregation2.1
display acl 3000
```
抓包验证:
1. 在 RA1.1 抓包看入方向流量;RA1.2 抓包确认回包报文从 RA1.2 发出;
2. 在 RA2.1 抓包入,RA2.2 抓包回包。
## ⚠️踩坑风险点
1. ❌不要写目的网段静态路由:`ip route‑static 192.168.20.0 24 xxxx`,一旦配置,查表优先,策略路由不生效。
2. ❌策略路由必须应用在**入接口 RA1.1 RA2.1**,不是 RA1.2/RA2.2;V7 入方向 PBR。
3. RBM 切换测试:shutdown track 对应的 Ten‑GigabitEthernet1/0/0 模拟 S12700‑A 链路故障,备机升主,检查业务流量、回包子接口是否变成备框对应子接口。
4. 安全策略放行:F5000 安全策略放行这三个源网段业务。
5. 该场景是**不对称转发**,会话表存在 F5000 主框;RBM 会话表同步正常;**不要开启 dual‑active 双主模式**,你的组网是主备模式`device‑role primary/secondary`。
## 补充:为什么单纯静态路由无法完成需求?
静态路由是**基于目的 IP 查表**;现在需求是:同样目的 IP,报文如果从 RA1.1 进来,回包走 RA1.2;报文从 RA2.1 进来,回包走 RA2.2;**相同目的不同出接口**,静态路由做不到,必须源匹配策略路由 (PBR)。
- 2026-09-02回答
- 评论(0)
- 举报
-
(0)

通过策略路由(PBR)+ 静态路由实现入接口流量按指定出接口返回,满足路径一致性要求:
1. 配置ACL匹配返回流量(目的为引流网段)
acl number 3000
rule 0 permit ip destination 192.168.20.0 0.0.0.255
rule 5 permit ip destination 177.10.10.0 0.0.0.255
rule 10 permit ip destination 210.0.0.0 0.255.255.255
2. 配置策略路由节点,指定下一跳/出接口
聚合1.1入的流量,从聚合1.2返回(下一跳为S12700-A对应聚合1.2的接口IP,假设为1.1.2.2):
policy-based-route pbr_in1 permit node 10
if-match acl 3000
apply next-hop 1.1.2.2 // 或 apply output-interface Route-Aggregation1.2
聚合2.1入的流量,从聚合2.2返回(下一跳为S12700-B对应聚合2.2的接口IP,假设为2.1.2.2):
policy-based-route pbr_in2 permit node 10
if-match acl 3000
apply next-hop 2.1.2.2
3. 入接口应用PBR
interface Route-Aggregation1.1 // 入接口1
ip policy-based-route pbr_in1
interface Route-Aggregation2.1 // 入接口2
ip policy-based-route pbr_in2
4. 配置默认静态路由(兜底,非引流流量走默认)
ip route-static 0.0.0.0 0 1.1.2.2 // 主用下一跳S12700-A
ip route-static 0.0.0.0 0 2.1.2.2 preference 70 // 备用下一跳S12700-B
说明
1. PBR优先级高于静态路由,入接口匹配的引流流量直接按PBR指定路径转发,保证入出路径一致。
2. 需确保防火墙安全策略允许对应流量,且
- 2026-09-02回答
- 评论(0)
- 举报
-
(0)
暂无评论

在 RBM+VRRP 旁挂场景下,要实现“从哪个入口进,就从哪个出口回”的严格路径控制,纯静态路由是无法做到的。核心问题在于,静态路由是目标网段驱动的,它只能决定“怎么出去”,无法识别“从哪进来”,从而导致回包可能走错路径。
要解决这个问题,最可靠的方案是使用策略路由(PBR),根据流量的入接口来强制指定回包的出接口。
以下是基于你提供的配置,整理的详细配置思路和步骤。
方案选择与对比
策略路由 (PBR) 配置步骤
你需要为 Route-Aggregation1.2 和 Route-Aggregation2.2 这两个出接口分别配置PBR。
1. 创建ACL,匹配“从哪来”
我们需要用ACL来识别从哪个入接口进来的流量。
定义入接口IP:首先,需要明确S12700-A和S12700-B上与防火墙互联的接口IP。
假设S12700-A侧的互联地址为
192.168.203.10(对应RAGG1.1)和192.168.203.18(对应RAGG1.2)。假设S12700-B侧的互联地址为
192.168.203.138(对应RAGG2.1)和192.168.203.146(对应RAGG2.2)。
配置ACL:
system-view # 匹配从S12700-A(RAGG1.1)进来的流量 acl advanced 3000 rule 5 permit ip source 192.168.203.10 0.0.0.0 quit # 匹配从S12700-B(RAGG2.1)进来的流量 acl advanced 3001 rule 5 permit ip source 192.168.203.138 0.0.0.0 quittext注意:这里的
source地址填写的是对端S12700的接口IP,用于识别流量的来源。
2. 创建策略路由,指定“从哪出”
创建PBR,将匹配到的流量从指定的出接口转发出去。
3. 应用策略路由
最后,需要将PBR应用到流量的入接口上,使其生效。
重要注意事项
- 2026-09-03回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论