AD-Campus 邮件通知设置
- 0关注
- 0收藏,206浏览
问题描述:
配置邮件服务器后点击发送测试邮件无法发送,排查系统能解析邮件服务器地址域名,并且与该域名的465端口是通的。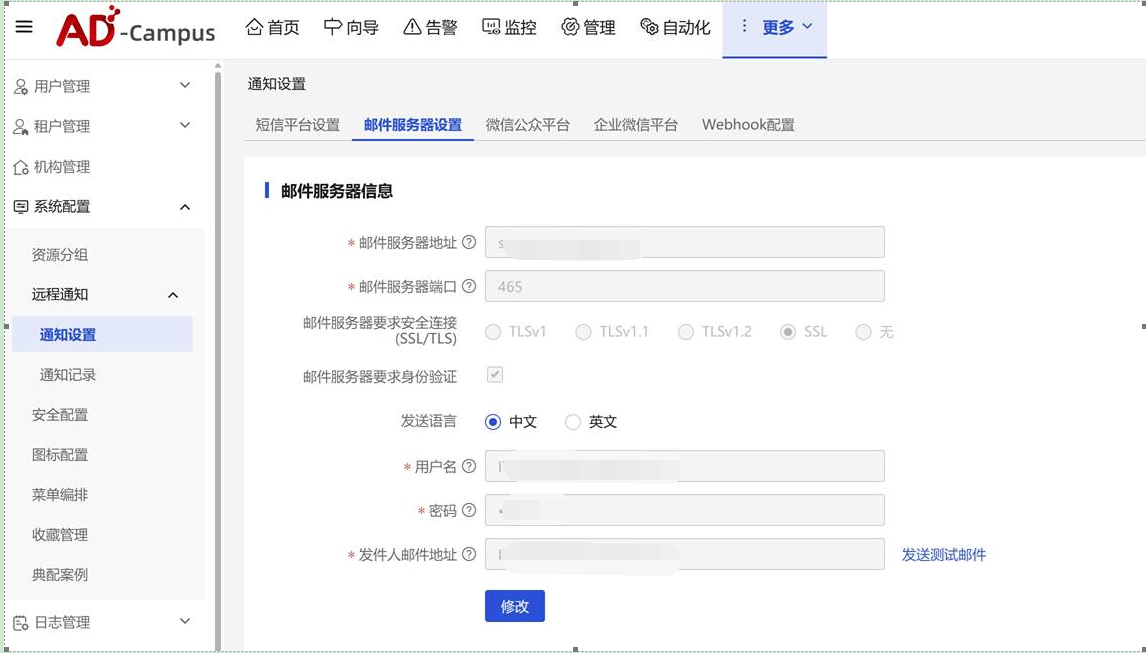
- 2026-09-05提问
- 举报
-
(0)
先确认一下是否系统有发出,如果发出可以中间设备抓包看看是否被拦截了。
- 2026-09-05回答
- 评论(4)
- 举报
-
(0)
怎么看系统有无发出呢?
如果ping是通的说明路由没问题,也解析到dns了的话,设备应该会发出去,但是不通,可能是中间安全设备拦截了,或者ssl协议交互有问题,去中间设备抓包确认一下吧。



1. 确认邮件服务器配置参数匹配
登录AD-Campus控制器Web界面,进入系统管理 > 系统设置 > 邮件通知,核对:
发件人邮箱地址、SMTP服务器地址/端口(465为SSL端口,需确认是否勾选SSL加密,未勾选会导致握手失败)
授权码/密码:部分邮箱(如QQ、163)需使用SMTP授权码而非登录密码,确认已在邮箱端开启SMTP服务并生成授权码
2. 检查控制器本地连通性及证书
登录控制器后台(SSH或Console),执行命令测试SSL连通:
openssl s_client -connect <邮件服务器域名>:465
若返回证书链异常,需确认是否为自签名证书,可在控制器导入邮件服务器根证书,或临时关闭证书校验(需对应版本支持,参考版本说明书)
3. 查看后台日志定位报错
控制器后台进入日志目录:cd /opt/h3c/adcampus/logs
执行grep -i "mail\|smtp" *.log,查看是否有认证失败、握手超时、发件人地址不匹配等报错
4. 其他常见问题
发件人邮箱是否被邮件服务商限制发送频率/判定为垃圾邮件
控制器系统时间是否与邮件服务器同步,时间偏差过大可能导致SSL认证失败
- 2026-09-05回答
- 评论(0)
- 举报
-
(0)

能解析域名、端口也通,但邮件就是发不出去,这种情况通常指向了加密协商、身份认证或安全策略这几个更细的环节。
根据H3C官方文档,设备和邮件服务器通信时,支持无加密、STARTTLS加密和SSL加密三种方式。你的问题很可能就出在这里。
排查步骤
建议按照下面的顺序来排查:
1. 检查加密协议与端口是否匹配(最常见原因)
这是最关键的一步。端口465通常要求使用SSL/TLS加密。
检查AD-Campus设置:在邮件服务器配置页面,确认“邮件服务器要求安全连接 (SSL/TLS)”选项已勾选,并选择了正确的SSL/TLS版本。
尝试端口587:如果465端口一直失败,可以试试换成587端口,并选择“STARTTLS”加密方式。部分邮件服务商对这两个端口的策略不同。
2. 检查SSL/TLS证书问题
AD-Campus作为客户端,与邮件服务器建立SSL连接时,需要验证服务器证书。
证书是否可信:确保AD-Campus系统信任邮件服务器的SSL证书。如果是自签名证书,可能需要手动将证书导入到AD-Campus的信任库中。
证书是否过期:检查邮件服务器的SSL证书是否在有效期内。
3. 核对认证信息与发件人地址
用户名/密码:确认填写的邮箱账号和密码(或客户端专用密码/授权码)完全正确。很多邮箱(如QQ、163邮箱)在第三方客户端登录时,要求使用授权码而非邮箱登录密码。
发件人地址:确保“发件人邮箱地址”与填写的“用户名”是同一个邮箱地址。部分邮件服务器会对此进行检查,不一致会导致发送失败。
4. 检查邮件服务器侧的安全策略
检查垃圾邮件:去邮件服务器的垃圾箱、广告邮件等文件夹看看,测试邮件是否被误判为垃圾邮件而归档了。
检查发件IP信誉:AD-Campus服务器的公网IP可能被邮件服务商列入了黑名单,导致拒收。
检查SPF/DKIM记录:有时邮件服务器会检查发件域名的SPF、DKIM等DNS记录。
5. 检查AD-Campus侧的邮件通知服务配置
- 2026-09-07回答
- 评论(0)
- 举报
-
(0)
AD‑Campus 邮件通知配置:域名解析正常、465 端口 TCP 通,但测试邮件发送失败
现象:AD‑Campus 系统可解析 SMTP 域名,网络层 telnet 465 端口连通,Web 界面点【发送测试邮件】失败。 关键点:TCP 端口通 ≠ SSL/TLS 握手成功;网络连通只能证明三层可达,邮件失败大多发生在 SSL 握手、账号鉴权、证书信任、发件人校验环节。
一、最常见:端口与加密模式不匹配(截图当前配置)
你截图配置:端口465,安全连接选择SSL
- 465 端口:Implicit‑SSL,连接建立立刻做 SSL 握手,对应界面选【SSL】。
- 587 端口:STARTTLS,先明文连接再升级加密,对应界面选【TLSv1.2】。
❗大量企业邮件服务器已经废弃老 SSL 协议(SSLv3),只支持 TLSv1.2。 AD‑Campus 界面选项里的
SSL选项代表旧 SSLv3,很多现代邮件服务器直接拒绝握手,哪怕 TCP 端口是通的,握手直接断开,测试邮件报错,这是最高概率原因。
修改方案二选一
1)优先更换端口 587:
- 邮件服务器端口:
587 - 安全连接:TLSv1.2
绝大多数企业邮箱、云邮箱推荐 587+TLSv1.2 组合,规避废弃 SSL 协议握手失败。
2)必须继续使用 465 端口: 联系邮件管理员确认 465 服务端支持的加密套件;部分 AD‑Campus 版本 “SSL” 单选框底层是 SSLv3,无法对接现代邮件服务器,这时就只能改用 587 端口。
严禁:465 选 TLSv1.2、587 选 SSL,会直接握手失败。
二、账号与身份验证坑
- 用户名:部分邮箱必须填写完整邮箱账号(user@shturl.),不能只填前缀 user。
- 密码:
- 企业自建邮箱填登录密码;
- 阿里云、腾讯企业邮箱、163 等第三方邮箱,不能填网页登录密码,要填【客户端授权码】,填网页密码鉴权直接失败。
- ✅勾选:邮件服务器要求身份验证(截图已勾选,确认保持勾选)。
- 发件人邮件地址必须和登录账号一致,很多 SMTP 服务器禁止 “代发”,发件人和登录账号不一致直接拒绝投递。
三、证书信任问题(内网自建邮件服务器高频)
如果是企业内部自建 SMTP 服务器,使用自签名证书: AD‑Campus 后台 JVM 不信任自签名根证书,TCP 端口通,但是 SSL 握手校验证书失败,邮件发送失败。 解决:
- 导出邮件服务器根 CA 证书,上传到 AD‑Campus 平台【系统‑安全配置‑证书管理】导入信任 CA 证书。
公有云邮箱(腾讯、阿里)是公开 CA 证书,不会出现该问题。
四、日志查看,拿到真实报错(定位根因)
1、Web 页面:【更多 → 远程通知 → 通知记录】,查看测试邮件记录,查看返回的 SMTP 错误码(如:握手失败、535 认证失败、证书异常)。 2、后台 SSH 登录 AD‑Campus 服务器,查看应用日志:
#邮件通知相关日志
grep -i mail /opt/adcampus/logs/*.log
grep -i smtp /opt/adcampus/logs/*.log
常见报错关键字:
handshake_failure→ TLS/SSL 版本 / 套件不匹配(就是第一条问题)535 Authentication→ 账号密码 / 授权码错误PKIX path building failed→ 证书不信任(自建邮箱)
五、网络侧额外校验(虽然你说端口通,确认下面两点)
telnet 只能验证 TCP 连通,不会做 SSL 握手,telnet 通不代表 SMTP 业务可用。 在 AD‑Campus 操作系统后台执行 openssl 测试,模拟完整 SSL 握手,直接复现问题:
#测试465 SSL握手
openssl s_client -connect smtp.shturl.:465

#测试587 STARTTLS握手
openssl s_client -connect smtp.shturl.:587 -starttls smtp
- 如果 openssl 命令直接报握手报错,就是加密协议、证书问题,与 AD‑Campus 业务配置无关,是底层操作系统层面 SSL 协商失败。
推荐操作步骤(按顺序实操)
- 修改配置:端口改为
587,安全连接改为TLSv1.2;用户名填完整邮箱;密码用客户端授权码;发件人与登录账号保持一致,点击修改。 - 点击发送测试邮件。
- 如果失败,进入【通知记录】查看错误描述,同时后台 openssl 命令测试 SMTP 握手。
- 自建邮箱需要导入 CA 根证书。
配置参考表格
表格
| SMTP 端口 | 加密选项 | 适用场景 |
|---|---|---|
| 465 | SSL | 老的 SMTPS,现代邮件服务器大多已弃用 SSLv3,容易握手失败 |
| 587 | TLSv1.2 | 现代企业邮箱 / 云邮箱标准推荐 |
总结:你当前 465+SSL 选项,SSL 是老旧 SSLv3 协议,现在邮件服务器普遍关闭 SSLv3,TCP 能通但是 SSL 握手失败,测试邮件发不出,优先改成 587+TLSv1.2 测试。
- 2026-09-07回答
- 评论(0)
- 举报
-
(0)
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
如果ping是通的说明路由没问题,也解析到dns了的话,设备应该会发出去,但是不通,可能是中间安全设备拦截了,或者ssl协议交互有问题,去中间设备抓包确认一下吧。