无线mac认证用户dom域
- 0关注
- 0收藏,56浏览

Comware V7 本地 MAC 认证:本地 MAC 账号(local‑user class network)是全局账号库,创建 MAC 用户的 Web 页面没有选择 ISP 域(dom)的选项H3C。 生效逻辑:不是账号绑定域,而是【无线服务模板 SSID】指定用哪个 dom 域做认证。
- SSID1 服务模板配置
mac‑authentication domain dom1→ 该 SSID 上来的 MAC 终端,交给 dom1 域去校验本地用户库; - SSID2 服务模板配置
mac‑authentication domain dom2→ 该 SSID 上来的 MAC 终端,交给 dom2 域去校验本地用户库H3C。
⚠️坑点:本地账号库是全局共享的,dom1、dom2 都读取同一套 local‑user MAC 账号,默认状态下无法做到:A MAC 只能连 SSID1,B MAC 只能连 SSID2。
通俗讲:如果你直接这么配置,同一个 MAC,连 SSID1 能过,连 SSID2 也能过,达不到两个 SSID 隔离两套 MAC 白名单的目标。
两种实现方案
方案一(推荐,Web 界面可配置):使用两个 RADIUS 方案 + 两个 ISP 域,用 RADIUS 服务器区分两套 MAC 白名单
本地 AAA 库做不到两套独立白名单;想要两套完全隔离 MAC 白名单,本地认证实现不了,需要借助 RADIUS(可以用 iMC,或者第三方 radius):
- dom1 引用 radius1,radius1 保存第一套允许 MAC(只允许 SSID1 的终端);
- dom2 引用 radius2,radius2 保存第二套允许 MAC(只允许 SSID2 的终端);
- 服务模板 SSID1 指定
mac‑authentication domain dom1;SSID2 指定mac‑authentication domain dom2。
优点:真正隔离,A MAC 只能上 SSID1,不能上 SSID2;B MAC 只能上 SSID2,不能上 SSID1。
方案二(纯本地,不用外接服务器,折中方案):用 User‑profile+ACL 做事后隔离(Web+CLI 混合配置)
仍然全部 MAC 账号在全局本地用户库,不阻止终端连接错误 SSID,但是连上之后直接阻断业务访问。
- dom1、dom2 两个 ISP 域,都用
authentication lan‑access local本地认证; - 无线服务模板:SSID1 绑定 dom1,SSID2 绑定 dom2;
- 新建两个 user‑profile:
- profile‑allow‑ssid1:放行业务 ACL;
- profile‑deny‑all:全部拒绝;
- 创建本地 MAC 账号:
- 允许 SSID1 的 MAC:授权下发
user‑profile profile‑allow‑ssid1; - 不允许 SSID1、但允许 SSID2 的 MAC:授权下发
user‑profile profile‑deny‑all;
- 允许 SSID1 的 MAC:授权下发
- 同理处理 SSID2 的 MAC 账号。
效果:
- 正确 MAC 连对应 SSID:拿到 profile 放行,可以上网;
- 错误 MAC 连错 SSID:认证可以过(MAC 存在全局库),但是下发 deny‑all profile,可以关联 Wi‑Fi 但是完全没有网络。
缺点:终端仍然可以连上错误 SSID,只是无流量,不能从认证阶段直接拒绝关联。
Web 页面操作步骤(以方案二折中本地模式举例)
WX 系列 Comware V7 Web 界面
步骤 1:新建两个 ISP 域 dom1、dom2
菜单:【用户】‑【AAA】‑【ISP 域】
- 新建
dom1:LAN‑access 认证方式选择本地认证;保存。 - 新建
dom2:LAN‑access 认证方式选择本地认证;保存。
步骤 2:新建 User‑profile 访问配置文件
菜单:【用户】‑【AAA】‑【用户配置文件】
- profile‑ok:新建,增加 ACL 规则允许全部 IP;
- profile‑block:新建,增加 ACL 规则拒绝全部 IP。
步骤 3:配置两个无线服务模板(SSID1、SSID2)
菜单:【无线】‑【服务模板】
- SSID1:
- 安全:认证模式选择【MAC 地址认证】;
- MAC 认证域名:下拉选择
dom1;保存启用模板。
- SSID2:
- 安全:认证模式选择【MAC 地址认证】;
- MAC 认证域名:下拉选择
dom2;保存启用模板。
✅关键点就在这里!Web 界面服务模板安全设置里,有 “MAC 认证域名” 下拉框,这就是绑定 dom 的位置,不是在新建 MAC 用户那里。
步骤 4:创建本地 MAC 账号(菜单【用户】‑【本地用户】)
- 用户名称填写全部小写无横杠的终端 MAC,类型选择
network‑access(lan‑access); - 密码填写和用户名完全一样(MAC 认证默认用户名密码均为 mac 地址);
- 在【授权属性】→【用户配置文件】,分配对应的 profile(ok/block)。
举例:
- MAC‑A 只允许 SSID1:账号配置 profile‑ok;当该 MAC 连 SSID2,dom2 校验到该账号,账号授权 profile‑block,虽然 Wi‑Fi 连上,但是全部业务阻断。
- MAC‑B 只允许 SSID2:账号配置 profile‑ok;当该 MAC 连 SSID1,dom1 校验到该账号,账号授权 profile‑block。
命令行参考(便于核对 Web 生成配置)
#1 创建两个ISP域
domain dom1
 authentication lan-access local
 authorization lan-access local
domain dom2
 authentication lan-access local
 authorization lan-access local

#2 用户配置文件
user-profile profile-ok
 acl 3000 permit ip
user-profile profile-block
 acl 3999 deny ip

#3 服务模板
wlan service-template ssid1
 ssid SSID1
 client-security authentication-mode mac
 mac-authentication domain dom1
 service-template enable

wlan service-template ssid2
 ssid SSID2
 client-security authentication-mode mac
 mac-authentication domain dom2
 service-template enable

#4 本地MAC用户示例,mac‑a只允许ssid1
local-user aabbccddeeff class network
 password simple aabbccddeeff
 service-type lan-access
 authorization-attribute user-profile profile-ok

#mac‑a连ssid2的时候会被阻断,给block配置文件
local-user aabbccddeeff class network
 authorization-attribute user-profile profile-block
重要总结回答用户疑问
-
“新建 mac 用户,没有相关选项可以绑定 dom 域” ✅现象属实:本地 network‑access 用户是全局库,创建 MAC 账号页面没有选择 ISP 域的选项,账号不属于任何 dom 域;是 SSID(服务模板)指定用哪个 dom 做校验,不是账号归属某个域H3C。
- 想要认证阶段直接拒绝 MAC 接入错误 SSID(完全不能连上 Wi‑Fi),本地 AAA 做不到,必须上 RADIUS 服务器(iMC),两套域分别引用两套独立 MAC 白名单。
- 如果不想额外服务器,只能采用 user‑profile 方案:可以连上错误 SSID,但是没有任何业务流量,实现访问隔离。
- Web 界面 dom 绑定位置:无线服务模板 →安全设置→MAC 认证域名下拉框,不是在本地用户页面。

2. Web页面配置方法:
第一步:创建两个DOM域(默认有system,需新建dom1和dom2)。
路径:“用户”选项卡 -> “用户管理” -> “域管理”。
新建名为 dom1 和 dom2 的域。
第二步:在不同的域下添加MAC账号。
在“域管理”中,点击 dom1 后方的“用户”图标或进入 dom1 配置页添加用户,用户名/密码为MAC地址(如 001122334455)。
同理在 dom2 下添加另一批MAC账号。
第三步:绑定SSID到不同的域。
路径:“无线”选项卡 -> “无线服务” -> “接入服务”。
编辑 SSID1,在“MAC认证”配置区域,将认证域选择为 dom1。
编辑 SSID2,将认证域选择为 dom2。
3. 效果:SSID1接入时,设备只会去 dom1 数据库里查MAC;SSID2接入时去 dom2 查。
暂无评论
在本地用户中启用user-profile限制
为了让不同的MAC用户只能接入特定的SSID,可以使用
user-profile结合wlan permit-ssid来实现精细控制。即为每个SSID创建一个user-profile,并将其绑定到对应MAC用户的授权属性中。
2)创建两个user-profile,分别限制允许的SSID
# 创建 user-profile ssid1_profile,仅允许 SSID1 接入 user-profile ssid1_profile wlan permit-ssid SSID1 quit user-profile ssid1_profile enable
# 创建 user-profile ssid2_profile,仅允许 SSID2 接入 user-profile ssid2_profile wlan permit-ssid SSID2 quit user-profile ssid2_profile enable
(3)创建本地MAC用户,并绑定对应的user-profile
# 假设MAC地址为 0011-2233-4455 的用户需接入SSID1 local-user 001122334455 class network password simple 001122334455 # 密码可随意,MAC认证通常不校验密码 service-type lan-access authorization-attribute user-profile ssid1_profile quit # 假设MAC地址为 AABB-CCDD-EEFF 的用户需接入SSID2 local-user aabbccddeeff class network password simple aabbccddeeff service-type lan-access authorization-attribute user-profile ssid2_profile quit暂无评论
看下这方法
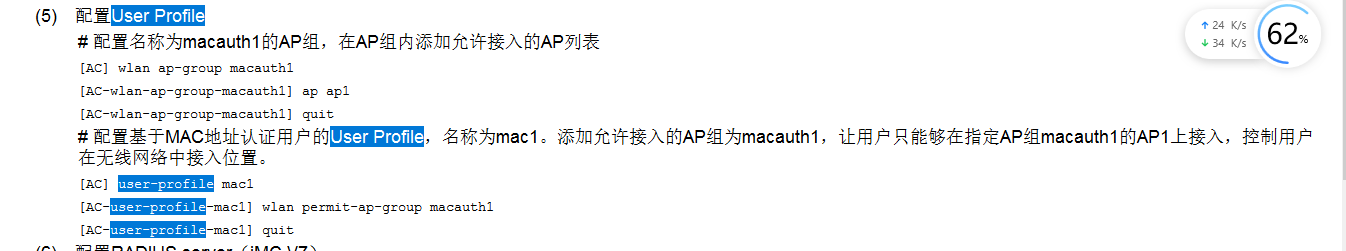
1.13 配置客户端接入控制功能
1.13.1 配置允许用户接入的AP组
1. 功能简介
通过配置允许用户接入的AP组,让用户只能够在指定AP组内的AP上接入,控制用户在无线网络中接入位置。
2. 配置步骤
(1) 进入系统视图。
system-view
(2) 进入User Profile视图。
user-profile profile-name
(3) 配置允许用户接入的AP组。
wlan permit-ap-group ap-group-name
缺省情况下,未配置允许用户接入的AP组。
1.13.2 配置允许用户接入的SSID名称
1. 功能简介
在用户需要接入网络时,可通过指定允许用户接入的SSID控制用户只能在指定的SSID接入。
2. 配置步骤
(1) 进入系统视图。
system-view
(2) 进入User Profile视图。
user-profile profile-name
(3) 配置SSID用户接入控制。
wlan permit-ssid ssid-name
缺省情况下,未配置允许用户接入的SSID名称。
1.13.3 配置白名单
1. 配置限制和指导
第一次配置白名单时,系统会提示用户是否解除与所有在线客户端的关联,如果选择解除关联,才能配置白名单,否则不能配置白名单。当删除白名单中所有客户端时,则不存在白名单。
2. 配置步骤
(1) 进入系统视图。
system-view
(2) 配置白名单。
wlan whitelist mac-address mac-address
1.13.4 配置静态黑名单
1. 配置限制和指导
同一MAC地址表项不能同时配置到白名单中和静态黑名单中。
2. 配置步骤
(1) 进入系统视图。
system-view
(2) 配置静态黑名单。
wlan static-blacklist mac-address mac-address
1.13.5 配置动态黑名单
1. 功能简介
当配置了客户端二次接入认证的时间间隔或者AP收到客户端的攻击报文时,AC会将该客户端的MAC地址添加到动态黑名单中:
· 配置动态黑名单基于AP生效,AP将拒绝该客户端的接入,但仍可以从AC下的其他AP接入。
· 配置动态黑名单基于AC生效,AC下相连的所有AP都将拒绝该客户端接入。
动态黑名单表项具有一定的老化时间。当到达老化时间时,AC会将MAC地址从动态黑名单中删除。
2. 配置限制和指导
在AP部署较密集的无线网络环境下,建议用户配置动态黑名单基于AC生效。
新配置的动态黑名单老化时间只对新加入动态黑名单的客户端生效。
若客户端同时存在于白名单和动态黑名单中时,则白名单生效。
3. 配置步骤
(1) 进入系统视图。
system-view
(2) 配置动态黑名单。请选择其中一项进行配置。
¡ 配置动态黑名单基于AP生效。
wlan dynamic-blacklist active-on-ap
¡ 配置动态黑名单基于AC生效。
undo wlan dynamic-blacklist active-on-ap
缺省情况下,动态黑名单基于AP生效。
(3) (可选)配置动态黑名单表项的老化时间。
wlan dynamic-blacklist lifetime lifetime
缺省情况下,动态黑名单表项的老化时间为300秒。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论