s5560x交换机端口绑定mac地址
- 0关注
- 0收藏,38浏览

查看mac: dis mac-address
IPv4静态绑定表项配置举例
1. 组网需求
如图1-2所示,Host A、Host B分别与Device A的接口GigabitEthernet1/0/2、GigabitEthernet1/0/1相连。各主机均使用静态配置的IP地址。
要求通过在Device A上配置IPv4静态绑定表项,满足以下各项应用需求:
· Device A上的所有接口都允许Host A发送的IP报文通过。
· Device A的接口GigabitEthernet1/0/1上允许Host B发送的IP报文通过。
2. 组网图

3. 配置步骤
# 配置Device A各接口的IP地址(略)。
# 在接口GigabitEthernet1/0/2上开启IPv4接口绑定功能,绑定源IP地址和MAC地址。
<DeviceA> system-view
[DeviceA] interface gigabitethernet 1/0/2
[DeviceA-GigabitEthernet1/0/2] ip verify source ip-address mac-address
[DeviceA-GigabitEthernet1/0/2] quit
# 配置IPv4静态绑定表项,在Device A上的所有接口都允许MAC地址为0001-0203-0406、IP地址为192.168.0.1的数据终端Host A发送的IP报文通过。
[DeviceA] ip source binding ip-address 192.168.0.1 mac-address 0001-0203-0406
# 在接口GigabitEthernet1/0/1上开启IPv4接口绑定功能,绑定源IP地址和MAC地址。
[DeviceA] interface gigabitethernet 1/0/1
[DeviceA-GigabitEthernet1/0/1] ip verify source ip-address mac-address
# 配置IPv4静态绑定表项,在Device A的GigabitEthernet1/0/1上允许MAC地址为0001-0203-0407的数据终端Host B发送的IP报文通过。
[DeviceA-GigabitEthernet1/0/1] ip source binding mac-address 0001-0203-0407
[DeviceA-GigabitEthernet1/0/1] quit
4. 验证配置
# 在Device A上显示IPv4静态绑定表项,可以看出以上配置成功。
<DeviceA> display ip source binding static
Total entries found: 2
IP Address MAC Address Interface VLAN Type
192.168.0.1 0001-0203-0406 N/A N/A Static
N/A 0001-0203-0407 GE1/0/1 N/A Static

查看指定接口(如G1/0/1)学习到的MAC地址表项
display mac-address interface GigabitEthernet 1/0/1
2. 端口绑定MAC地址(仅允许该MAC通过)
方法一:端口安全+绑定(最推荐,零段默认通过,绑定后只允许特定MAC)
全局开启端口安全
port-security enable
进入接口
interface GigabitEthernet 1/0/1
设置端口安全模式为 autolearn(自动学习到最大数后转为安全)
port-security port-mode autolearn
设置最大安全MAC地址数为1(仅允许绑定的这1个)
port-security max-mac-count 1
静态绑定MAC(如需绑定IP+MAC,使用 port-security mac-address security xxxx-xxxx-xxxx ip-address 192.168.0.x vlan 1)
port-security mac-address security xxxx-xxxx-xxxx vlan 1
保存
save
方法二:MAC地址静态绑定+端口过滤
全局配置
mac-address static xxxx-xxxx-xxxx interface GigabitEthernet 1/0/1 vlan 1
进入接口关闭MAC地址学习(可选,强制只走静态)
interface GigabitEthernet 1/0/1
mac-address max-mac-count 0
验证命令
display mac-address security
display port-security interface GigabitEthernet 1/0/1
暂无评论
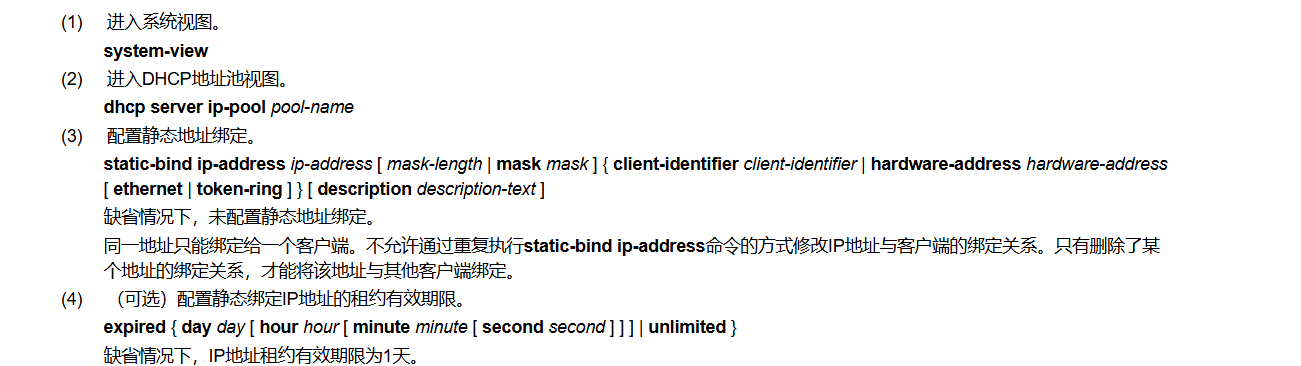

要查看交换机端口下的MAC地址,可在接口视图下执行 display mac-address 命令。例如:
display mac-address interface GigabitEthernet1/0/1
如果要绑定MAC地址到端口,可使用静态MAC地址绑定(文档名称:交换机端口MAC地址绑定的命令是什么?)。在接口视图下配置:
system-view
[Sysname] interface GigabitEthernet1/0/1
[Sysname-GigabitEthernet1/0/1] mac-address static 000f-e201-0101 vlan 2
也可在全局视图下绑定(文档名称:交换机端口MAC地址绑定的命令是什么?):
system-view
[Sysname] mac-address static 000f-e201-0101 interface GigabitEthernet1/0/1 vlan 2
若需限制端口只允许特定MAC接入,可采用端口安全配置(文档名称:利用Security MAC实现端口MAC绑定的配置案例),关键命令如下:
system-view
[H3C] port-security enable
[H3C] interface Ethernet 1/0/1
[H3C-Ethernet1/0/1] port-security max-mac-count 1
[H3C-Ethernet1/0/1] port-security port-mode autolearn
[H3C-Ethernet1/0/1] mac-address security 0001-0002-0003 vlan 1
注意:若接口启用了802.1X或MAC认证,通过认证的MAC将不在 display mac-address 中显示,需使用 display dot1x connection(文档名称:某局点做dot1x认证成功后,看不到终端macaddress信息)或 display mac-authentication mac-address(文档名称:端口开启mac或1x等相关认证后,无法通过display mac-address查看对应接口学习mac地址)进行查询。
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论