问题描述:
《虚拟机VMware部署win server2019在硬盘,其上部署imc plat(7.3E0708)+组件EIA,用来做802.1X认证典型配置,失败N次,偶然成功一次无法复现》
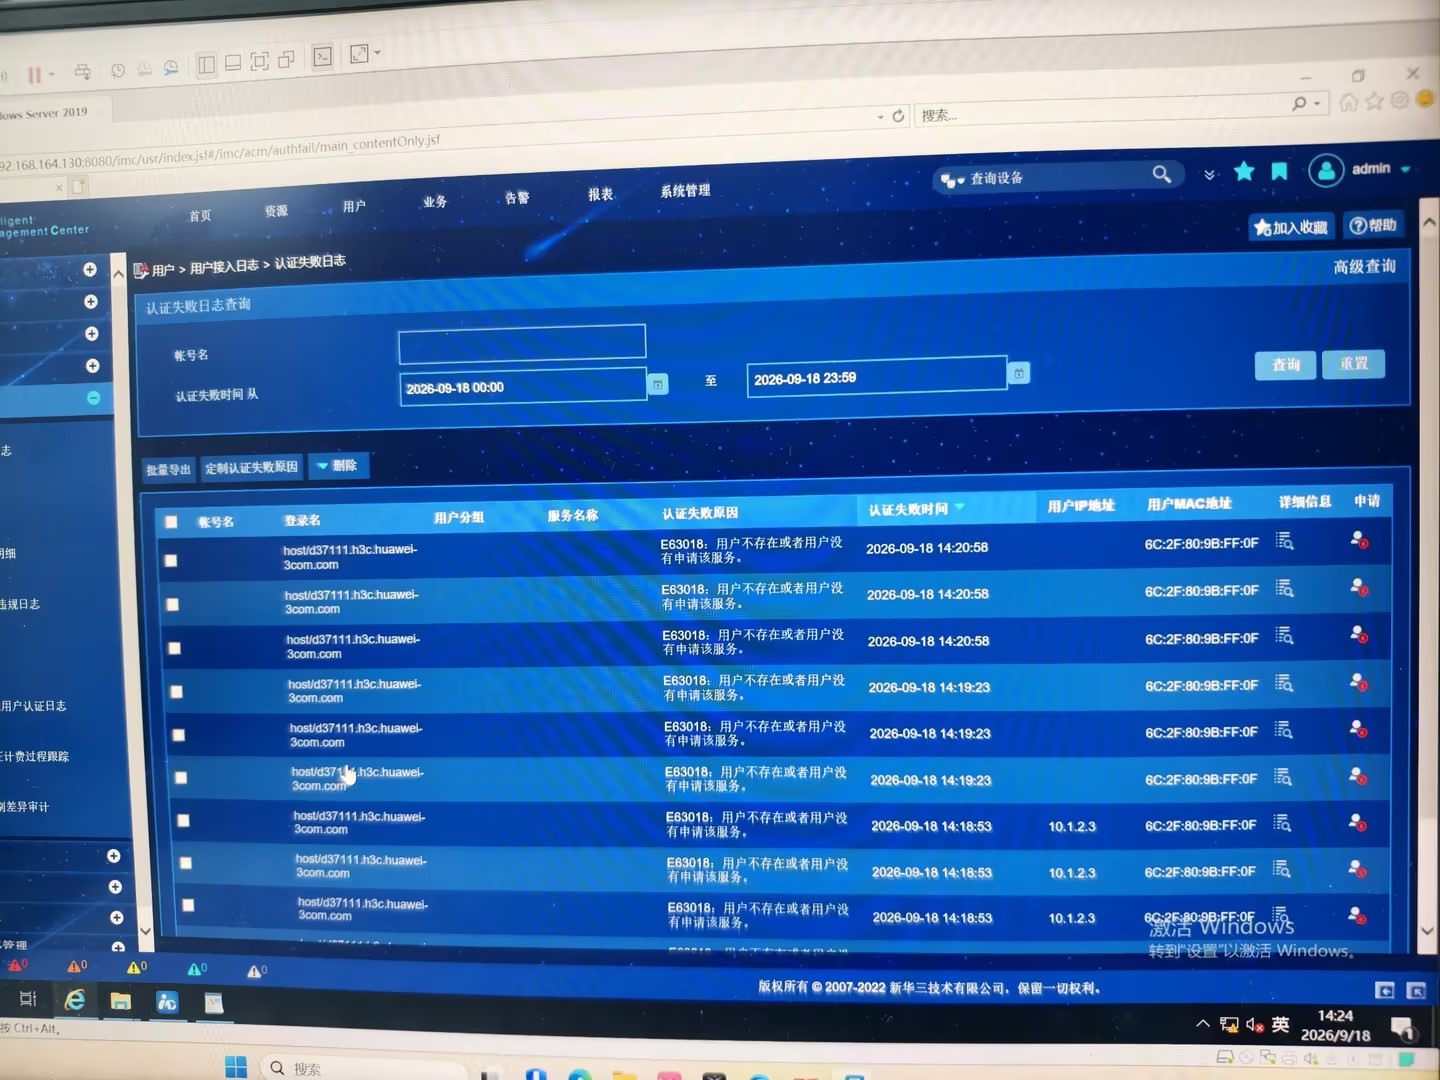
用自己的电脑部署虚拟机做imc服务器,做portal\mac认证是可以的,但802.1x认证就怎么也无法成功,说是
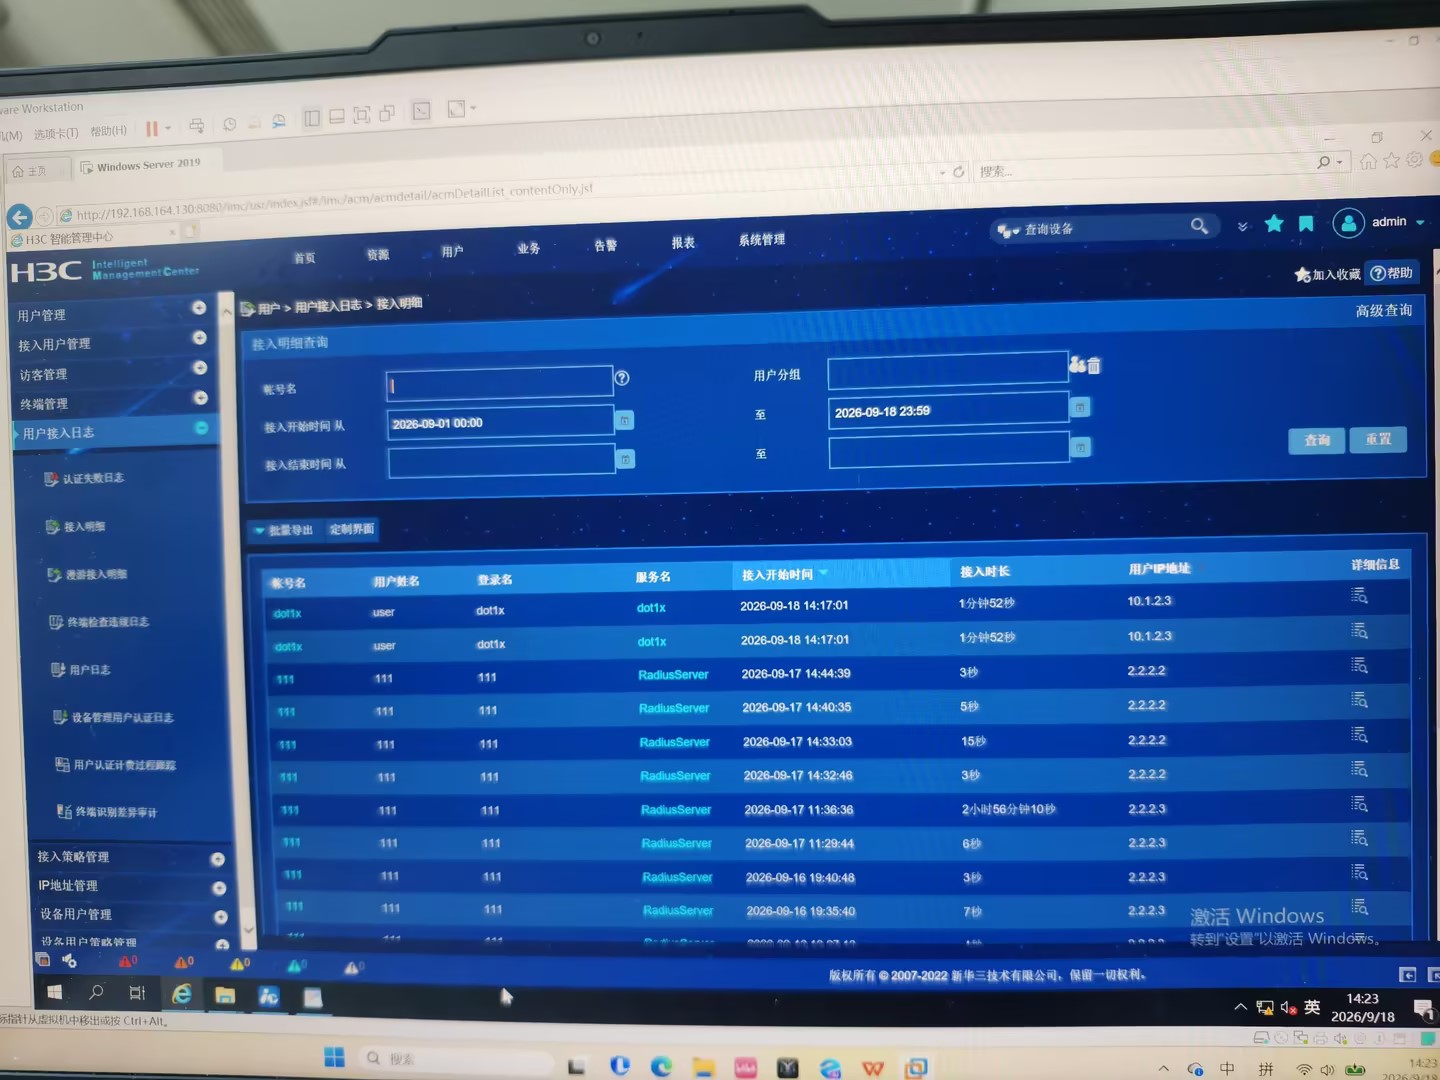
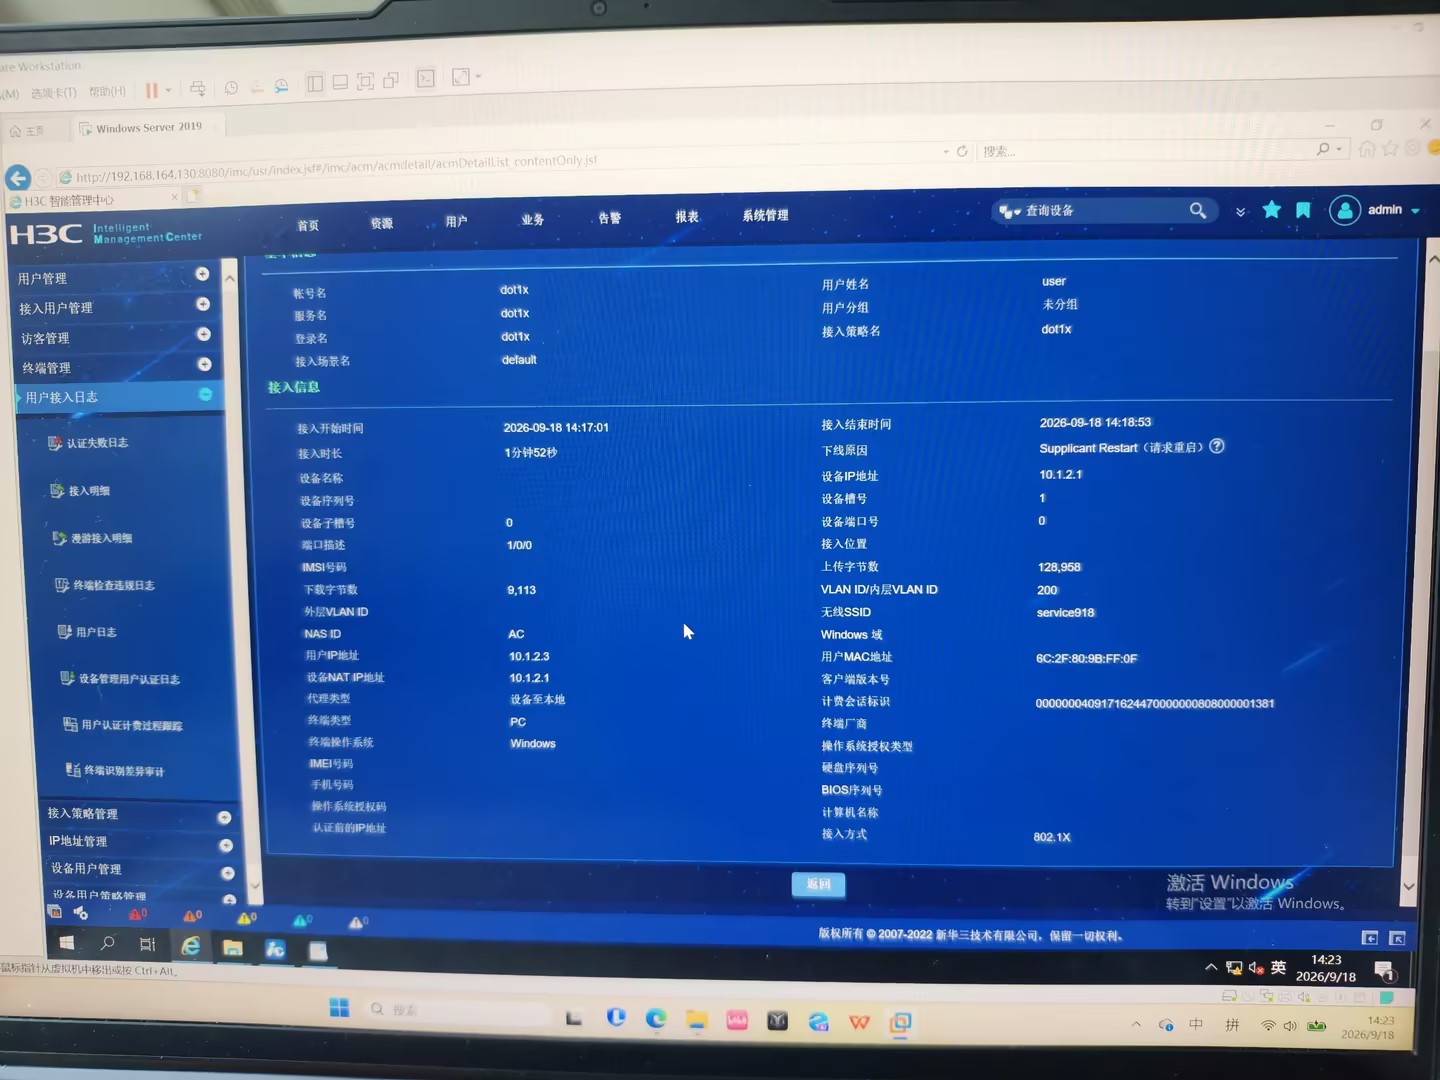 关键还成功了一次,点击忘记网络后再也无法成功认证了。抓包文件也看过了,说是有两份AC发的认证请求和回应,可惜没法上传。
组网及组网描述:
AC-SW-AP-(无线)-客户机
|
(有线)
|
imc
- 2026-09-28提问
- 举报
-
(0)


排查步骤:
1. VMware网络:确认网卡设为“桥接模式”(并复制物理网络连接状态),关闭宿主机防火墙及Windows Server 2019防火墙。
2. IMC/EIA部署:
检查Windows Server 2019是否已安装.NET Framework 3.5及4.7+,并添加IIS及***.***组件。
确认C:\Windows\System32\drivers\etc\hosts文件中有IMC服务器主机名与IP的正确绑定。
登录IMC部署监控代理,确认所有进程(特别是EIA相关)状态为“正在运行”。
3. AC配置检查:
确认AC上配置的RADIUS服务器IP与VMware虚拟机IP一致,共享密钥一致,且端口为1812/1813。
检查AC上是否配置了重复的RADIUS方案或认证服务器。
确认无线服务模板下绑定了正确的认证域。
4. 抓包分析:在AC的上联口或IMC服务器端抓包,确认是AC重复发送还是网络环路导致重复报文。
常用检查命令:
display radius scheme
display domain
display wlan service-template
建议先简化网络,去掉中间交换机,直连AC与AP测试。
- 2026-09-28回答
- 评论(0)
- 举报
-
(0)
你遇到的“偶然成功一次后无法复现”以及抓包发现“两份AC认证请求”的情况,在无线802.1X与iMC EIA对接的场景中确实比较典型。结合你的拓扑(AC-SW-AP-无线客户端,iMC有线连接),这个问题通常不是单一原因造成的,而是AC配置、iMC/EIA部署以及虚拟机网络几个环节共同作用的结果。抓包看到的“两份请求”是排查的关键线索。
核心线索解读:“两份AC发来的认证请求”
抓包中看到两份认证请求,通常指向以下两种可能,这是定位问题的关键第一步:
情况一:AC重复发送请求:这通常发生在无线终端漫游或重复关联时。当终端从一个AP移动到另一个AP,或AC误判终端状态时,可能会触发新的认证流程,但旧的会话未正常结束,导致iMC收到相同用户的重复认证请求,EIA会记录为“重复认证报文”并可能中断旧的会话。
情况二:网络中存在环路或镜像:如果交换机网络存在二层环路,或配置了端口镜像,可能导致同一个认证请求报文被复制成两份送达iMC。这属于网络基础问题,需要检查交换机配置。
分步排查方案
建议按照从外到内的顺序,逐一排查以下环节。
第一步:检查虚拟机与Windows Server基础环境(最易忽略)
iMC在虚拟机中的部署,网络模式是重中之重。
VMware网络模式:确保虚拟机的网卡设置为 “桥接模式”(Bridged),并勾选“复制物理网络连接状态”。这是确保iMC服务器能与物理网络中的AC正常通信的基础。
防火墙策略:彻底关闭VMware宿主机(你的电脑)的防火墙,以及Windows Server 2019虚拟机的防火墙。Windows防火墙经常拦截RADIUS的1812/1813端口,导致认证失败。
依赖组件:确认Windows Server 2019已安装 .NET Framework 3.5 和 4.7+,并添加了必要的IIS和“.”组件(具体组件名称可参考H3C官方安装指南)。
主机名解析:检查
C:\Windows\System32\drivers\etc\hosts文件,确保其中包含 iMC服务器主机名与IP地址的正确绑定。这可以避免因主机名解析失败导致的认证超时。
第二步:核对iMC/EIA平台状态
进程与授权:登录iMC部署监控代理,确认所有进程(特别是 EIA相关进程)状态为“正在运行”。同时,在iMC“关于”页面中,确认 EIA授权数量充足,避免因License超限导致认证失败。
查看失败日志:在iMC的 “接入明细” 或日志中,查看具体的认证失败原因。常见的错误码如 E63054(重复认证报文) 或 E63073(用户不允许接入) 都能提供明确指向。
第三步:重点检查AC侧配置(问题高发区)
AC的配置是解决“两份请求”问题的关键。
RADIUS方案与授权:确认AC上配置的 RADIUS服务器IP 与你的iMC虚拟机IP一致,共享密钥(Key) 必须完全一致。同时,确保AC上配置了 RADIUS授权方案(authorization lan-access radius-scheme xxx)。如果只有认证方案没有授权方案,会出现服务器认证成功但AC侧拒绝接入的情况,客户端会提示“Rejected by local server”。
排查重复配置:在AC上使用
display radius scheme和display domain命令,检查是否存在 重复的RADIUS方案或认证域配置。多余的配置可能导致AC向错误的服务器发送请求或重复发送。无线服务模板:确认无线服务模板下绑定了正确的认证域(domain)。如果认证域配置错误,AC可能无法将请求正确转发到iMC。
802.1X端口方法:检查AC的802.1X端口方法配置。如果配置了
dot1x port-method portbased(基于端口),当一个用户认证成功后,其他用户无需认证即可接入,这可能导致会话状态混乱。无线场景通常应使用默认的macbased(基于MAC)。
第四步:抓包分析,定位重复请求源头
这是解决你“抓包文件看到两份请求”问题的直接方法。
- 2026-09-29回答
- 评论(0)
- 举报
-
(0)
暂无评论

- NAS-IP(最高优先级):EIA 接入设备里填写的 AC IP,必须是 AC发送 RADIUS 报文的源 IP;如果 NAS-IP 填错,IMC 收到报文后回包目的地错误,产生重复会话、随机认证成功,断网重测就失败。
- VMware 虚拟机网卡问题:IMC 服务器虚拟机网卡不要用桥接混杂模式 / 多网卡,VMware 虚拟交换机开启了MAC 地址复制 / 广播泛洪,会造成 RADIUS 包复制一份,抓包看到双份请求响应,导致 iNode 客户端异常重启下线。
- AC 侧 RADIUS 配置:AC 上的 RADIUS 服务器 IP、共享密钥必须和 EIA 接入设备完全一致;RADIUS 的源 VLAN / 接口要保证双向可达,检查 AC 的 RADIUS 重传次数。
- iNode 客户端侧:Windows 无线网卡 802.1X 自动重认证、快速漫游,会触发 supplicant 重启;测试时关闭无线网卡的 802.1X 周期性重认证。
- 排查顺序: ①核对 EIA 接入设备 NAS-IP=AC 发送 RADIUS 的源 IP; ②VMware 侧:IMC 虚拟机网卡改成仅单网卡,关闭虚拟交换机混杂模式,关闭 MAC 地址学习复制,消除报文复制; ③AC 与 EIA 核对 RADIUS 共享密钥; ④AC 侧开启 debug radius,看是否重复发送 RADIUS 报文; ⑤关闭 Windows 网卡的 802.1X 周期重认证。
- 2026-09-29回答
- 评论(0)
- 举报
-
(0)
暂无评论
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明
暂无评论