H3C S5560-30S-EI 用户太消耗网速了,准备不让这个mac地址 上网,怎么操作
- 0关注
- 0收藏,83浏览




操作步骤:
1. 登录Web管理界面,进入“安全 > ACL”。
2. 新建ACL,类型选择“高级ACL”,编号如3000。
3. 添加规则:动作为“拒绝”,匹配条件选择“源MAC地址”,填入目标MAC(格式如 00e0-4c00-0001),其他保持默认。
4. 进入“设备 > 接口管理”,选择该用户所连接的接口(或上联口),进入“ACL”配置页。
5. 在“应用ACL”中选择刚创建的ACL 3000,方向选择“入方向”(inbound),保存配置。
验证:
用户侧ping外网应不通,但交换机管理不受影响。
如需恢复,删除ACL规则或取消接口应用即可。
注意:
若用户可能更换端口,建议在网关设备或上联口入方向应用。
若需基于IP禁止,可在ACL中匹配源IP地址,效果类似。

方案 1:Web 添加黑洞 MAC(推荐,直接丢弃该 MAC 所有报文)
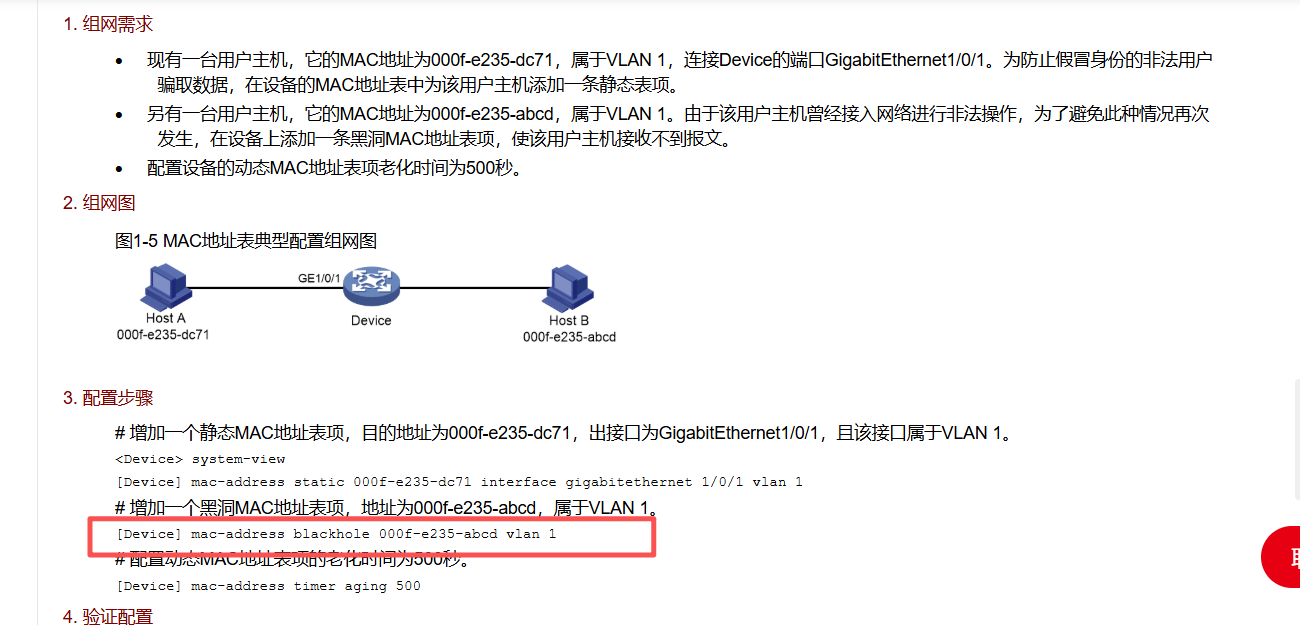
黑洞 MAC:只要源 MAC 是这个地址,交换机直接丢弃报文,无法访问外网、内网。
- 登录 S5560 的 Web 管理界面
- 菜单找到【二层技术】→【MAC 地址表】→【静态 MAC 配置】
- 点击【添加】
- MAC 地址:填入要封禁的终端 MAC(格式
xxxx-xxxx-xxxx) - 类型:黑洞(blackhole)
- VLAN:填写该用户所在 VLAN 号
- MAC 地址:填入要封禁的终端 MAC(格式
- 提交应用,立即生效。
效果:该 MAC 设备发送的所有报文交换机全部丢弃,无法上网。 取消封禁:直接在静态 MAC 列表删除这条黑洞条目。
方案 2:MAC 地址过滤黑名单(按端口阻断,适合只在接入端口拦截)
- Web 菜单:【网络安全】→【MAC 地址过滤】
- 【MAC 过滤设置】页签:找到用户接入的端口,过滤方式选黑名单,勾选开启,点应用
- 切换【MAC 黑白名单管理】→黑名单,点添加,填入目标 MAC 地址
- 保存配置。
注意:此策略仅在你勾选的接入端口生效,如果用户换别的端口上网就绕开了。适合固定接入端口场景。
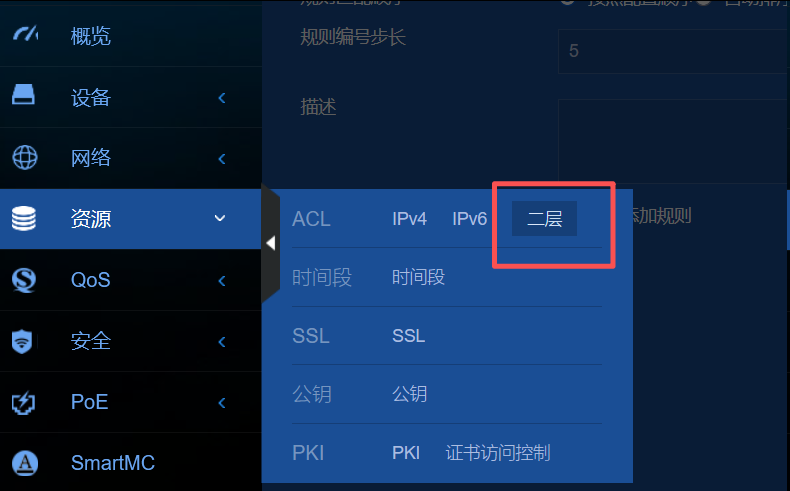
方案 3:Web 配置二层 ACL(精细控制,推荐用于 VLAN 全局拦截)
- 【安全】→【ACL】,新建二层 ACL,编号 4000~4999
- 添加规则:
deny,源 MAC 填写要封禁的 MAC 地址 - 在用户所在 VLAN / 接入端口,应用这个 ACL 的入方向包过滤。
优点:可以后期扩展,只禁止上网、保留内网访问;黑洞是全部报文都丢。
命令行补充(备用,web 找不到菜单时使用)
system-view
# 配置黑洞MAC(全局阻断)
mac-address blackhole xxxx-xxxx-xxxx vlan 10
重要提醒
- 黑洞 MAC 是永久生效,不会老化,不用了一定要删除这条配置。
- 如果用户修改 MAC 地址,此方法失效;想根治可搭配端口 + MAC 绑定。
- 只限制网速而不是完全断网:不要用黑洞,用 ACL+QoS 流量限速。
# 配置黑洞MAC(全局阻断) <H3C> system-view [H3C] mac-address blackhole xxxx-xxxx-xxxx vlan 10 [H3C] display mac-address blackhole # 解除黑洞MAC(全局阻断) <H3C> system-view [H3C] undo mac-address blackhole xxxx-xxxx-xxxx vlan 10 [H3C] display mac-address blackhole 是这样的
# 配置黑洞MAC(全局阻断) <H3C> system-view [H3C] mac-address blackhole xxxx-xxxx-xxxx vlan 10 [H3C] display mac-address blackhole # 解除黑洞MAC(全局阻断) <H3C> system-view [H3C] undo mac-address blackhole xxxx-xxxx-xxxx vlan 10 [H3C] display mac-address blackhole 是这样的
编辑答案


亲~登录后才可以操作哦!
确定你的邮箱还未认证,请认证邮箱或绑定手机后进行当前操作
举报
×
侵犯我的权益
×
侵犯了我企业的权益
×
- 1. 您举报的内容是什么?(请在邮件中列出您举报的内容和链接地址)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
- 3. 是哪家企业?(营业执照,单位登记证明等证件)
- 4. 您与该企业的关系是?(您是企业法人或被授权人,需提供企业委托授权书)
抄袭了我的内容
×
原文链接或出处
诽谤我
×
- 1. 您举报的内容以及侵犯了您什么权益?(请在邮件中列出您举报的内容、链接地址,并给出简短的说明)
- 2. 您是谁?(身份证明材料,可以是身份证或护照等证件)
对根叔社区有害的内容
×
不规范转载
×
举报说明